SATA CommHealth, à Singapour, met en service le logiciel de gestion de la qualité des soins de santé de MEG

Nous sommes ravis d'annoncer que SATA CommHealth, une organisation caritative spécialisée dans les soins de santé à Singapour, a mis en service le logiciel de gestion de la qualité (QMS) de MEG destiné au secteur de la santé.

Ce partenariat marque une étape importante dans l'expansion de MEG sur le marché de la santé en Asie du Sud-Est, ainsi qu'une avancée significative dans l'accompagnement de l'une des associations caritatives les plus établies de Singapour dans le domaine de la santé, dans sa démarche visant à améliorer la qualité et la gouvernance.

Fondée en 1947, SATA CommHealtha pour mission de veiller à la santé des personnes âgées et des personnes vulnérables de la communauté. Elle prend en charge environ 200 000 patients chaque année grâce à des soins subventionnés dispensés dans ses centres médicaux, à des événements communautaires, à des soins à domicile, à des consultations médicales itinérantes, à des programmes de rééducation de jour et à des services médicaux mobiles. Son action s'étend à certains des groupes les plus vulnérables de Singapour.

MEG est un système de gestion de la qualité (SGQ) de bout en bout, basé sur le cloud, spécialement conçu pour le secteur de la santé. Depuis une dizaine d’années, MEG aide les organisations à renforcer leur gouvernance clinique, à suivre leurs performances et à améliorer en permanence la prise en charge des patients en regroupant les activités liées à la qualité, à la sécurité et à la conformité au sein d’une plateforme connectée et optimisée par l’intelligence artificielle. 

Reconnue par les principaux prestataires de soins de santé dans plus de 30 pays, l’approche modulaire de MEG permet aux organisations de déployer les fonctionnalités dont elles ont besoin, tout en pouvant évoluer au fil du temps. Les modules principaux comprennent Audit et conformité, Signalement des incidents conforme à la norme LFPSE, la gestion des risques, la la gestion des politiques, et retour d’expérience des patients. La planification des actions est intégrée à tous les modules afin de boucler la boucle des activités d'amélioration.

Rationalisation du signalement des incidents et des audits dans le secteur des soins de santé communautaires 

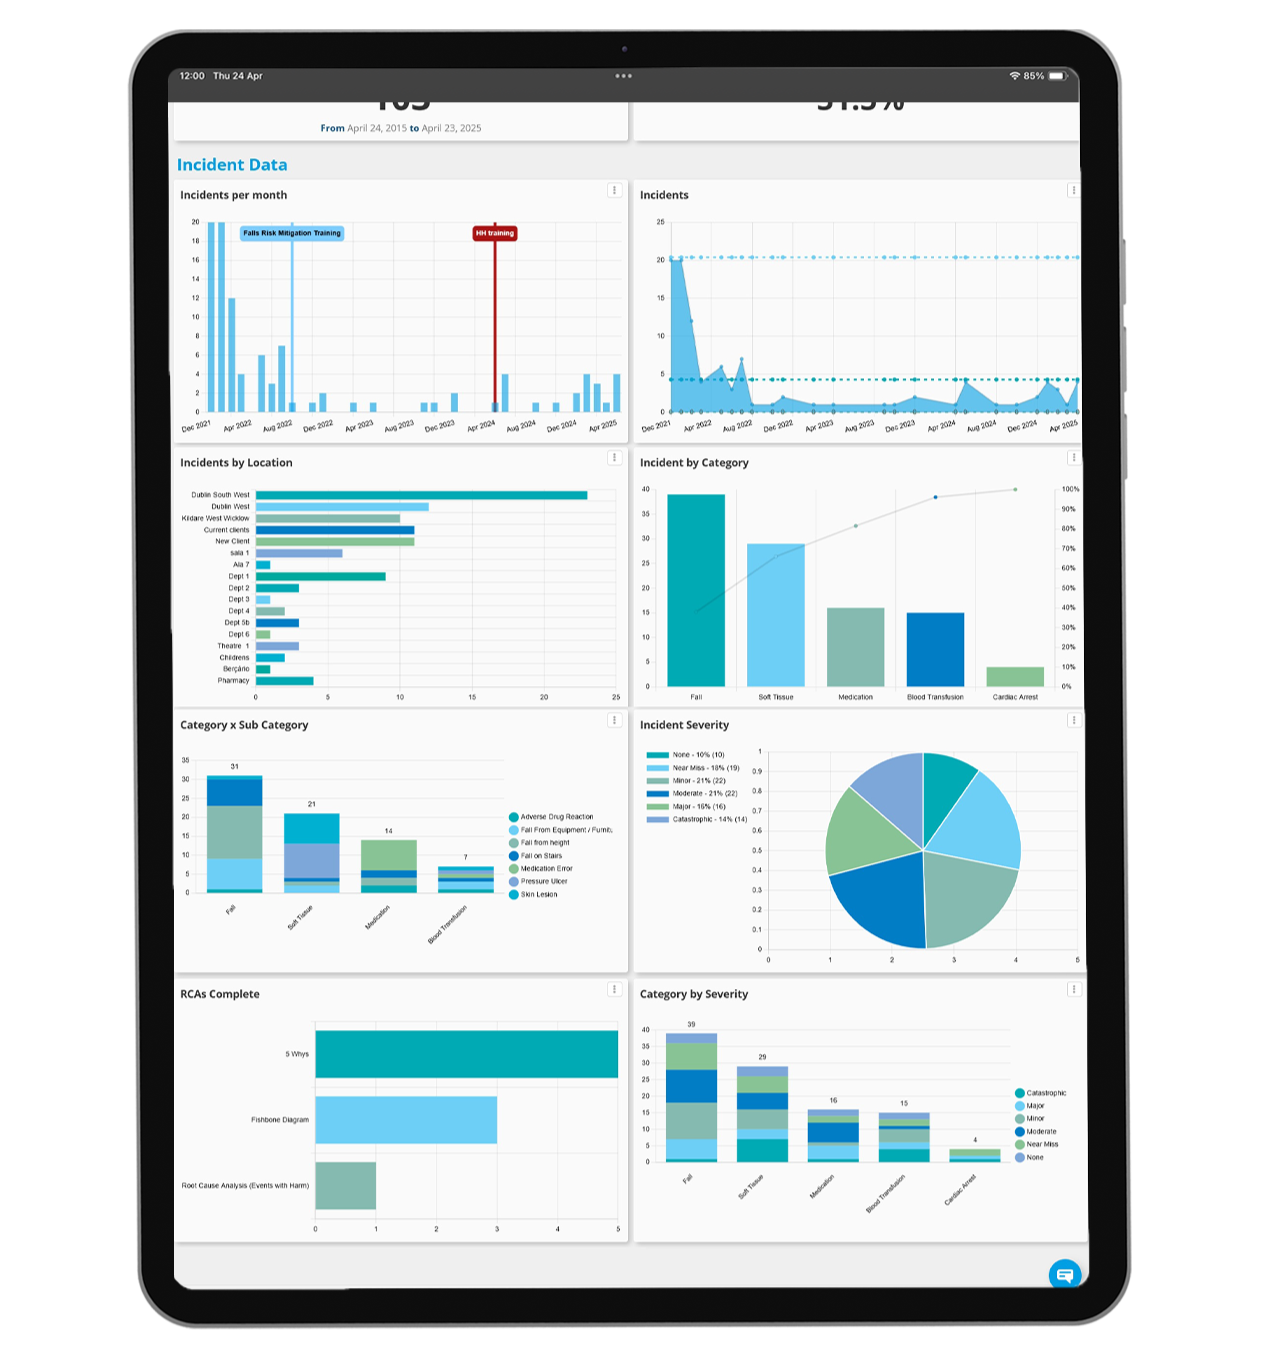
Grâce à la mise en œuvre des modules « Incidents » et « Audits » de MEG, SATA CommHealth bénéficiera d’une approche rationalisée et cohérente de la gestion des incidents et de l’assurance qualité dans les nombreux environnements de soins diversifiés où elle intervient. Auparavant, les équipes s’appuyaient sur des processus fragmentés et des informations dispersées entre Word, Excel et Outlook, et devaient transférer des données d’une plateforme à l’autre. MEG regroupe désormais ces activités au sein d’une plateforme unique et connectée, dotée d’un tableau de bord de gestion centralisé offrant une visibilité en temps réel sur les incidents, les audits, les actions d’amélioration et les performances organisationnelles, renforçant ainsi la supervision de la gouvernance à l’échelle de l’ensemble de ses services. 

Ce déploiement a été particulièrement enrichissant pour notre équipe. Contrairement à un hôpital, où la gestion de la qualité et la gestion des incidents sont centralisées sous un même toit, la prestation des soins de santé communautaires s'étend à une grande variété de lieux : centres médicaux, domiciles, unités mobiles et centres communautaires. Accompagner SATA CommHealth a impliqué de développer de nouvelles fonctionnalités pour refléter cette réalité, des améliorations qui vont désormais renforcer l'offre de MEG destinée aux prestataires de soins de santé communautaires du monde entier.

SATA CommHealth sur l'impact de la MEG 

«Ces améliorations ont non seulement permis de gagner en efficacité, mais aussi de renforcer notre capacité à mener à bien le suivi des incidents, des audits et des mesures d'amélioration. »
— Dr Aley, responsable du service de gestion de la qualité

Témoignage complet d'un client

Un grand merci à l'équipe MEG pour son formidable soutien dans la personnalisation de nos modules de signalement des incidents et d'audit, afin qu'ils reflètent les différents processus de transmission et d'examen en vigueur dans nos établissements de santé.

Le module amélioré de signalement des incidents a permis de rationaliser nos processus, de réduire le temps consacré aux relances par e-mail et de supprimer le suivi manuel de la mise en œuvre des mesures d'amélioration.

Le module d'audit a également transformé notre manière de mener et d'assurer le suivi des audits, grâce à des listes de contrôle standardisées, à l'ajout simplifié de pièces justificatives et à un meilleur suivi des mesures correctives.

Ces améliorations ont non seulement permis de gagner en efficacité, mais aussi de renforcer notre capacité à mener à bien le suivi des incidents, des audits et des mesures d'amélioration.

C'est un excellent exemple qui montre comment des solutions numériques bien pensées, soutenues par une collaboration étroite entre les équipes, peuvent rendre l'amélioration de la qualité plus efficace, plus durable et plus percutante.

Merci à l'équipe MEG pour votre collaboration, qui a permis de rendre cela possible !

Renforcer le soutien apporté par MEG aux soins de santé communautaires dans la région Asie-Pacifique

« C’estun véritable privilège de collaborer avec une organisation aussi respectée que SATA CommHealth, dont l’engagement en faveur des personnes âgées et des communautés vulnérables remonte à plus de 75 ans. Ce qui a rendu ce projet si passionnant, c’est le défi en lui-même : mettre en place une gestion de la qualité et un système de signalement des incidents dans un éventail aussi varié de structures de soins de proximité. En étroite collaboration avec l’équipe de SATA, nous avons intégré de nouvelles fonctionnalités à la plateforme MEG qui reflètent le fonctionnement réel des soins de santé de proximité. C’est un partenariat dont nous sommes fiers et qui renforce la manière dont MEG accompagne les prestataires de soins de santé de proximité dans toute la région.»
— Mark Cox, directeur du développement commercial - APAC, MEG

Nous sommes fiers de collaborer avec l'équipe de SATA CommHealth et nous nous réjouissons de contribuer à leur mission, qui consiste à promouvoir la santé tout au long de la vie au sein de la communauté. 
Prise en charge d'un patient dont l'état s'aggrave : comment savoir si le système fonctionne ?

prise en charge d'un patient dont l'état s'aggrave

Reconnaître les signes de détérioration de l'état d'un patient et y réagir constituent un processus essentiel pour la sécurité des patients et un élément clé de la qualité des soins cliniques. Les systèmes d’alerte précoce, tels que l’iNEWS (système national irlandais d’alerte précoce), fournissent un cadre destiné à faciliter le jugement clinique et la prise de décision lors de la prise en charge de patients présentant un état de santé gravement altéré. Cependant, l’existence de politiques et de procédures documentées ne garantit pas leur application cohérente dans la pratique.

Même si les hôpitaux ont mis en place un système d'alerte précoce (EWS) assorti de protocoles d'escalade et d'intervention, il est essentiel de procéder à des audits réguliers afin de garantir une escalade rapide en cas de détérioration de l'état de santé des patients et le respect des normes nationales. Ces audits peuvent notamment porter sur :

  • Précision du calcul du score INEWS

  • Prise en charge progressive adaptée

  • Preuve d'un examen par un consultant, un interne ou un clinicien expérimenté, le cas échéant

  • Achèvement de la réévaluation et des nouvelles observations à la suite d'une remontée hiérarchique

La reconnaissance à elle seule ne garantit pas la sécurité des patients

Les professionnels de santé connaissent déjà les signes cliniques associés à une aggravation de l'état du patient. La détection d'une aggravation clinique n'est que la première étape du parcours de sécurité du patient. L'efficacité des soins repose sur la fiabilité des observations, la précision de l'évaluation selon le système EWS, une escalade rapide et une réponse clinique opportune. 

Le principal défi en matière de sécurité des patients auquel sont confrontées les structures est de garantir que l'identification, la remontée d'information et la prise de mesures soient assurées de manière fiable dans tous les services, à chaque équipe et pour toutes les populations de patients.

Prenons l'exemple de deux patients qui présentent tous deux un score d'alerte précoce élevé.

Pour le premier patient, les observations sont effectuées dans les délais, le score est calculé correctement, la procédure d'escalade est suivie conformément au protocole et un examen clinique est effectué sans délai.

Dans le second cas, la détérioration est constatée, mais l'escalade est retardée car la responsabilité de contacter le clinicien de garde n'est pas clairement définie lors du passage de service.

Bien que l'état des deux patients ait été jugé en aggravation, l'efficacité de l'intervention et les risques associés pour la sécurité des patients présentent des différences significatives. Les audits doivent donc évaluer l'ensemble du processus de détection et d'intervention, et analyser les tendances au fil du temps afin de déterminer le niveau de conformité dans des contextes cliniques en constante évolution.

Adaptation des audits consacrés aux patients dont l'état de santé se détériore 

L'évolution défavorable de l'état des patients varie en fonction des protocoles organisationnels, des contextes cliniques et des systèmes de score d'alerte précoce utilisés. Plutôt que d'imposer une méthodologie d'audit figée, MEG permet aux établissements de santé de configurer des audits numériques en fonction de leurs propres normes et procédures d'escalade.

Les formulaires d'audit peuvent refléter les indicateurs qu'une organisation doit surveiller, tandis que les conseils et les textes explicatifs peuvent fournir aux auditeurs un contexte supplémentaire lorsque certaines questions pourraient, sans cela, être interprétées de différentes manières. Cela s'avère particulièrement utile pour les organisations qui souhaitent appliquer une méthodologie d'audit cohérente dans plusieurs services, départements ou sites.

Un score de conformité élevé peut tout de même masquer un risque pour la sécurité des patients

Un audit sur la détérioration de l'état des patients peut faire état d'un taux d'adhésion de 92 %, ce qui laisse entrevoir une bonne performance globale. À première vue, cela semble rassurant, mais un taux d'adhésion élevé peut masquer des risques importants pour la sécurité des patients. Un établissement peut afficher un score global élevé en matière de détérioration de l'état des patients, tout en connaissant des retards dans la remontée d'informations ou les examens cliniques pour certains patients à haut risque.

Tableaux de bord : transformer les exceptions en informations exploitables

Les audits portant sur la détérioration de l'état des patients peuvent générer des volumes considérables de données, en particulier lorsqu'ils sont menés régulièrement dans plusieurs services cliniques. Si ces informations restent consignées dans des formulaires individuels ou des tableurs, il est difficile d'identifier des tendances et des risques significatifs, car les données restent cloisonnées.

Les rapports numériques et les tableaux de bord de MEG permettent de ventiler les audits par niveau d'escalade, service, spécialité, moment de la journée ou équipe clinique, et offrent aux établissements la possibilité d'aller au-delà des simples scores globaux de conformité. L'analyse peut mettre en évidence que les retards se concentrent lors des relais d'équipe, pendant les gardes de nuit ou dans certains services cliniques spécifiques. En analysant les données à un niveau plus détaillé, MEG identifie les lacunes, les tendances et les faiblesses spécifiques des processus, ce qui permet de mettre en place des mesures correctives et d'améliorer la qualité.

Plutôt que de compiler manuellement les résultats d'audit en vue d'une réunion mensuelle de gouvernance, les équipes peuvent identifier plus rapidement les tendances émergentes et les lacunes en matière de conformité, et examiner les exceptions plus tôt.

Cette visibilité s'avère particulièrement utile lorsque les établissements doivent faire la distinction entre une erreur ponctuelle et un problème récurrent au niveau des processus. L'objectif n'est pas simplement de générer davantage de données, mais de transformer les résultats d'audit en informations pertinentes et exploitables afin de garantir la sécurité des soins prodigués aux patients. 

Une expression couramment utilisée ici chez MEG, mais aussi dans le secteur de la santé en général, est : « On ne peut pas améliorer ce qu’on ne mesure pas ». L’audit des patients en situation de détérioration met ce principe en pratique, tandis que le cycle Plan-Do-Check-Act (PDCA) permet de boucler la boucle : identifier un problème et planifier une intervention, mettre en œuvre le changement, mesurer si celui-ci a permis d’obtenir l’amélioration souhaitée, puis standardiser ce qui a fonctionné ou revoir l’approche lorsque ce n’est pas le cas.

Mise en relation des audits portant sur la détérioration de l’état des patients dans le cadre de la gestion de la qualité 

MEG's module d’audit et de conformité permet aux établissements de santé de numériser les audits des patients dont l’état de santé se détériore, à l’aide de formulaires configurables qui reflètent leurs propres protocoles cliniques et leurs procédures d’escalade.

Les résultats peuvent être consultés en temps réel grâce à des rapports et des tableaux de bord personnalisés, ce qui permet aux équipes d'identifier les tendances en matière de conformité et les domaines nécessitant un examen plus approfondi, plutôt que de se fier uniquement à des rapports établis manuellement.

La détérioration, cependant, ne se limite pas au cadre de l’audit. Si un audit met en évidence des manquements récurrents à une procédure d’escalade, un plan d’action permet d’attribuer et de suivre les mesures d’amélioration nécessaires. Si la procédure elle-même doit être modifiée, les dernières directives approuvées peuvent être gérées via MEG Docs, y compris les mises à jour et la diffusion contrôlées.

Un problème récurrent peut être ajouté au registre des risques en vue d'une évaluation continue et d'un examen périodique. Lorsqu'un patient dont l'état s'aggrave a été victime d'un événement lié à la sécurité des patients, ce problème peut également être associé à au système de signalement des incidents, ce qui permet aux établissements d’examiner ce que les données relatives aux incidents et les conclusions d’audit révèlent globalement sur le parcours de soins.

Un incident vous indique ce qui est arrivé à un patient en particulier.

Un audit permet de déterminer si le processus prévu est respecté de manière plus générale.

Le registre des risques recense les éléments qui nécessitent une surveillance organisationnelle continue.

Un plan d'action définit qui est responsable des améliorations.

L'analyse conjointe de ces données donne une image bien plus précise de la gestion de la détérioration que n'importe quel ensemble de données pris isolément.

De la détérioration à la septicémie : établir des liens entre les signaux de sécurité connexes

La détérioration est également étroitement liée à d’autres priorités en matière de sécurité des patients, notamment la septicémie. Un EWS anormal ne permet pas de diagnostiquer une septicémie, mais les changements observés au niveau des paramètres physiologiques peuvent aider les cliniciens à reconnaître qu’un patient nécessite une évaluation plus approfondie et une prise en charge plus intensive. Cela rend les audits de détérioration pertinents pour les établissements qui évaluent la fiabilité de l’ensemble de leurs processus de reconnaissance et de prise en charge de la septicémie.

Cette distinction est importante. Un audit de détérioration ne doit pas se substituer à l'évaluation de la prise en charge de la septicémie. Les établissements peuvent plutôt utiliser des ensembles de données connexes pour déterminer si les systèmes conçus pour détecter l'évolution de l'état du patient et y répondre fonctionnent efficacement de manière coordonnée.

Consultez notre blog sur l'EWS et la détection de la septicémie 

Le patient et sa famille peuvent faire partie du système d'alerte

La détection d'une aggravation ne doit pas reposer exclusivement sur des observations physiologiques. Les patients, les soignants et les proches peuvent se rendre compte qu’une évolution est survenue avant que cette préoccupation ne se reflète pleinement dans un score.

Lorsqu’un patient indique qu’il se sent nettement moins bien, ou qu’un proche signale qu’une personne « n’est pas elle-même », il s’agit d’informations qui méritent d’être prises en compte et approfondies. Les protocoles de prise en charge en cas de détérioration de l’état de santé doivent donc prévoir un cadre permettant d’écouter les préoccupations des patients et de leurs proches, et de les transmettre à l’échelon supérieur de manière appropriée, parallèlement aux observations, aux scores d’alerte précoce et au jugement clinique des professionnels de santé.

Conclusion

Une prise en charge efficace des patients dont l'état s'aggrave ne se limite pas au simple respect d'un système d'alerte précoce et d'une politique d'escalade en vigueur. Les établissements de santé doivent disposer de preuves attestant que chaque étape du parcours de soins fonctionne de manière fiable, au moment où les patients en ont besoin et en temps opportun. Cela implique d'aller au-delà de la simple conformité apparente.

En allant au-delà du simple score global de conformité, les organisations peuvent identifier les lacunes, en comprendre les causes profondes et cibler plus efficacement les améliorations à apporter en matière de qualité. Les audits MEG accompagnent ce processus en fournissant des conclusions et des tendances claires et visibles, et permettent de mettre en place des mesures fondées sur les données afin d’améliorer la sécurité des patients.

MEG aide les établissements de santé à aller au-delà de la simple mesure de la conformité pour améliorer activement la sécurité des patients. Il offre une visibilité en temps réel sur les audits, identifie les tendances et permet d'attribuer des actions, ce qui permet aux équipes de repérer les faiblesses dans les parcours de soins, de définir des mesures correctives et de suivre les progrès réalisés.

Journée mondiale de la sécurité des patients 2026 : pourquoi la sécurité des soins tout au long de la vie passe par une approche globale

Chaque interaction dans le cadre des soins de santé est un moment crucial pour la sécurité du patient. Pour une personne atteinte d'une maladie chronique, ces moments peuvent s'étendre sur plusieurs années, au fil des consultations, des traitements médicamenteux, des examens, des orientations vers des spécialistes, des admissions à l'hôpital, des sorties et des soins continus.

C'est pourquoi la Journée mondiale de la sécurité des patients 2026met l’accent sur « Des soins sûrs pour les maladies non transmissibles », sous le slogan « Des soins sûrs pour la vie ! »

L'Organisation mondiale de la santé (OMS) met en avant les défis particuliers en matière de sécurité des patients liés aux maladies non transmissibles (MNT), notamment le diabète, les maladies cardiovasculaires, les cancers et les maladies respiratoires chroniques. Étant donné que ces pathologies nécessitent souvent un traitement à long terme et des interactions répétées avec les systèmes de santé, les personnes atteintes de MNT peuvent être exposées à des risques pour leur sécurité tout au long du parcours de soins.

À l'échelle mondiale, l'OMS estime qu'un patient sur dix subit un préjudice dans le cadre des soins de santé, environ la moitié de ces préjudices étant considérés comme évitables. Pour les personnes atteintes de maladies non transmissibles, les besoins thérapeutiques à long terme, la complexité des soins et les interactions fréquentes avec les services de santé peuvent accroître leur exposition à ces risques au fil du temps.

Mais la Journée mondiale de la sécurité des patients offre également l'occasion d'aller au-delà des incidents individuels liés à la sécurité.

Lorsqu'un incident survient, les établissements de santé sont-ils capables d'établir un lien entre ce qui s'est passé et les connaissances dont ils disposent déjà ? Peuvent-ils en tirer des enseignements ? Et peuvent-ils démontrer que ces enseignements ont permis d'améliorer la sécurité des soins ?

Pour les responsables du secteur de la santé, le défi ne consiste pas simplement à recueillir davantage d'informations sur la sécurité des patients. Il s'agit plutôt d'établir des liens entre le signalement, l'apprentissage et l'amélioration.


Un patient. De nombreux moments de sécurité.

Prenons l'exemple de Sarah.

Sarah a 58 ans et souffre de diabète de type 2 et d'hypertension. Comme pour des millions de personnes atteintes de maladies chroniques, les médicaments jouent un rôle essentiel dans la prise en charge de sa santé.

Au cours d'une tournée de distribution de médicaments de routine à l'hôpital, une erreur de médication se produit.

L'erreur est identifiée et Sarah bénéficie des soins appropriés.

La priorité absolue est, bien sûr, la sécurité de Sarah.

Mais du point de vue de la sécurité des patients au niveau organisationnel, un autre processus important n'en est qu'à ses débuts.

Et maintenant, que va-t-il se passer ?

Cette erreur de médication a-t-elle été signalée ?

Fait-on une enquête à ce sujet ?

L'organisation est-elle en mesure de déterminer les causes de cet incident ?

Des incidents similaires liés aux médicaments se sont-ils déjà produits ?

Des mesures correctives ont-elles été définies ?

Un processus ou une politique doit-il être modifié ?

Et, surtout, l'organisation est-elle en mesure de démontrer que ces mesures ont permis d'apporter des améliorations ?

Une seule erreur de médication peut entraîner de nombreux incidents liés à la sécurité des patients.

La manière dont une organisation relie ces moments entre eux peut déterminer dans quelle mesure elle tire des enseignements de cet événement.


La sécurité des traitements médicamenteux illustre l'importance de la sécurité des patients dans le cadre de la santé connectée

La sécurité des médicaments revêt une importance particulière dans le cadre de la Journée mondiale de la sécurité des patients 2026.

L'OMS identifie spécifiquement les erreurs de médication parmi les sources de préjudice qui doivent être traitées de manière proactive dans l'ensemble des soins liés aux maladies non transmissibles. Ses appels à l'action destinés aux professionnels de santé mettent également l'accent sur le signalement des incidents, le partage des bonnes pratiques et la contribution à une culture d'amélioration continue.

Pour les responsables d'établissements de santé, l'OMS appelle les organisations à instaurer une culture de la sécurité, à encourager le signalement des incidents par les professionnels de santé et les patients, et à s'appuyer sur les données et les expériences vécues pour favoriser l'amélioration. Cette distinction est importante.

Le signalement des incidents n'est pas la même chose que l'apprentissage organisationnel.

Le fait de consigner l'incident fournit à l'organisation une information précieuse. Mais la valeur de cette information dépend de ce qui se passe par la suite.

Si l'erreur de médication de Sarah est signalée, mais que ce signalement ne devient qu'un enregistrement de plus dans une base de données, l'établissement a certes consigné ce qui s'est passé, sans pour autant réduire nécessairement le risque que cela se reproduise.

Une gestion efficace de la sécurité des patients doit donc aller au-delà de la simple question suivante :

« Cet incident a-t-il été signalé ? »

Elle doit également se poser la question suivante :

« Qu’avons-nous appris, qu’est-ce qui a changé et cela a-t-il permis de renforcer la sécurité des soins ? »

Le signalement d'un incident doit être un début, et non une fin en soi

Un système solide culture de signalement des incidents permet aux professionnels de santé d’exprimer leurs préoccupations, de signaler les incidents évités de justesse et de consigner les événements indésirables sans que la procédure ne se concentre sur la recherche de responsabilités individuelles. Cela offre ainsi l’occasion d’étudier le contexte plus large dans lequel s’inscrit un incident.

Dans le cas de Sarah, une enquête sur une erreur de médication pourrait prendre en compte des facteurs tels que les flux de travail, la communication, les conditions de dotation en personnel, les processus de médication, les recommandations cliniques ou d'autres facteurs systémiques ayant pu contribuer à l'erreur.

L'objectif n'est pas simplement de déterminer qui était impliqué. Il s'agit de comprendre pourquoi le système a laissé cet incident se produire.

Ce passage de la recherche de responsabilités individuelles à l'apprentissage systémique est essentiel pour instaurer une culture de la sécurité des patients plus solide. Mais l'enquête en elle-même ne constitue encore qu'une partie du processus.

Une fois les facteurs contributifs identifiés, les établissements de santé ont besoin d’un moyen fiable de traduire ces conclusions en mesures concrètes.

Cela pourrait notamment impliquer :

  • définir des mesures correctives et préventives ;

  • réviser ou mettre à jour une politique ou une procédure ;

  • communiquer les changements aux équipes concernées ;

  • proposer des formations complémentaires ;

  • modifier un flux de travail ou un processus ;

  • réaliser des audits de suivi ; ou

  • surveiller si des incidents similaires continuent de se produire.

La boucle de la sécurité des patients n'est véritablement bouclée que lorsque les organisations parviennent à passer de l'incident à l'enquête, puis à la mise en œuvre de mesures correctives et enfin à la démonstration des améliorations apportées.

Et si l'incident de Sarah n'était pas un cas isolé ?

Imaginons maintenant que l'erreur de médication concernant Sarah ait été signalée. En soi, cet incident fournit à l'établissement des informations importantes sur les soins prodigués à Sarah. Mais que se passerait-il si trois incidents similaires liés à la médication étaient signalés dans un autre service ?

Que faire si les retours des patients font régulièrement état de préoccupations concernant les informations sur les médicaments ?

Et si un un audit a mis en évidence un manquement à la conformité avec une procédure applicable ?

Que se passe-t-il si les mesures correctives liées à un incident médicamenteux antérieur n'ont pas encore été mises en œuvre ?

Pris isolément, ces éléments peuvent sembler être des données de qualité distinctes. Ensemble, ils pourraient toutefois révéler quelque chose de bien plus important : un signal émergent en matière de sécurité des patients.

C'est l'un des défis auxquels sont confrontées les équipes chargées de la qualité des soins et de la sécurité des patients. Des informations précieuses peuvent se trouver dans les rapports d'incidents, les incidents évités de justesse, retours d'expérience des patients, des réclamations, des audits, des registres des risques, des politiques et des mesures d’amélioration.

Lorsque ces activités sont gérées séparément, il devient plus difficile d'avoir une vision d'ensemble. En les reliant entre elles, les organisations peuvent aller au-delà des événements isolés et se poser des questions plus pertinentes.

Est-ce qu'on voit se dessiner une tendance ?

Où le risque augmente-t-il ?

Les interventions précédentes ont-elles porté leurs fruits ?

Les mêmes facteurs contributifs reviennent-ils régulièrement ?

Que nous révèlent les patients que nos autres données de sécurité ne nous indiquent pas ?

Ce sont ces questions qui permettent de transformer les données relatives à la sécurité des patients en informations utiles en matière de sécurité des patients.

Des données sur la sécurité des patients à l'analyse de la sécurité des patients

Les établissements de santé ne manquent pas de données. Le défi consiste à rendre ces données exploitables.

Une organisation peut être confrontée à des centaines, voire des milliers de rapports d'incident, de constatations d'audit, de réclamations, de commentaires et de mesures d'amélioration. L'examen manuel d'un tel volume d'informations et l'identification de liens pertinents peuvent représenter une charge de travail considérable pour les équipes chargées de la qualité.

C'est également dans ce domaine que l'intelligence artificielle peut contribuer de plus en plus à la sécurité des patients et à la gestion de la qualité. Au sein de MEG, l'IA peut aider les équipes à donner du sens à de grands volumes d'informations relatives à la qualité, notamment en analysant les retours des patients afin d'identifier les thèmes susceptibles de justifier une enquête plus approfondie. L'IA ne doit toutefois pas se substituer au jugement clinique, à l'enquête ou à la prise de décision humaine.

Au contraire, l’IA peut aider les équipes de santé à mettre en évidence les informations qui méritent leur attention, ce qui facilite le passage d’un volume important de données de sécurité à des informations exploitables. L’analyse, alimentée par l’IA, des retours des patients peut aider à identifier le sentiment et les thèmes récurrents dans les témoignages des patients, offrant ainsi une source supplémentaire d’informations pour l’amélioration de la qualité.

Au final, l'objectif est le même :

Repérez le signal. Évaluez le risque. Agissez plus tôt.

Lisez notre article de blog sur l'analyse des sentiments par l'IA

Le point de vue des patients fait partie intégrante du tableau global de la sécurité

Un autre message central de la Journée mondiale de la sécurité des patients 2026 est que les personnes atteintes de maladies non transmissibles doivent être des partenaires à part entière dans la mise en place de soins sûrs. L’OMS encourage les établissements de santé à s’appuyer sur les témoignages et les données pour améliorer les soins, tout en offrant aux patients de réelles possibilités d’exprimer leurs préoccupations et de contribuer à la mise en place de systèmes plus sûrs.

Les retours d'expérience des patients ne devraient donc pas être considérés comme totalement distincts de la sécurité des patients. Une plainte concernant des informations médicamenteuses prêtant à confusion peut, à première vue, sembler relever d'un simple problème d'expérience. Un commentaire isolé peut être anodin. Mais des commentaires répétés sur le même sujet, en particulier lorsqu'ils sont associés à des données d'incidents ou d'audits, peuvent indiquer un problème méritant une attention particulière.

Les retours d'expérience des patients peuvent donc apporter un éclairage supplémentaire important sur les risques.

En associant le témoignage des patients à d'autres sources d'informations sur la qualité et la sécurité, les établissements peuvent mieux comprendre non seulement ce que révèlent leurs systèmes, mais aussi ce que vivent réellement les patients.

Boucler la boucle de la sécurité des patients

À l'occasion de la Journée mondiale de la sécurité des patients 2026, l'OMS appelle les établissements de santé à mettre en place des systèmes permettant d'assurer la sécurité des soins liés aux maladies non transmissibles, à soutenir les professionnels de santé, à encourager le signalement des incidents et à exploiter les données et les témoignages pour une amélioration continue.

Pour y parvenir, il ne suffit pas de collecter des informations.

Cela nécessite un cycle d'apprentissage continu :

RAPPORT

Facilitez la déclaration des incidents et des quasi-accidents par le personnel sur le lieu de soins.

↓

ENQUÊTER

Comprendre ce qui s'est passé et identifier les facteurs systémiques qui y ont contribué.

↓

CONNECTER

Ne vous limitez pas à l'incident en lui-même : examinez également les risques associés, les tendances, les incidents antérieurs, les retours des patients et les conclusions en matière de qualité.

↓

ACT

Définir des mesures correctives, mettre à jour les processus et les politiques, et veiller à ce que les responsabilités soient clairement définies.

↓

MESURE

Recourir à des audits, à des indicateurs de sécurité et à un suivi continu pour déterminer si les mesures prises ont porté leurs fruits.

↓

APPRENDRE

Partager les enseignements tirés et s'appuyer sur les données factuelles pour favoriser l'amélioration continue.

Puis recommencez. Car la sécurité des patients n'est pas un projet qui a une date de fin. Il s'agit d'une capacité organisationnelle permanente.

Pour garantir des soins sûrs tout au long de la vie, il faut des systèmes capables d'apprendre tout au long de la vie

L'erreur de médication de Sarah a d'abord été considérée comme un simple incident lié à la sécurité des patients. Mais son impact potentiel ne doit pas nécessairement se limiter à Sarah. Lorsqu'un incident est signalé, fait l'objet d'une enquête et mis en relation avec d'autres sources d'informations sur la sécurité, cela peut constituer une opportunité d'apprentissage pour l'organisation.

Lorsque ces enseignements débouchent sur des mesures correctives, une mise à jour des processus et des améliorations mesurables, l'expérience d'un patient peut contribuer à renforcer la sécurité des soins prodigués au patient suivant. C'est, en fin de compte, ce qu'un système de sécurité des patients bien rodé devrait permettre.

Il ne s'agit pas simplement d'augmenter le nombre de rapports.

Tirer davantage d'enseignements de ce qui est rapporté.

Il ne s'agit pas simplement d'avoir davantage de données.

Une meilleure compréhension de ce que révèlent les données.

Et pas seulement en réagissant à des incidents isolés.

Cela permet ainsi de mettre en place des systèmes plus sûrs.

À l'occasion de cette Journée mondiale de la sécurité des patients, le défi pour les établissements de santé ne consiste donc pas seulement à se demander s'ils disposent de systèmes permettant de recueillir des informations relatives à la sécurité des patients.

Il s'agit de se demander :

Ces systèmes sont-ils suffisamment bien reliés entre eux pour transformer l'information en apprentissage, et l'apprentissage en soins plus sûrs ?

Chez MEG, nous sommes convaincus que la qualité des soins et la sécurité des patients sont optimales lorsque tous les éléments sont reliés entre eux. En intégrant la gestion des incidents, les audits, les retours d’expérience des patients, les politiques et procédures, ainsi que les activités liées aux risques et à l’amélioration continue au sein d’un environnement numérique de gestion de la qualité interconnecté, les établissements de santé peuvent bénéficier d’une meilleure visibilité sur l’ensemble du parcours de sécurité des patients et favoriser une approche en boucle fermée pour l’amélioration continue. Car des soins sûrs tout au long de la vie nécessitent des systèmes capables d’apprendre tout au long de la vie.

MEG a été sélectionnée comme fournisseur dans le cadre du programme G-Cloud 15 du gouvernement britannique

MEG figure sur la liste des fournisseurs agréés du programme G-Cloud 15 du gouvernement britannique.

MEG a le plaisir d'annoncer qu'elle a été sélectionnée comme fournisseur dans le cadre du programme G-Cloud 15 du gouvernement britannique, ce qui lui permet de maintenir sa présence sur l'une des principales plateformes d'approvisionnement en technologies cloud du secteur public britannique.

Géré par l'Agence commerciale du gouvernement (GCA), G-Cloud aide les organismes du secteur public à se procurer des services d'hébergement, des logiciels et des services d'assistance basés sur le cloud, dans le cadre d'un dispositif gouvernemental bien établi.

Pour les organismes du NHS et les autres prestataires de soins de santé du secteur public, l'intégration de MEG offre un moyen simple de se procurer notre logiciel de gestion de la qualité des soins de santé basé sur le cloud.

Que signifie le G-Cloud 15 pour les établissements de santé ? 

Le programme G-Cloud a pour objectif de simplifier l'acquisition de technologies cloud pour les organismes du secteur public, en permettant aux acheteurs d'accéder à des fournisseurs et à des services cloud agréés par le biais d'un circuit d'approvisionnement reconnu.

Le G-Cloud 15 met en place l'évaluation des fournisseurs la plus approfondie de toute l'histoire de ce cadre, les fournisseurs étant évalués dans des domaines tels que la qualité, les compétences techniques et la tarification.

Pour les établissements de santé qui envisagent d’adopter la technologie MEG, notre intégration leur permet de se procurer cette technologie via un cadre spécialement conçu pour faciliter et accélérer l’accès aux technologies cloud dans l’ensemble du secteur public.

Soutenir la gestion numérique de la qualité dans le secteur de la santé 

MEG aide les établissements de santé à abandonner les processus qualité basés sur le papier, les tableurs et les systèmes disparates, au profit d'une approche sécurisée de la gestion de la qualité basée sur le cloud.

Des audits et de la conformité à la gestion des incidents et des risques, en passant par la gestion documentaire, les retours d'expérience des patients et l'accréditation, MEG rassemble tous les processus liés à la qualité au sein d'une seule et même plateforme, aidant ainsi les équipes à améliorer la visibilité, la responsabilisation et l'amélioration continue.

Notre intégration au programme G-Cloud 15 permet aux organismes du secteur public britannique éligibles d'accéder plus facilement à ces capacités par le biais d'un cadre de passation de marchés publics bien établi.

Au-delà des apparences : l'application de la méthode des « cinq pourquoi » dans le secteur de la santé

Lorsqu'un problème de qualité est détecté dans le secteur de la santé, la première explication proposée est rarement la bonne.

Une erreur de médication se produit. Un patient fait une chute malgré les précautions prises et consignées. Une aggravation de l'état d'un patient est constatée, mais la remontée de l'information est retardée. Ces événements indiquent à un établissement ce qui s'est passé, mais la première explication ne justifie pas nécessairement pourquoi cela s'est produit.

Trop souvent, la cause immédiate passe pour la conclusion : quelqu’un a choisi le mauvais médicament, une procédure n’a pas été respectée ou une information n’a pas été transmise. Les mesures correctives risquent alors de se concentrer sur l’individu plutôt que d’examiner les conditions qui ont permis à l’incident de se produire.

L' Analyse des causes profondes : la méthode des « cinq pourquoi » aide les établissements de santé à aller au-delà des symptômes en encourageant les équipes à poser des questions de plus en plus approfondies jusqu’à ce qu’elles mettent au jour les problèmes liés au système, aux processus ou à la gouvernance qui sous-tendent un événement. 

Utilisée à bon escient, la méthode des « cinq pourquoi » ne vise pas tant à désigner un responsable qu’à poser une question bien plus utile : qu’est-ce qui a permis à cet incident de se produire, et que faut-il changer pour réduire le risque qu’il se reproduise ? 

Au-delà des apparences

La force de la méthode des « cinq pourquoi » réside dans sa simplicité. Plutôt que de se contenter de la première explication donnée pour un incident, les enquêteurs continuent à se demander « pourquoi ? » afin d’identifier les facteurs qui y ont contribué. 

L'objectif n'est pas de poser exactement cinq questions. Certaines enquêtes permettent d'identifier la cause profonde après trois questions, tandis que d'autres en nécessitent six ou sept. Ce qui importe, c'est d'aller au-delà des symptômes immédiats et de comprendre les systèmes, les processus ou les facteurs organisationnels qui ont contribué à l'événement.

Cet état d'esprit revêt une importance particulière dans le domaine de la santé.

Imaginons une enquête qui conclut qu’une erreur de médication s’est produite parce qu’un membre du personnel « a choisi le mauvais médicament ». Cela peut être exact sur le plan factuel, mais cela laisse plusieurs questions importantes sans réponse.

Pourquoi a-t-on pu choisir le mauvais médicament ? Des produits similaires étaient-ils stockés ensemble ? Y avait-il déjà eu des incidents évités de justesse impliquant les mêmes produits ? Les procédures en vigueur tenaient-elles compte de ce risque ? Des mesures de contrôle appropriées étaient-elles en place ?

Ces questions font passer l'enquête de la question de savoir qui a commis l'erreur à celle de savoir pourquoi le système a permis que cette erreur se répercute sur le patient.

Les incidents de santé peuvent également impliquer plusieurs facteurs en interaction ; c’est pourquoi la méthode des « cinq pourquoi » ne doit pas être considérée comme un moyen de réduire systématiquement chaque événement à une seule cause profonde définitive. Les incidents plus complexes peuvent nécessiter des méthodologies d’enquête plus larges. Son intérêt réside plutôt dans le fait qu’elle offre une approche structurée permettant de remettre en question les explications évidentes et d’explorer les causes sous-jacentes ainsi que les facteurs contributifs.

Une enquête « des cinq pourquoi » efficace repose sur des éléments probants solides 

De nombreuses organisations considèrent que l'analyse des causes profondes est un processus qui débute après un incident. En réalité, l'efficacité des enquêtes dépend de la qualité des informations recueillies au préalable. 

Les enquêteurs chargés d'examiner un incident peuvent être amenés à prendre en compte le rapport initial sur l'incident, la chronologie et le déroulement des événements, les témoignages des personnes impliquées, les dossiers cliniques pertinents, les politiques et procédures en vigueur, les incidents similaires ou les quasi-accidents antérieurs, ainsi que toute autre information disponible relative à la qualité et à la sécurité. Les conclusions d’un audit peuvent également fournir des éléments de preuve utiles, le cas échéant. 

La méthode des « cinq pourquoi » ne doit donc pas se transformer en un simple exercice de spéculation. Chaque réponse doit inciter les enquêteurs à rechercher des éléments de preuve qui viennent étayer — ou remettre en cause — l’explication qui se dessine.

Application de la méthode des « cinq pourquoi » pour l'analyse des causes profondes dans le secteur de la santé

Exemple d'analyse des causes profondes selon la méthode des « cinq pourquoi » dans le secteur de la santé

Prenons un exemple illustratif dans lequel un patient reçoit un mauvais médicament après qu’un mélange de deux médicaments présentant un conditionnement similaire s’est produit lors de l’administration. L’erreur est détectée après l’administration et le patient nécessite une surveillance supplémentaire. L’explication immédiate pourrait être que le mauvais médicament a été choisi.

Une analyse des « cinq pourquoi » va plus loin.

Pourquoi le patient a-t-il reçu un médicament qui ne lui était pas destiné ?

Parce que le mauvais produit a été sélectionné lors de l'administration du médicament.

Pourquoi ce produit a-t-il été sélectionné par erreur ?

En effet, deux médicaments dont l'emballage était similaire étaient stockés l'un à côté de l'autre dans la zone de stockage des médicaments.

Pourquoi ces médicaments d'apparence similaire étaient-ils stockés ensemble ?

En effet, le processus de stockage en vigueur n'exigeait pas que ces médicaments soient physiquement séparés ou clairement différenciés.

Pourquoi le processus de stockage n'a-t-il pas prévu de contrôles supplémentaires pour les médicaments ressemblants ?

En effet, le risque lié à ces produits n'avait pas été identifié auparavant dans le cadre de la procédure de stockage des médicaments.

Pourquoi ce risque n'avait-il pas été identifié et pris en compte dans la procédure ?

En effet, il n'existait aucun processus établi permettant d'examiner les incidents liés aux médicaments et les quasi-accidents afin de déterminer si les risques récurrents nécessitaient des modifications des contrôles et des procédures de stockage.

La cause immédiate de l'incident a été le choix d'un médicament inapproprié. Si l'on s'en tenait là, cela pourrait se traduire par une formation complémentaire pour un membre du personnel ou par un rappel lui enjoignant de vérifier les médicaments avec plus d'attention.

L'analyse des « cinq pourquoi » met en lumière un problème plus large. L'organisation peut désormais se demander s'il convient de modifier les modalités de stockage des médicaments, s'il faut séparer les médicaments dont l'apparence est similaire ou les identifier plus clairement, si la procédure concernée doit être réexaminée et si des risques similaires existent ailleurs.

Il s'agit d'un exemple à titre illustratif. Les causes, la méthodologie d'enquête et les mesures correctives appropriées à mettre en œuvre à la suite d'un incident lié à la médication dépendront des circonstances et des processus propres à l'établissement en matière de sécurité des patients.

Le premier « pourquoi » peut donner lieu à plusieurs réponses

Dans la réalité, les incidents médicaux sont rarement aussi linéaires que le schéma des « cinq pourquoi » présenté dans les manuels. Imaginez que l’on se demande pourquoi l’alerte a été retardée pour un patient dont l’état s’aggravait. L’enquête pourrait mettre en évidence plusieurs facteurs contributifs : des responsabilités mal définies lors de la passation de service, une interprétation divergente de la procédure d’alerte par les différents membres de l’équipe et des contraintes cliniques concurrentes qui ont affecté les délais d’intervention.

Il n'y a pas forcément une série de cinq questions qui mènent directement à une cause première. Il s'agit là d'une limite importante de cette technique.

Les enquêteurs doivent rester ouverts à plusieurs pistes d'enquête plutôt que de se contenter de la première série de réponses plausible. La méthode des « cinq pourquoi » peut aider les équipes à analyser un incident, mais elle ne doit pas se substituer au jugement professionnel ni à une méthodologie d'enquête plus complète lorsque la complexité ou la gravité d'un événement l'exige.

C'est lorsqu'elle incite à s'interroger plus en profondeur que sa simplicité prend toute sa valeur, et non lorsqu'elle réduit à l'extrême un événement complexe.

Des conclusions de l'enquête à l'action

L'identification des facteurs contributifs ne marque pas la fin d'une enquête. Si une enquête met en évidence une faille dans le stockage des médicaments, par exemple, l'organisme doit déterminer quelles mesures de contrôle doivent être modifiées, qui est chargé de les mettre en œuvre et comment il évaluera l'efficacité de ces changements. Des conclusions différentes peuvent nécessiter des réponses différentes.

Une procédure obsolète peut nécessiter un réexamen formel et une publication contrôlée. Un risque pour la sécurité des patients récemment identifié peut nécessiter une évaluation et une surveillance continues. Les changements apportés à la pratique clinique peuvent nécessiter des mesures spécifiques, dont la responsabilité incombe à des personnes désignées. Un audit ciblé peut alors s’avérer approprié pour vérifier si les mesures de contrôle convenues sont bien respectées.

C'est là que le lien entre la gestion des incidents et la gestion de la qualité au sens large prend toute son importance. La méthode des « cinq pourquoi » aide les équipes à comprendre les causes d'un incident. Le système de qualité au sens large fournit quant à lui les mécanismes permettant de donner suite aux conclusions de l'enquête.

Lisez notre article de blog sur la manière de transformer les incidents liés à la sécurité en améliorations durables

Comment MEG fait le lien entre les enquêtes sur les incidents et l'amélioration des processus 

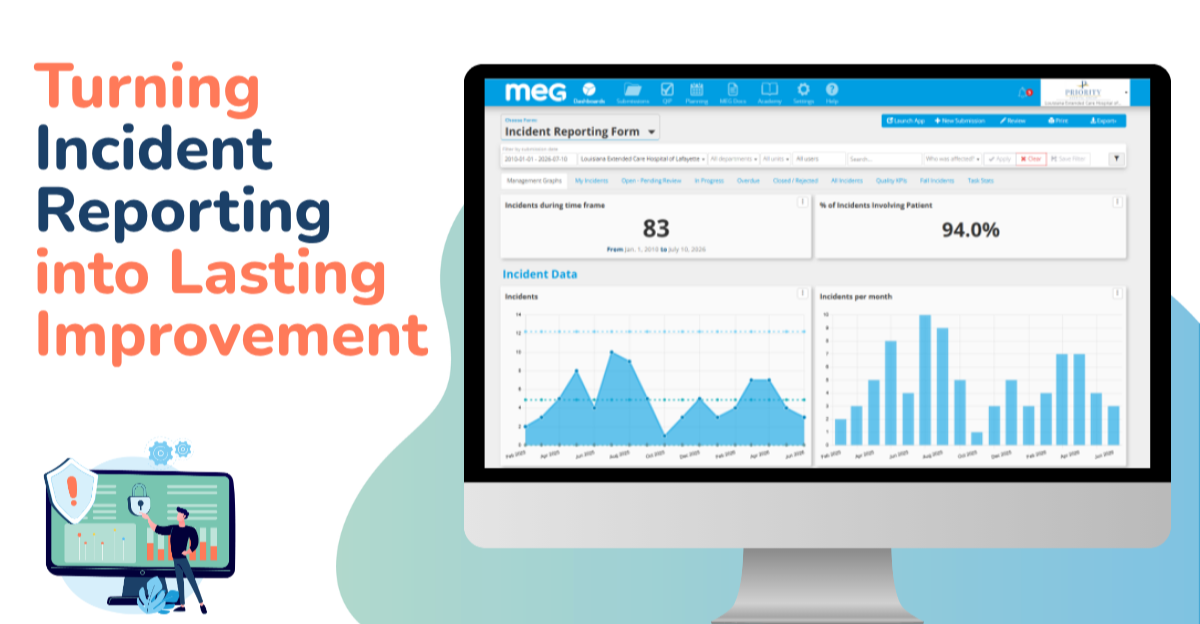
Au sein de la solution solution de signalement des incidents et de gestion des risques, les établissements de santé peuvent gérer les incidents signalés et les informations liées à leur enquête au sein d'un flux de travail numérique structuré.

Mais l'enquête en elle-même ne constitue qu'une partie du processus. Si les conclusions mettent en évidence un risque organisationnel, nouveau ou existant, ce risque peut être géré et examiné dans le cadre de la la gestion des risques. Si une politique ou une procédure a contribué à l’incident, la documentation correspondante peut être examinée via MEG Docs, grâce à un contrôle des versions et à des workflows de validation qui aident les organisations à gérer les modifications ultérieures.

Les actions correctives et d'amélioration peuvent également être attribuées à des responsables désignés via la fonctionnalité « plan d'action » intégrée à MEG fonctionnalité de plan d'action, les dates cibles et l'avancement étant suivis jusqu'à la réalisation complète.

Gestion des risques hospitaliers : guide pour une approche proactive de la sécurité des patients

Une gestion efficace des risques hospitaliers ne se limite plus à la simple gestion des incidents une fois qu'ils se sont produits. À mesure que les soins de santé gagnent en complexité, les établissements doivent identifier et gérer les risques potentiels avant qu'ils n'aient un impact sur la sécurité des patients, le bien-être du personnel ou les performances opérationnelles.

De la sécurité des médicaments à la conformité réglementaire, les hôpitaux sont confrontés à un nombre croissant de risques qui nécessitent une surveillance permanente. Le défi ne consiste pas simplement à identifier ces risques, mais aussi à disposer des processus et des outils nécessaires pour les évaluer de manière cohérente, les suivre dans le temps et veiller à ce que les mesures appropriées soient prises.

Les logiciels modernes d'évaluation des risques dans le secteur de la santé aident les organisations à passer d'une approche réactive de résolution des problèmes à une gestion proactive des risques, offrant ainsi aux équipes de gouvernance une meilleure visibilité sur les risques organisationnels tout en contribuant à des systèmes de santé plus sûrs et plus résilients.

Dans ce guide, nous aborderons les principes d'une gestion efficace des risques en milieu hospitalier, le rôle d'un registre des risques et la manière dont un logiciel intégré de gestion de la qualité des soins de santé aide les établissements à renforcer leur gouvernance et à améliorer la sécurité des patients.

La gestion des risques en milieu hospitalier commence avant même qu'un incident ne se produise

Beaucoup de gens associent la gestion des risques hospitaliers à l'enquête sur les incidents après qu'un problème s'est produit. En réalité, son plus grand intérêt réside dans la prévention de ces incidents avant même qu'ils ne se produisent.

La gestion des risques est un processus structuré qui consiste à identifier les dangers potentiels, à évaluer leur probabilité et leur impact, à mettre en place des mesures de contrôle et à les réexaminer régulièrement afin de s'assurer qu'elles restent efficaces. Plutôt que de se demander « Qu'est-ce qui a mal tourné ? », les organisations efficaces se demandent « Qu'est-ce qui pourrait mal tourner, et que faisons-nous pour l'éviter ? »

Des risques potentiels existent dans tous les domaines des soins de santé, notamment :

  • Sécurité des médicaments

  • Prévention et lutte contre les infections

  • Dossier clinique

  • Effectifs et recrutement

  • Matériel médical

  • Gouvernance de l'information et cybersécurité

  • Flux de patients et contraintes opérationnelles


Des risques à l'action : renforcer le processus de gestion des risques

L'identification des risques n'est qu'une première étape. Une gestion efficace des risques en milieu hospitalier repose sur la mise en place d'un processus structuré permettant d'évaluer, de surveiller et de réexaminer ces risques au fil du temps.

C'est là qu'un registre des risques en temps réel s'avère indispensable. Plutôt que de se présenter sous la forme d'une liste statique des préoccupations de l'organisation, un registre des risques moderne doit fonctionner comme un outil de gestion dynamique qui favorise l'amélioration continue.

Guide de gestion des risques hospitaliers pour une approche proactive de la sécurité des patients

Chaque risque identifié doit être évalué selon une méthodologie cohérente, attribué à un responsable et réexaminé régulièrement afin de s'assurer que les mesures d'atténuation restent adaptées à l'évolution de la situation. Ces réexamens programmés permettent aux organisations de conserver une vision précise de leur profil de risque actuel, plutôt que de se fonder sur des évaluations obsolètes.

Une approche largement répandue consiste à utiliser une matrice d'impact et de probabilité 5×5, qui attribue une note à chaque risque en fonction de sa gravité potentielle et de sa probabilité. Cela permet aux équipes de gouvernance de hiérarchiser les problèmes à haut risque, d'allouer efficacement les ressources et d'exercer une meilleure surveillance des risques organisationnels.

Comment les logiciels d'évaluation des risques dans le secteur de la santé favorisent une meilleure prise de décision

Les logiciels d'évaluation des risques dans le secteur de la santé offrent une approche plus structurée en uniformisant la manière dont les risques sont enregistrés, évalués et suivis. Les flux de travail automatisés réduisent la charge administrative tout en garantissant que toute modification de l'impact ou de la probabilité d'un risque déclenche les notifications et les actions de suivi appropriées.

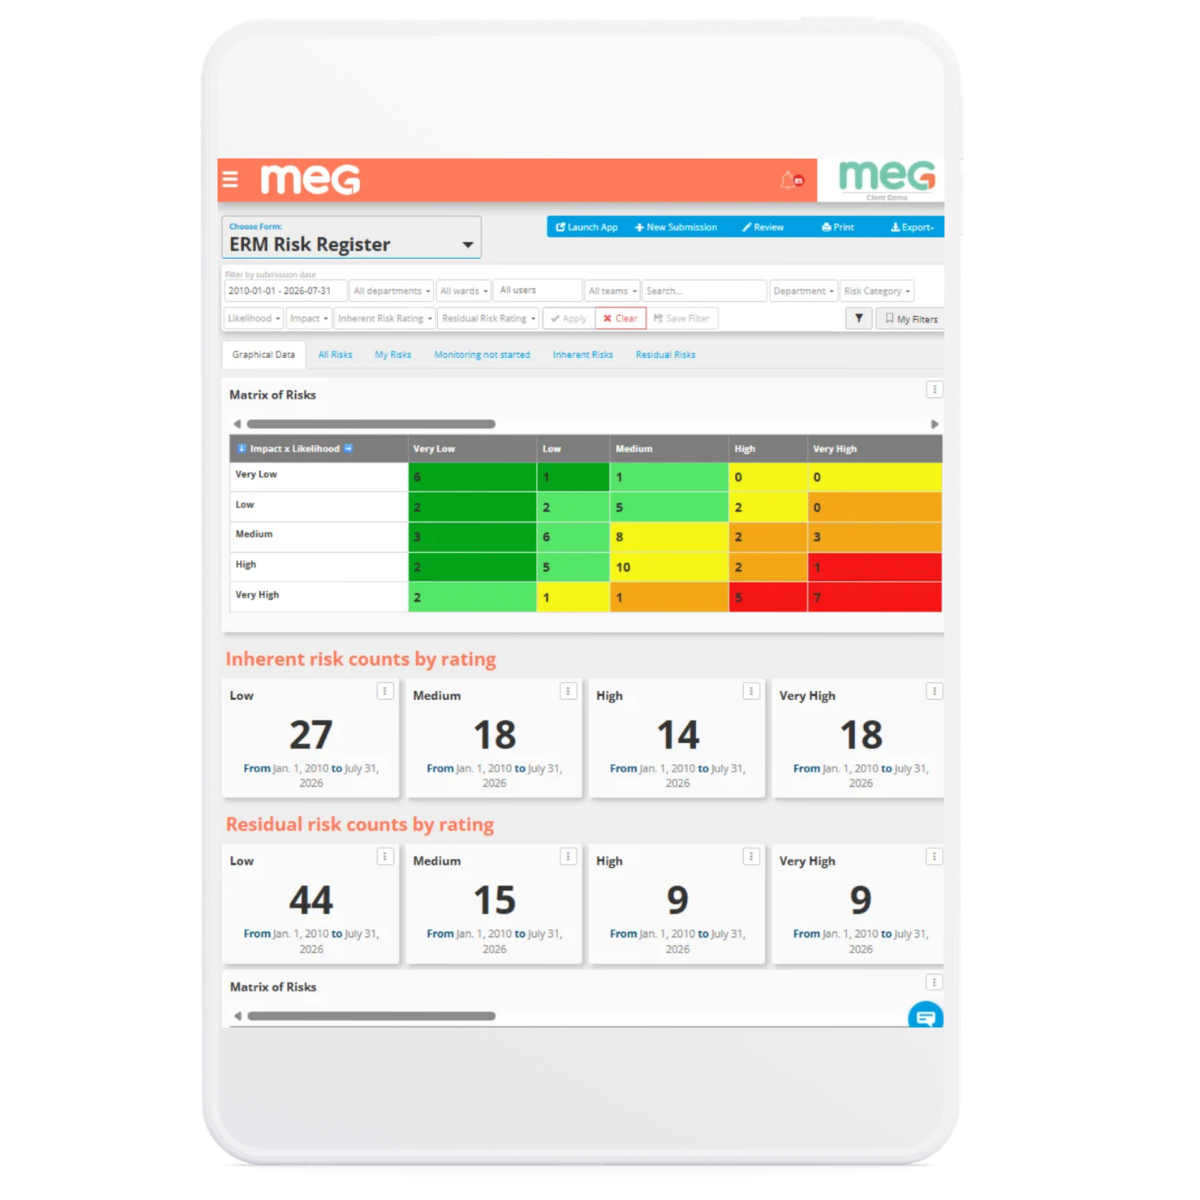
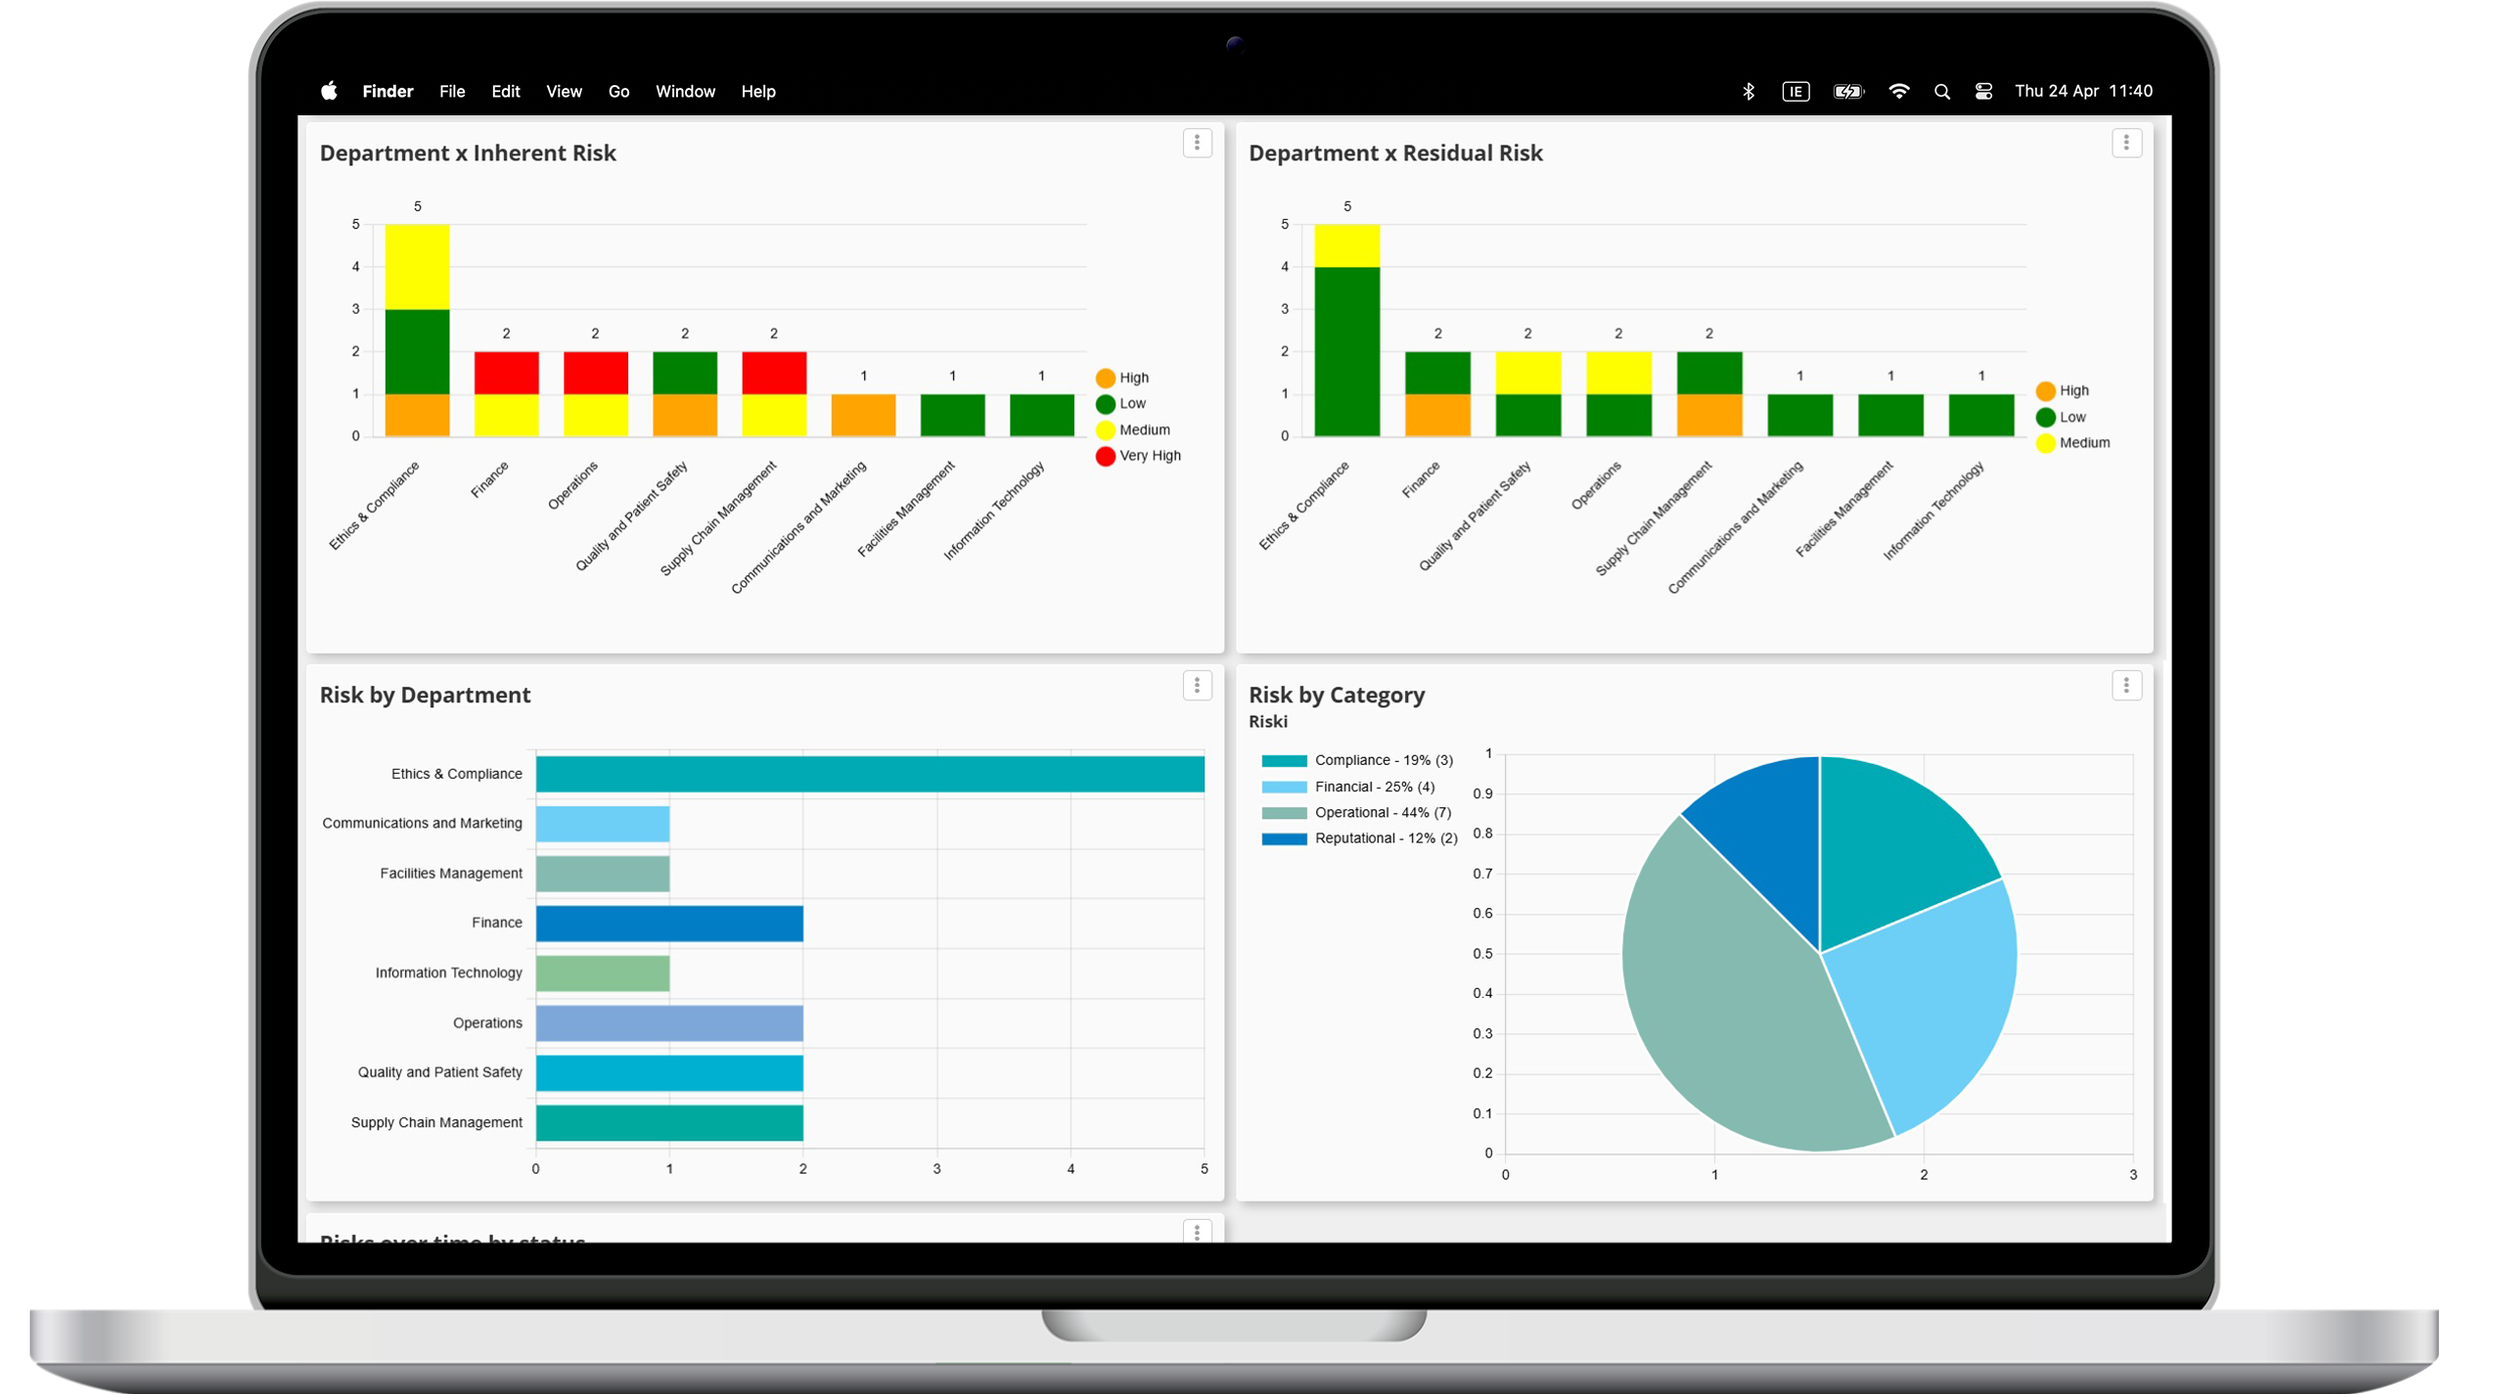
La mise en place de calendriers de révision réguliers permet aux équipes de suivre les risques de près, afin qu’ils ne tombent pas dans l’oubli après leur évaluation initiale, tandis que les tableaux de bord offrent aux équipes de direction une visibilité en temps réel sur les risques organisationnels et les tendances émergentes.

En fin de compte, l'objectif d'un logiciel d'évaluation des risques dans le secteur de la santé n'est pas simplement de numériser un registre des risques, mais de fournir aux équipes de gouvernance les informations dont elles ont besoin pour prendre des décisions plus rapides et mieux éclairées, afin d'améliorer la sécurité des patients.


Comment MEG aide les hôpitaux à gérer les risques de manière proactive

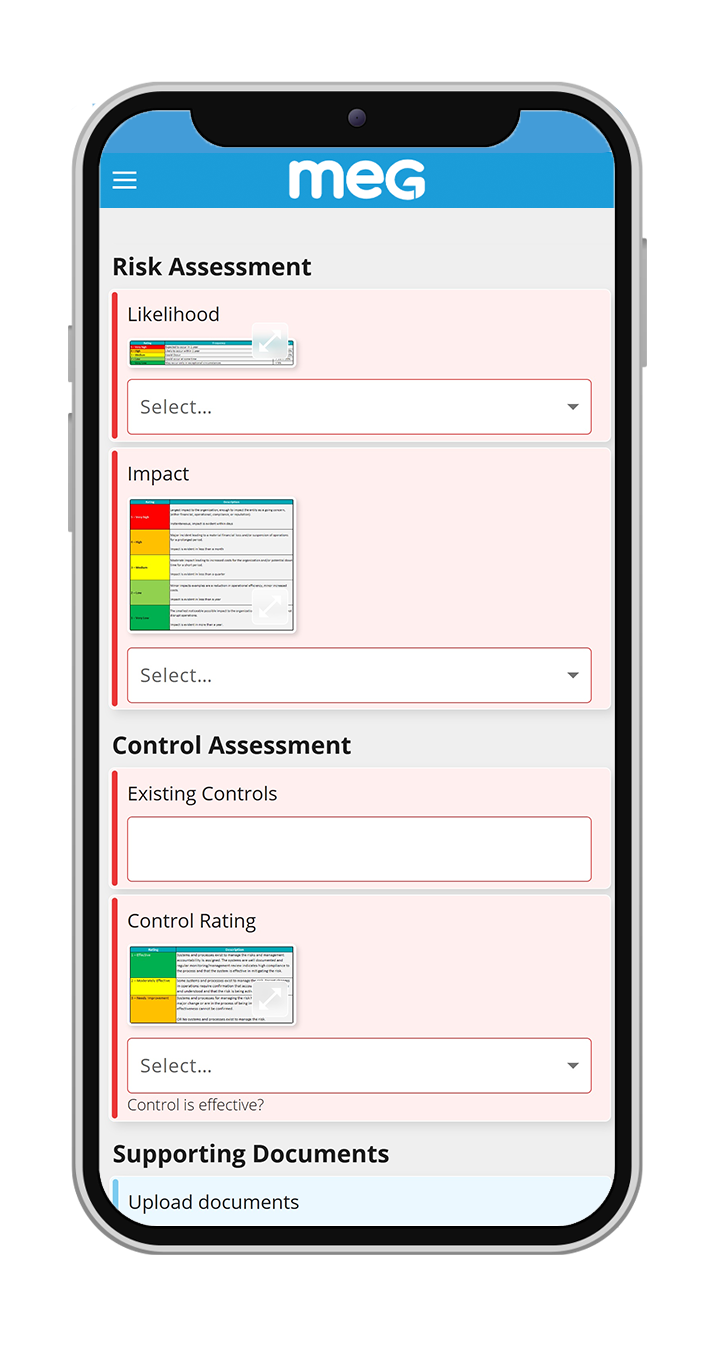
formulaire d'évaluation des risques destiné à la gestion des risques en milieu hospitalier

MEG's Solution de signalement des incidents et de gestion des risques est conçue pour aider les établissements de santé à dépasser le stade du signalement réactif et à mettre en place une approche proactive de la gestion des risques.

Au cœur de cette solution se trouve un registre des risques configurable qui permet aux organisations d’identifier, d’évaluer et de surveiller les risques potentiels tout au long de leur cycle de vie. Les risques sont classés par ordre de priorité à l’aide d’une matrice configurable 5×5 combinant l’impact et la probabilité, ce qui permet aux équipes de gouvernance d’identifier facilement les risques hautement prioritaires et de concentrer leurs ressources là où elles sont le plus nécessaires.

MEG utilise également un outil de suivi des risques : il s'agit d'un formulaire distinct servant à suivre l'évolution des comportements à risque au fil du temps, en consignant les variations des scores d'impact et de probabilité.

Contrairement aux registres de risques statiques, MEG prend en charge les revues programmées (par exemple, mensuelles ou trimestrielles) qui avertissent automatiquement les utilisateurs responsables lorsqu'un risque doit faire l'objet d'une réévaluation. Cela permet aux organisations de maintenir leur registre de risques à jour et de garantir le suivi et la conformité aux processus de gestion des risques. 

L'automatisation des processus renforce encore davantage la gouvernance en déclenchant et en enregistrant automatiquement les modifications dans l'outil de suivi des risques lorsque les scores de risque sont mis à jour, ce qui réduit les tâches administratives manuelles tout en améliorant la cohérence.

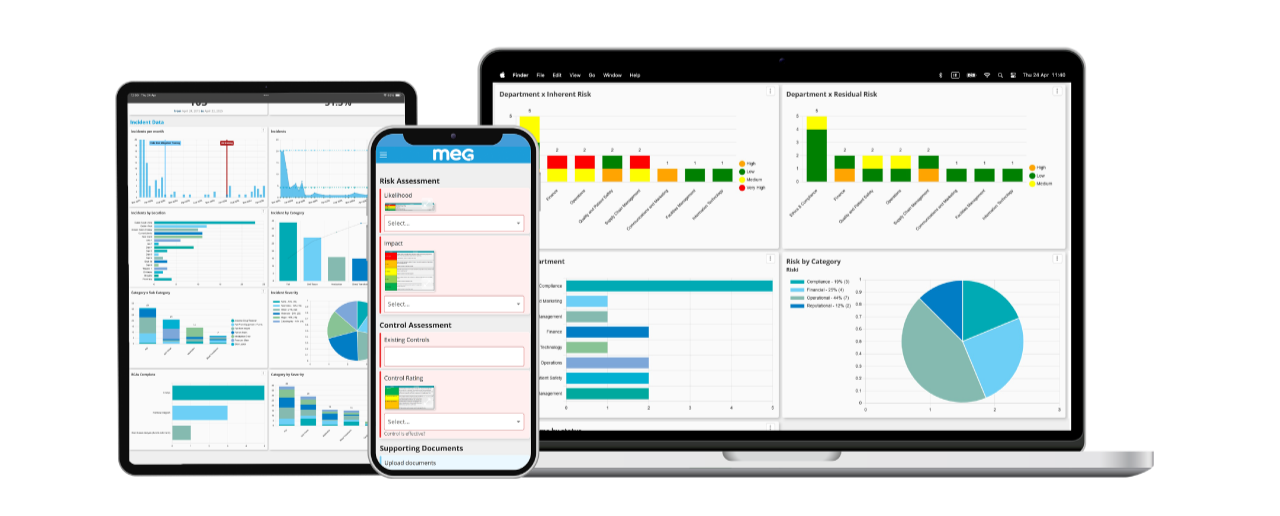
tableau de bord présentant les indicateurs de gestion des risques hospitaliers

La gestion des risques et le signalement des incidents sont souvent considérés comme des processus distincts, alors qu'ils sont plus efficaces lorsqu'ils sont menés de concert. L'une des fonctionnalités uniques de MEG réside dans le fait qu'un risque peut être reclassé en incident, ou inversement, avec des données préremplies afin d'éviter toute ressaisie manuelle.

Un incident correspond à un événement qui s'est déjà produit, tandis qu'un risque désigne la possibilité d'un préjudice futur. Dans la pratique, ces deux notions sont étroitement liées. Un incident signalé peut mettre en évidence un risque organisationnel sous-jacent nécessitant une surveillance continue, tandis qu'un risque existant peut finir par se concrétiser sous la forme d'un incident malgré les efforts déployés pour l'atténuer.

L'interconnexion de ces processus renforce l'apprentissage organisationnel et réduit les doublons. Plutôt que de créer de nouveaux dossiers à partir de zéro, les équipes chargées de la gouvernance devraient pouvoir transformer un incident en un risque organisationnel suivi, ou créer un incident à partir d'un dossier de risque existant, tout en conservant les informations déjà saisies.

Une approche intégrée de la gouvernance des soins de santé

La gestion des risques apporte le plus de valeur lorsqu'elle s'inscrit dans le cadre plus large du système de gestion de la qualité.

Au sein de la plateforme MEG, les risques identifiés peuvent donner lieu à des audits visant à évaluer la conformité, générer des plans d’action visant à attribuer et à suivre les mesures d’atténuation, ou encore entraîner la mise à jour des politiques et procédures via la la gestion des documents. Lorsqu’un risque identifié se transforme en événement indésirable, il peut être directement associé au système de signalement des incidents, tandis que les tendances qui se dégagent de l’ l’expérience des patients et des plaintes des patients peuvent aider à identifier de nouveaux risques organisationnels avant qu’ils ne s’aggravent.

Cette approche intégrée offre aux établissements de santé une source unique et fiable d’informations en matière de gouvernance, permettant ainsi aux équipes chargées de la qualité, de la gestion des risques et de la sécurité des patients de s’appuyer sur des informations interconnectées plutôt que sur des systèmes isolés. Il en résulte un renforcement de la surveillance, une meilleure responsabilisation et un cadre plus efficace pour l’amélioration continue de la qualité.


Conclusion

Une gestion efficace des risques en milieu hospitalier ne se limite pas à la tenue d'un registre des risques ; il s'agit de créer une culture d'amélioration continue dans laquelle les dangers potentiels sont identifiés, évalués et gérés avant qu'ils n'aient des répercussions sur les patients, le personnel ou les performances de l'établissement.

Alors que les établissements de santé sont confrontés à une complexité réglementaire, opérationnelle et clinique croissante, les logiciels intégrés d'évaluation des risques dans le domaine de la santé offrent la visibilité et la structure nécessaires pour favoriser une prise de décision proactive. En associant la gestion des risques au signalement des incidents, aux audits, aux plans d'action, à la gestion documentaire et aux retours d'expérience des patients, les établissements peuvent renforcer leur gouvernance tout en démontrant un engagement clair en faveur de la sécurité des patients.

MEG obtient la certification « Cyber Essentials Plus »

La confiance est un élément fondamental dans le domaine des technologies de santé. Qu'il s'agisse de gérer des incidents, des politiques, des audits ou les retours d'expérience des patients, les établissements de santé doivent avoir l'assurance que les logiciels sur lesquels ils s'appuient s'appuient eux-mêmes sur des pratiques solides en matière de cybersécurité.

Nous sommes fiers d'annoncer que MEG a obtenu la certification « Cyber Essentials Plus », le plus haut niveau de garantie dans le cadre du programme « Cyber Essentials » soutenu par le gouvernement britannique.

Contrairement à la certification Cyber Essentials standard, la certification Cyber Essentials Plus exige une évaluation technique indépendante des contrôles de cybersécurité d'une organisation. Plutôt que de se fonder uniquement sur un questionnaire d'auto-évaluation, les organisations certifiées sont soumises à des tests visant à vérifier que les mesures de sécurité clés fonctionnent efficacement dans la pratique.

Pour MEG, cette certification témoigne de notre engagement constant en faveur de la protection des systèmes, des informations et des services qui garantissent la qualité des soins, la conformité réglementaire et la gouvernance clinique.

Au-delà de l'auto-évaluation

Cyber Essentials a été mis en place par le gouvernement britannique afin d’aider les organisations à se protéger contre les cybermenaces les plus courantes. Il établit un référentiel reconnu de mesures de cybersécurité couvrant des domaines tels que la configuration sécurisée, le contrôle d’accès, la protection contre les logiciels malveillants, les pare-feu et les mises à jour logicielles.

La certification « Cyber Essentials Plus » va au-delà de ces exigences en ajoutant un audit technique indépendant. Des évaluateurs certifiés testent l'environnement d'une organisation afin de vérifier que ces mesures de contrôle sont non seulement documentées, mais qu'elles fonctionnent également de manière efficace.

Pour les organisations qui évaluent des fournisseurs de logiciels, ce niveau supplémentaire de vérification offre une plus grande garantie que les mesures de cybersécurité ont été validées de manière indépendante.

Pour en savoir plus sur Cyber Essentials Plus, rendez-vous sur le site officiel

L'importance d'une assurance de sécurité indépendante

Les établissements de santé évoluent dans un environnement où la cyber-résilience est essentielle. Les informations relatives aux patients, la continuité des activités et le respect des réglementations dépendent tous de systèmes numériques sécurisés et de partenaires technologiques de confiance.

Alors que les équipes chargées des achats et les responsables de la gouvernance évaluent de plus en plus le niveau de cybersécurité des éditeurs de logiciels, les certifications vérifiées de manière indépendante constituent une preuve précieuse que la sécurité est intégrée aux processus organisationnels et ne se limite pas à une simple mention dans les politiques.

La certification « Cyber Essentials Plus » permet de démontrer que les mesures de cybersécurité d'une organisation ont fait l'objet d'une évaluation externe au regard d'une norme reconnue et soutenue par les pouvoirs publics, ce qui renforce la confiance des clients lors de l'évaluation des fournisseurs et des procédures d'appel d'offres.

Cyber Essentials vs Cyber Essentials Plus 

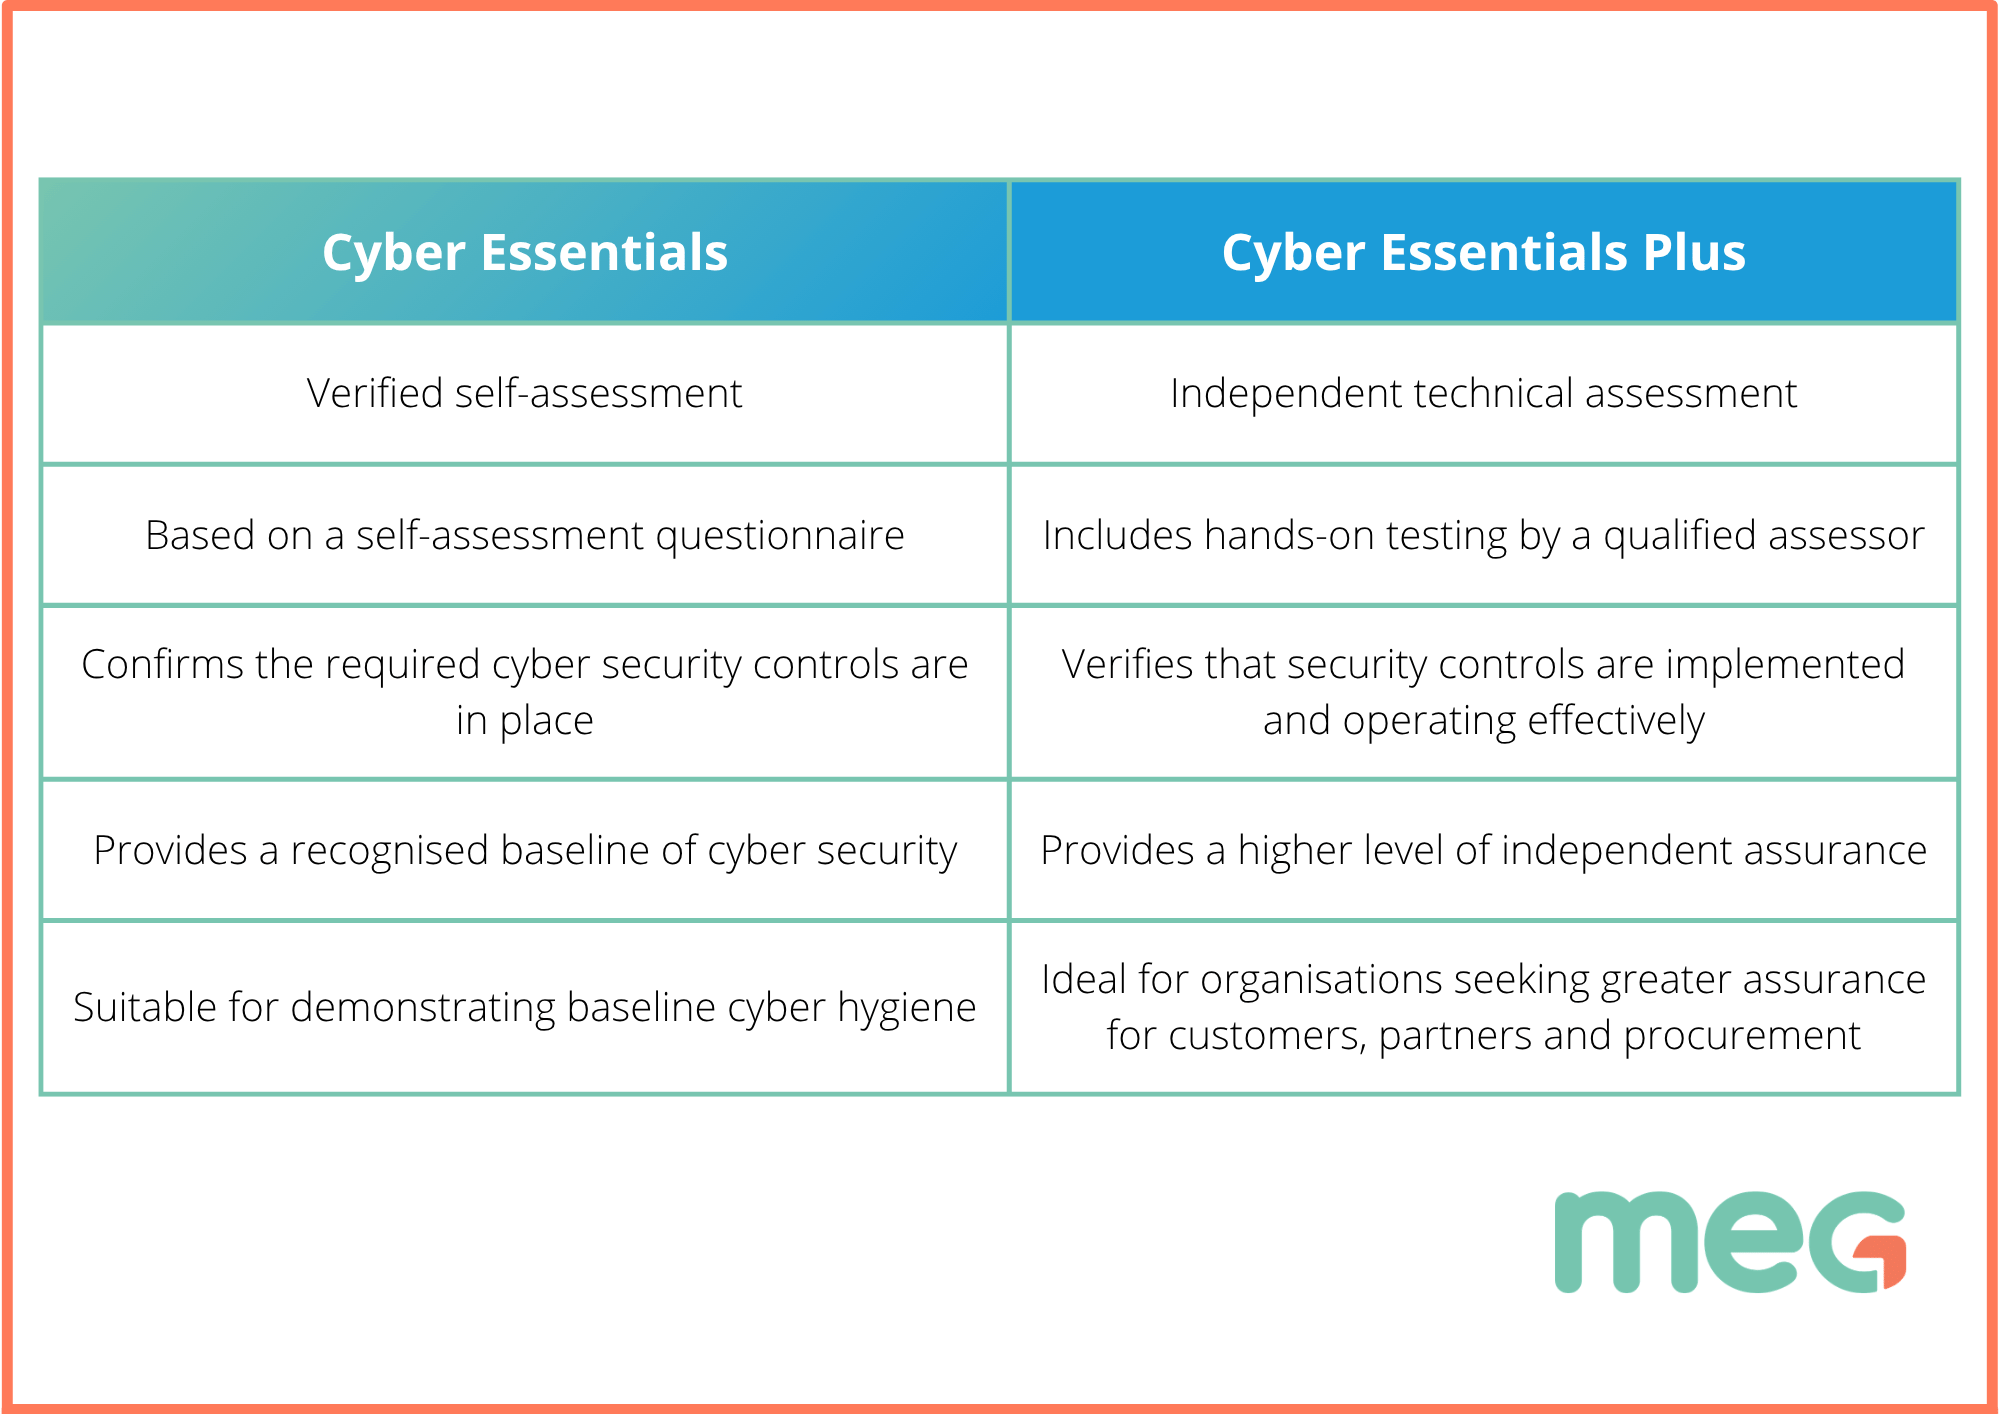
Bien que ces deux certifications reposent sur les mêmes cinq mesures techniques de sécurité, le niveau d'assurance qu'elles offrent est différent. La certification « Cyber Essentials » s'obtient à l'issue d'une auto-évaluation vérifiée, tandis que la certification « Cyber Essentials Plus » comprend une évaluation technique indépendante visant à vérifier que ces mesures fonctionnent efficacement dans la pratique.

Tableau comparatif : Cyber Essentials vs Cyber Essentials Plus

Tableau comparatif : Cyber Essentials vs Cyber Essentials Plus

Pour les établissements de santé qui évaluent des fournisseurs de logiciels, la certification « Cyber Essentials Plus » apporte un gage de confiance supplémentaire, car l'efficacité des mesures de cybersécurité de l'établissement a été vérifiée par un évaluateur indépendant, au lieu de se fonder uniquement sur une déclaration de conformité fournie par l'établissement lui-même. 

Cyber Essentials Plus vient compléter le cadre global de gouvernance et de sécurité sur lequel repose la plateforme MEG.

Outre nos certifications et attestations existantes, notamment :

  • ISO/IEC 27001:2022 - Systèmes de gestion de la sécurité de l'information 

  • ISO/IEC 27017:2015 - Guide de bonnes pratiques relatif aux mesures de contrôle de la sécurité de l'information pour les services cloud

  • ISO/IEC 27018:2019 - Code de bonnes pratiques pour la protection des informations permettant l'identification d'une personne dans les clouds publics

  • ISO/IEC 42001:2023 - Systèmes de management de l'intelligence artificielle

  • ISO 9001:2015 - Systèmes de management de la qualité

  • Boîte à outils pour la sécurité et la protection des données du NHS (DSPT)

  • SOC 2 Type II - Contrôles relatifs aux systèmes et à l'organisation 2, Type II 

La certification « Cyber Essentials Plus » renforce notre engagement constant en faveur de la protection des données de nos clients, tout en offrant aux établissements de santé une plateforme de gestion de la qualité sécurisée et fiable.

Ensemble, ces certifications et attestations démontrent que la sécurité, la confidentialité et la gouvernance responsable de l'IA font partie intégrante de la manière dont MEG développe, fournit et améliore en permanence ses logiciels.

Consultez nos certifications et attestations

Ce que cela signifie pour les clients de MEG

Pour les clients existants, la certification « Cyber Essentials Plus » apporte une garantie indépendante supplémentaire que MEG continue d'investir dans le maintien de pratiques rigoureuses en matière de cybersécurité à tous les niveaux de son organisation.

Pour les professionnels de santé qui évaluent des logiciels de gestion de la qualité, cela constitue une garantie supplémentaire que la cybersécurité est prise au sérieux et fait l'objet d'une évaluation indépendante dans le cadre de notre dispositif global de gouvernance.

Bien qu'aucune certification ne puisse éliminer totalement les risques cybernétiques, une vérification indépendante témoigne d'un engagement constant à respecter des normes de sécurité reconnues et à renforcer en permanence la résilience de l'organisation.


La sécurité est un engagement permanent

L'obtention de la certification « Cyber Essentials Plus » constitue une étape importante, mais ce n'est pas une fin en soi. La cybersécurité est un processus continu d'évaluation, d'amélioration et de vigilance. À mesure que les menaces évoluent, les contrôles, la gouvernance et les processus mis en œuvre par les organisations pour protéger leurs systèmes et leurs données doivent eux aussi s'adapter.

Chez MEG, nous restons déterminés à renforcer sans cesse notre dispositif de sécurité tout en offrant aux établissements de santé une plateforme fiable en matière de qualité, de conformité et de gouvernance clinique.

« L’obtentionde la certification Cyber Essentials Plus apporte à nos clients l’assurance, délivrée par un organisme indépendant, que nos mesures de sécurité ne sont pas seulement documentées, mais qu’elles sont également vérifiées de manière effective au regard de normes rigoureuses, soutenues par les pouvoirs publics. Cela démontre notre engagement sans faille à protéger les systèmes et les données des patients sur lesquels comptent nos partenaires. Il s’agit d’une étape essentielle pour garantir que nous restons un partenaire sûr et fiable en matière de qualité et de gouvernance des soins de santé. »
— Mark O’Reilly (Directeur des systèmes d’information, MEG)

Questions fréquemment posées

Analyse des sentiments par l'IA dans le secteur de la santé : transformer les retours des patients en informations exploitables

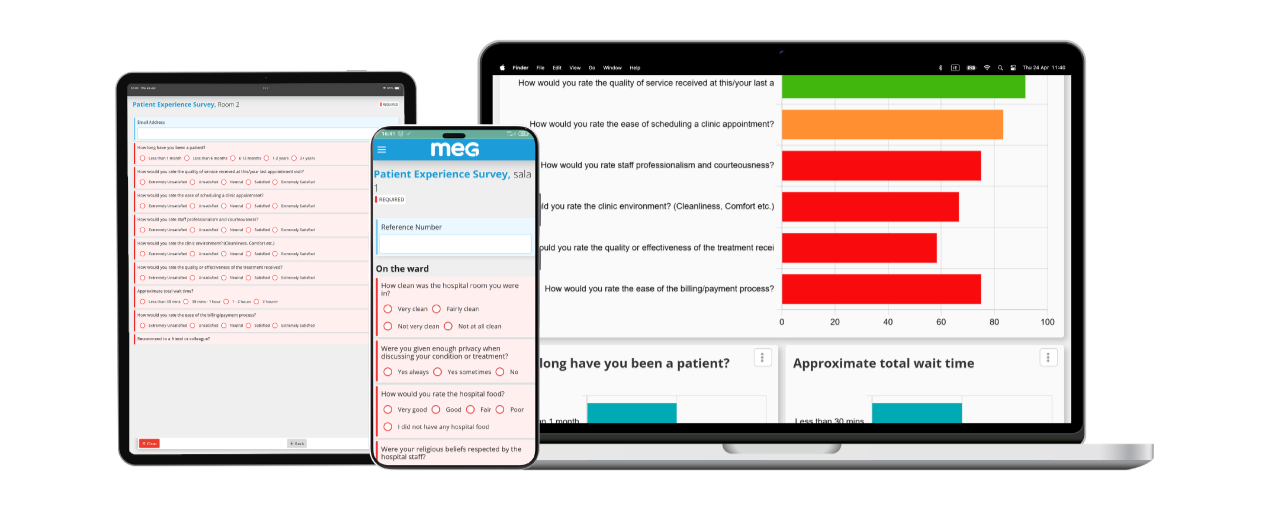
Analyse des sentiments par l'IA dans le secteur de la santé

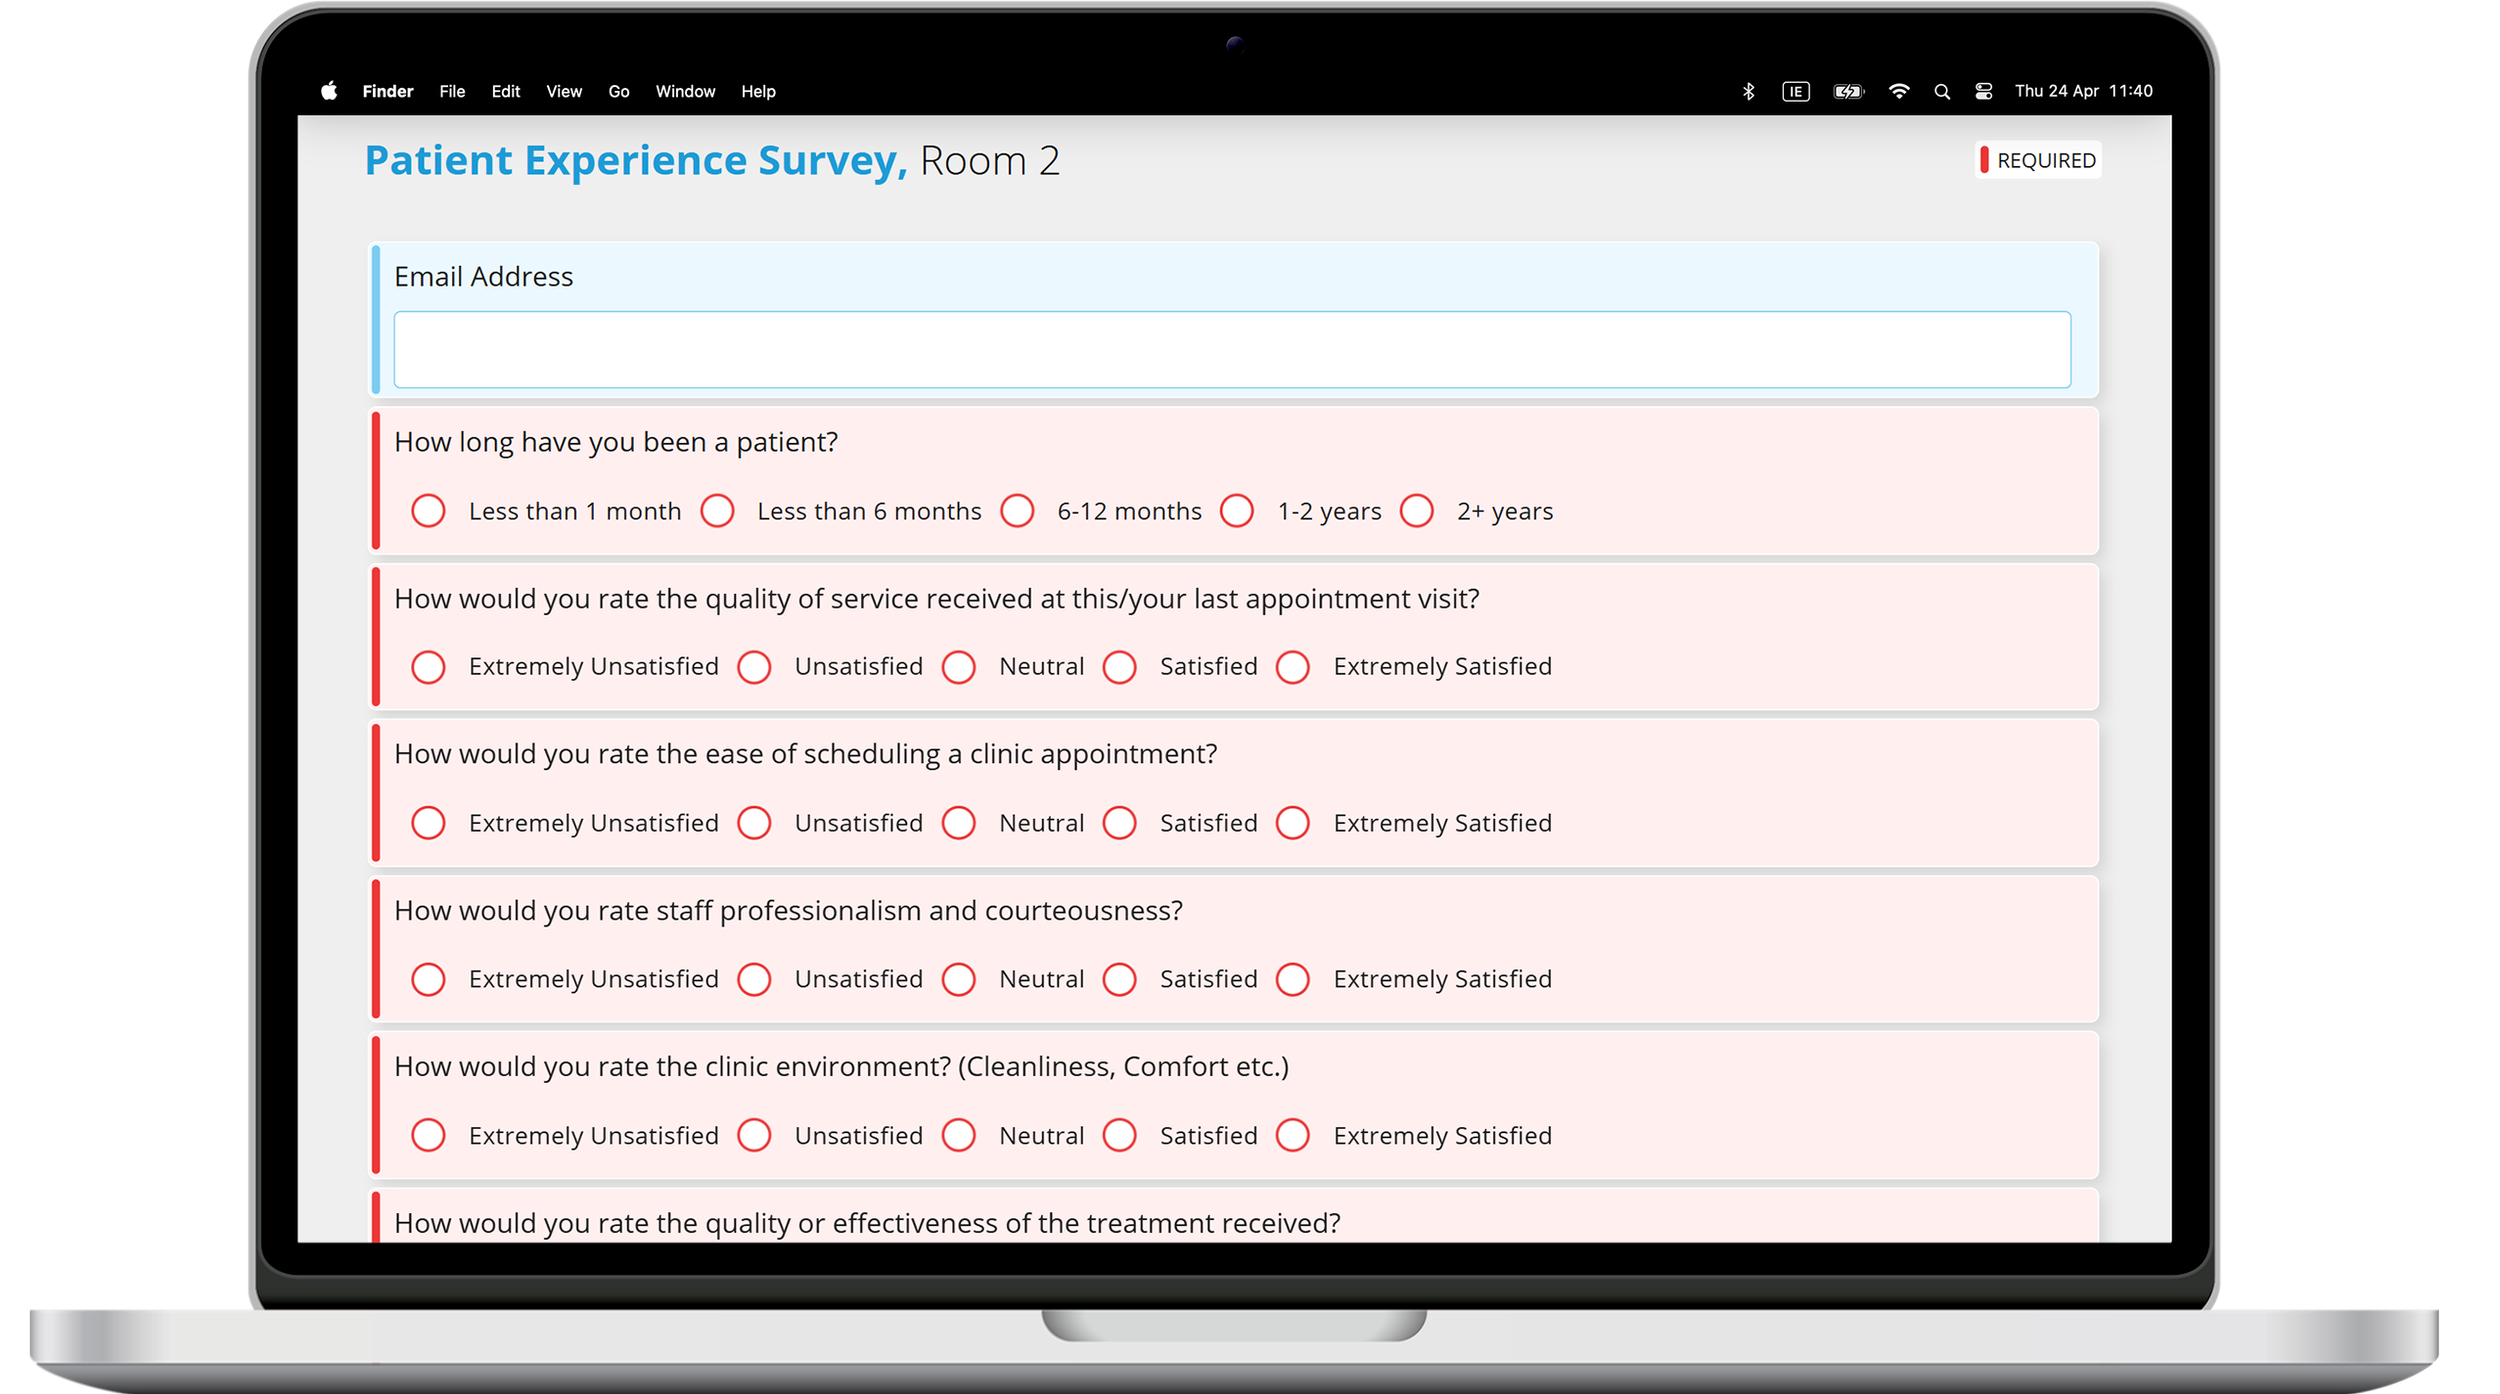
Les établissements de santé recueillent aujourd'hui plus de retours d'expérience de la part des patients que jamais auparavant. Enquêtes, réclamations, compliments, formulaires en ligne, e-mails, enregistrements vocaux et commentaires libres constituent autant de sources d'informations précieuses sur l'expérience des patients. Pourtant, pour de nombreux établissements, le véritable défi ne réside pas dans la collecte de ces retours d'expérience, mais dans leur analyse suffisamment rapide pour pouvoir agir en conséquence.

Un seul commentaire de patient peut, dans un même message, saluer la bienveillance du personnel soignant tout en exprimant des inquiétudes concernant la restauration, la propreté de l'hôpital et le manque de communication lors de la sortie. L'examen manuel de milliers de commentaires pour identifier les thèmes récurrents, attribuer les responsabilités et détecter les tendances est une tâche chronophage et de plus en plus difficile à gérer.

C'est là que l'intelligence artificielle révolutionne la gestion de l'expérience patient dans le secteur de la santé.

L'IA aide les organisations à analyser à grande échelle les retours d'expérience non structurés, à identifier plus tôt les problèmes émergents et à garantir que les équipes concernées reçoivent plus rapidement les informations pertinentes.

Dans cet article, nous verrons comment l'analyse des sentiments par l'IA et les informations générées par l'IA aident les établissements de santé à aller au-delà de la simple collecte des retours d'expérience des patients pour en faire un levier d'amélioration continue de la qualité.


L'intelligence artificielle dans le secteur de la santé va au-delà des applications cliniques

Lorsque l'on évoque l'intelligence artificielle dans le domaine de la santé, on pense souvent à l'aide à la décision clinique, à l'imagerie diagnostique ou à l'analyse prédictive.

Pourtant, certaines des plus grandes opportunités offertes par l'IA se situent en dehors des soins cliniques directs. La gestion de la qualité et l'expérience patient génèrent d'énormes quantités d'informations non structurées dont l'examen et l'interprétation ont traditionnellement nécessité un travail manuel considérable.

Les retours des patients constituent l’une des sources d’informations organisationnelles les plus riches, mais souvent sous-exploitées. Chaque commentaire représente une occasion de comprendre ce qui importe aux patients, d’identifier les lacunes dans les services et d’améliorer les soins. Cependant, sans analyse intelligente, des informations précieuses peuvent rester enfouies parmi des milliers de réponses. C’est là qu’intervient les analyses basées sur l’IA apportent une valeur ajoutée mesurable.

L'analyse des sentiments par l'IA aide les organisations à mieux cerner l'expérience des patients plus rapidement 

Analyse des sentiments au sein de module « Expérience patient » de MEG utilise l'intelligence artificielle pour déterminer la tonalité émotionnelle qui se cache derrière les commentaires écrits ou oraux.

Au lieu de se contenter d'identifier des mots-clés, l'IA moderne évalue le contexte de la réponse dans son ensemble afin de déterminer si les commentaires sont :

  • Positif

  • Négatif

  • Mixte

  • Neutre

Pour les établissements de santé, cela offre un aperçu immédiat de l'avis des patients sur les soins qu'ils ont reçus. Plutôt que d'attendre une analyse manuelle, les équipes chargées de la qualité peuvent rapidement identifier les domaines dans lesquels l'expérience patient risque de se détériorer et hiérarchiser leurs interventions en conséquence. MEG permet aux établissements de santé de modifier la classification en fonction de leurs préférences.

l'intelligence artificielle dans le secteur de la santé

Un commentaire contient souvent plusieurs récits

L'une des limites de l'analyse traditionnelle des retours d'expérience réside dans le fait que chaque réponse est considérée comme un sujet distinct. En réalité, les patients abordent souvent plusieurs aspects de leur expérience au sein d'un même commentaire.

Par exemple :

« Les infirmières étaient formidables, mais j'ai dû attendre près de deux heures pour recevoir mes documents de sortie et personne ne m'a expliqué la raison de ce retard. »

Un vérificateur manuel pourrait classer cela dans la catégorie « Décharge ».

L'IA est capable d'identifier plusieurs thèmes simultanément, tels que :

  • Soins infirmiers (aspects positifs)

  • Communication (négative)

  • Processus de décharge (négatif)

  • Temps d'attente (négatifs)

Cela permet d'obtenir une vision bien plus approfondie de l'organisation, tout en garantissant que chaque problème soit transmis à l'équipe compétente pour examen.


Les analyses basées sur l'IA permettent d'agir plus rapidement 

Les analyses basées sur l'IA aident les organisations à :

  • Identifier les thèmes récurrents parmi des milliers de réponses

  • Détecter plus tôt les problèmes émergents liés aux services

  • Mettre en avant les expériences positives des patients

  • Mettre en évidence les services nécessitant une attention particulière

  • Donner la priorité aux améliorations à fort impact

  • Soutenir les initiatives en matière de qualité fondées sur des données probantes

Au lieu de passer des heures à classer les commentaires, les équipes chargées de l'expérience des patients peuvent se concentrer sur l'amélioration des services.

Briser les barrières linguistiques grâce à l'IA

Les établissements de santé s'adressent à des populations de plus en plus diversifiées. Les retours d'expérience des patients peuvent être formulés dans plusieurs langues, ce qui complique leur analyse manuelle. Les technologies modernes d'intelligence artificielle permettent d'analyser le sentiment exprimé dans plusieurs langues, ce qui aide les établissements à comprendre l'expérience des patients, quelle que soit la langue utilisée.

Pour les prestataires de soins de santé multinationaux ou les organisations au service de communautés diverses, l'analyse multilingue des sentiments offre une vision plus complète de l'expérience des patients.

l'utilisation de l'intelligence artificielle dans le secteur de la santé pour faciliter l'analyse des sentiments

Comment MEG utilise l'intelligence artificielle pour améliorer l'expérience des patients 

Chez MEG, nous sommes convaincus que l'intelligence artificielle doit faciliter le travail des professionnels de santé. Nous estimons également que l'IA appliquée au secteur de la santé doit être gérée de manière responsable. MEG figure parmi les premiers éditeurs de logiciels de gestion de la qualité des soins de santé à avoir obtenu la la certification ISO/IEC 42001:2023, la première norme internationale au monde relative aux systèmes de gestion de l’intelligence artificielle (AIMS). Cette certification atteste de manière indépendante que nos capacités en matière d’IA sont développées et gérées au sein d’un cadre solide en matière de gouvernance, de gestion des risques, de transparence et d’amélioration continue.

Notre module « Expérience patient » utilise l'intelligence artificielle pour aider les organisations à gérer plus efficacement le volume croissant de retours d'expérience des patients, tout en veillant à ce qu'aucune information précieuse ne soit négligée. Les capacités d'intelligence artificielle de MEG comprennent :

Catégorisation automatique intelligente

Les commentaires des patients abordent souvent plusieurs sujets au sein d'une même réponse. MEG identifie et classe automatiquement ces thèmes, ce qui permet de s'assurer que chaque problème est transmis à l'équipe la plus appropriée sans nécessiter d'examen manuel approfondi.

Analyse des sentiments par IA contextuelle

MEG analyse les retours d'expérience afin de déterminer si le sentiment des patients est positif, négatif, mitigé ou neutre. Cela permet aux établissements de se faire immédiatement une idée de l'expérience globale des patients, tout en les aidant à donner la priorité aux réponses qui nécessitent le plus d'attention.

Détection multilingue des sentiments

Les retours d'expérience des patients peuvent être analysés dans plusieurs langues, ce qui aide les établissements de santé à mieux comprendre les expériences de populations de patients diverses.

Transcription vocale par IA

Les notes vocales peuvent être automatiquement transcrites en texte dans plusieurs langues, ce qui rend les commentaires oraux consultables, exploitables dans des rapports et plus faciles à analyser. Il est important de noter que ces fonctionnalités basées sur l'IA aident les équipes de soins de santé en réduisant la charge de travail administratif, tout en préservant le contrôle humain sur les décisions et les actions de suivi.

En savoir plus: Comment MEG a obtenu la certification ISO/IEC 42001 pour une IA responsable dans le secteur de la santé.

«Lorsque nous avons conçu les fonctionnalités d’IA du module « Expérience patient », notre objectif n’a jamais été de remplacer le jugement humain. Il s’agissait plutôt d’éliminer un goulot d’étranglement. Les équipes chargées de la qualité passaient des heures à classer les commentaires avant même de pouvoir commencer à y donner suite. Désormais, l’analyse s’effectue en quelques secondes, et elles peuvent consacrer leur temps à améliorer concrètement la prise en charge des patients. »
— Mahmoud Assran (spécialiste produit MEG)

L'IA apporte une valeur ajoutée plus importante lorsqu'elle est mise au service de l'amélioration de la qualité

Comprendre les retours des patients n'est qu'une première étape.

Une véritable amélioration ne se produit que lorsque les enseignements tirés débouchent sur des actions concrètes et mesurables.

Dans le cadre du système intégré de gestion de la qualité de MEG, les retours d'expérience des patients peuvent donner lieu à des actions d'amélioration de la qualité à plus grande échelle, notamment :

En établissant un lien entre l'expérience des patients et la gouvernance, la gestion des risques et la gestion de la qualité, les organisations peuvent démontrer que les retours d'expérience des patients contribuent directement à l'amélioration des services.

Signalement des incidents hospitaliers : comment les établissements de santé modernes transforment les événements liés à la sécurité en améliorations durables

déclaration des incidents hospitaliers

Ce n'est pas parce que les incidents sont signalés que la sécurité des patients s'améliore.

La situation s'améliore car les organisations en tirent des enseignements, en recherchent les causes, mettent en œuvre des mesures correctives visant à résoudre les problèmes systémiques, puis assurent un suivi pour s'assurer que les améliorations perdurent.

Malheureusement, c'est là que de nombreux établissements de santé rencontrent des difficultés. Les rapports d'incident sont souvent enregistrés dans un système, les enquêtes gérées ailleurs, les mesures de suivi consignées dans des tableurs et les éléments de preuve stockés à divers endroits. Les enseignements précieux se retrouvent fragmentés, la responsabilité n'est plus clairement établie et les mêmes risques continuent de se reproduire.

De nos jours, le système de signalement des incidents dans le secteur de la santé ne devrait pas se limiter à l'enregistrement des événements indésirables et des incidents évités de justesse. Il devrait offrir aux établissements de santé un cadre structuré permettant d'identifier les risques, de favoriser les meilleures pratiques en matière d'enquête sur les incidents, d'attribuer la responsabilité des mesures à prendre, de démontrer la conformité réglementaire et d'assurer le suivi de l'impact sur les indicateurs de sécurité des patients.


Le signalement des incidents hospitaliers ne se limite pas à la simple consignation des événements

Le signalement des incidents hospitaliers désigne le processus structuré consistant à consigner les événements liés à la sécurité des patients, les incidents évités de justesse, les événements indésirables, les incidents impliquant le personnel et toute autre situation susceptible d'affecter la qualité ou la sécurité des soins.

Cependant, l'efficacité du signalement des incidents ne se mesure pas au nombre de rapports transmis. Elle se mesure à l'aune de ce qui se passe ensuite. L'objectif n'est pas de désigner des responsables, mais de favoriser l'apprentissage organisationnel.

Un système de signalement efficace permet aux professionnels de santé d’identifier les tendances, d’en analyser les causes profondes, de réduire les risques futurs et d’améliorer les résultats pour les patients. Les organisations dotées d’une culture de signalement bien établie considèrent les incidents comme des occasions de renforcer les systèmes plutôt que comme des moyens d’identifier les fautes individuelles. Cette approche s’inscrit dans le droit fil des recommandations internationales en matière de sécurité des patients, notamment celles de l’ les recommandations de l’OMS et le cadre de réponse aux incidents liés à la sécurité des patients (PSIRF) du NHS, qui privilégient l’apprentissage et l’amélioration des systèmes plutôt que la recherche de responsables.

Qu'est-ce qu'un incident dans le secteur de la santé ? 

On entend par « incident » tout événement ou toute circonstance qui :

  • a causé un préjudice à un patient

  • pouvait avoir causé un préjudice (incident évité de justesse)

  • la sécurité du personnel concerné

  • perturbation des activités cliniques

  • non-respect des réglementations

  • a engendré un risque organisationnel

En voici quelques exemples :

  • Erreurs de médication

  • Chutes de patients

  • Lésions dues à la pression

  • Pannes de matériel

  • Erreurs d'identification des patients

  • Violence et agressivité

  • Fuites de données

  • Erreurs dans la documentation clinique

  • Incidents de sécurité

  • Accidents du travail

Il est essentiel de recenser à la fois les événements indésirables et les incidents évités de justesse, car ces derniers permettent souvent de mettre en évidence des faiblesses avant que les patients ne subissent un préjudice.


Pourquoi le signalement des incidents est-il important dans les hôpitaux ? 

Le secteur de la santé est l'un des environnements opérationnels les plus complexes au monde. Chaque jour, des milliers de décisions cliniques, de relais entre équipes, d'actes médicaux et d'échanges ont lieu au sein de multiples services. Même les systèmes les mieux conçus peuvent connaître des défaillances. En l'absence d'un système structuré de signalement des incidents, les organisations perdent la visibilité sur les risques émergents.

Un système efficace de signalement des incidents permet aux hôpitaux :

  • Détecter plus tôt les risques pour la sécurité des patients

  • Identifier les thèmes et les tendances récurrents

  • Soutenir l'analyse des causes profondes

  • Respecter les exigences en matière d'accréditation et de réglementation

  • Améliorer l'apprentissage organisationnel

  • Renforcer la gouvernance

  • Renforcer la responsabilisation

  • Démontrer une amélioration continue de la qualité

Les travaux de recherche et les recommandations internationales en matière de sécurité des patients soulignent systématiquement que le signalement des incidents est un élément essentiel de l'apprentissage organisationnel, tout en reconnaissant que le signalement à lui seul est insuffisant si les organisations ne donnent pas suite aux conclusions.


Le simple signalement des incidents dans le secteur de la santé ne suffit pas 

L'une des idées reçues les plus répandues est que le fait de signaler un incident améliore la sécurité. Ce n'est pas le cas. Le signalement ne fait que générer de l'information.

Une véritable amélioration intervient lorsque les organisations :

  1. Enquêter sur ce qui s'est passé

  2. Comprendre pourquoi cela s'est produit

  3. Identifier les causes profondes

  4. Définir des mesures correctives

  5. Suivre les progrès

  6. Vérifier l'efficacité

  7. Partager l'apprentissage organisationnel

Cette approche dite « en boucle fermée » est de plus en plus attendue par les autorités de régulation et les organismes d'accréditation, car elle démontre que les établissements de santé tirent les leçons des incidents plutôt que de se contenter de les consigner. La JCI et le PSIRF, par exemple, accordent une grande importance à l'apprentissage, à la mise en place de mesures proportionnées et à l'amélioration de la sécurité à la suite d'incidents.

Caractéristiques d'un système efficace de signalement des incidents dans les hôpitaux

Tous les systèmes de signalement des incidents ne permettent pas d'obtenir des améliorations significatives. Les systèmes les plus efficaces allient facilité d'utilisation, gouvernance et analyse.

Parmi les principales fonctionnalités, on peut citer :

Rapports simples

Le personnel doit pouvoir signaler rapidement les incidents depuis un ordinateur de bureau ou un appareil mobile à l'aide de formulaires intuitifs. Des procédures de signalement complexes découragent le signalement.

Processus standardisés

Une classification cohérente garantit la qualité des données et rend l'analyse des tendances plus fiable, tous services et sites confondus.

Notifications immédiates

Les parties prenantes concernées devraient recevoir automatiquement des alertes lorsque des incidents graves sont signalés.

Gestion des enquêtes

Les enquêtes doivent être consignées au sein du même système, y compris les délais, les éléments de preuve et les conclusions.

Analyse des causes profondes

Le système devrait prendre en charge des méthodologies d'enquête structurées plutôt que de se fonder uniquement sur des descriptions narratives.

Gestion des actions

Chaque recommandation doit faire l'objet d'un suivi, avec :

  • propriété

  • dates limites

  • escalade

  • suivi de l'achèvement

Analyses et tableaux de bord

Les responsables du secteur de la santé ont besoin d'une visibilité en temps réel sur :

  • nombre d'incidents

  • gravité

  • thèmes récurrents

  • mesures en retard

  • performance du département

  • risque organisationnel

Déclarations réglementaires

Les pièces justificatives doivent être facilement accessibles en vue des inspections, des enquêtes d'accréditation et des réunions de gouvernance.

Instaurer une culture solide de signalement des incidents 

La technologie à elle seule ne suffit pas à garantir une meilleure sécurité des soins de santé. La culture d'entreprise joue un rôle tout aussi important.

Les hôpitaux qui affichent des taux de signalement élevés ne sont pas nécessairement moins sûrs.

Dans de nombreux cas, ces environnements sont plus sûrs, car le personnel n'hésite pas à signaler les problèmes sans craindre d'être blâmé.

Les organisations très performantes ont généralement pour caractéristiques :

  • encourager le signalement des incidents évités de justesse

  • fournir des retours d'information en temps utile aux journalistes

  • partager les enseignements tirés

  • identifier les possibilités d'amélioration

  • impliquer le personnel de terrain dans la recherche de solutions

  • faire preuve d'un engagement visible de la part de la direction

Comment MEG aide les hôpitaux à boucler la boucle 

Chez MEG, nous estimons que le signalement des incidents doit constituer le point de départ, et non le point d'arrivée, d'un processus d'amélioration continue.

Notre logiciel de gestion de la qualité des soins de santé relie le signalement des incidents à chaque étape du processus d'amélioration de la qualité, aidant ainsi les hôpitaux à passer de l'identification des risques à la démonstration de résultats mesurables.

Grâce à MEG, les organisations peuvent :

  • Enregistrer les incidents partout dans l'entreprise

  • Gérer les enquêtes et l'analyse des causes profondes

  • Générer des plans d'actions correctives

  • Suivre l'avancement dans le logiciel

  • Suivre les actions en retard et veiller au respect des responsabilités

  • Identifier les tendances grâce à des tableaux de bord en temps réel

  • Fournir des justificatifs en vue des inspections et de l'accréditation

  • Démontrer une amélioration continue de la qualité

Contrairement aux logiciels autonomes de signalement des incidents, MEG intègre la gestion des incidents à l'écosystème plus large de la gouvernance des soins de santé.

Par exemple, un incident peut déclencher :

  • un Audit visant à vérifier la conformité dans l’ensemble des services

  • un Plan d’action visant à attribuer, suivre et vérifier les mesures correctives

  • Mises à jour concernant politiques et documents afin de tenir compte des nouvelles procédures

  • a Avis de patient avis dans lequel les plaintes ou les commentaires portent sur le même problème

  • pièces justificatives relatives à l'accréditation montrant comment les risques ont été identifiés, traités et suivis au fil du temps

Prêt à moderniser votre processus de signalement des incidents hospitaliers ? 

Découvrez comment la solution intégrée de MEG pour le signalement des incidents de santé et la gestion des risques aide les hôpitaux à recenser les incidents, à en déterminer les causes, à suivre les mesures prises et à démontrer une amélioration continue de la qualité.

MEG obtient la certification ISO 42001 et rejoint ainsi le cercle restreint des entreprises du secteur des technologies de la santé (HealthTech) qui mettent en œuvre une IA responsable.

Badge de certification MEG ISO 42001:2023 délivré par Citation ISO Certification pour la gestion de l'intelligence artificielle

La certification ISO/IEC 42001:2023 de MEG, délivrée par Citation ISO Certification, correspond à la norme internationale relative aux systèmes de gestion de l'intelligence artificielle. MEG a obtenu cette certification avec 17 observations positives et aucune non-conformité.

En tant que fournisseur de logiciels de gestion de la qualité destiné exclusivement aux établissements de santé, MEG a toujours estimé que la technologie utilisée dans la gouvernance clinique, la conformitéet la sécurité des patients doit répondre aux normes les plus strictes. Cette conviction ne se limite pas à notre logiciel de gestion de la qualité : elle s’étend à la manière dont nous développons, gérons et déployons les fonctionnalités d’intelligence artificielle qui le sous-tendent.


C’est pourquoi nous sommes fiers d’annoncer que MEG a obtenu la certification ISO/IEC 42001:2023 , la norme internationale relative aux systèmes de gestion de l’IA. Notre audit s’est conclu par 17 observations positives et aucune non-conformité, un résultat qui reflète l’intensité du travail fourni par notre équipe pour mettre en place, dès le départ, une gouvernance responsable de l’IA.


Ce que la certification ISO 42001 implique pour la gouvernance de l'IA dans le secteur de la santé

La norme ISO/IEC 42001:2003 est la première norme au monde reconnue à l'échelle internationale et certifiable relative aux systèmes de gestion de l'IA. Publiée en décembre 2023, elle fournit un cadre structuré aux organisations qui développent, fournissent ou utilisent des systèmes d'IA, en définissant des exigences concernant la manière dont l'IA doit être gouvernée, surveillée et améliorée en continu.

Concrètement, cette certification signifie qu'un organisme tiers indépendant a vérifié que MEG dispose des politiques, des processus et des contrôles nécessaires pour gérer l'IA de manière responsable tout au long de son cycle de vie, depuis l'identification et l'atténuation des risques jusqu'à la documentation, la révision et la responsabilisation des décisions prises par les systèmes d'IA.

Cette norme aborde certaines des préoccupations les plus pressantes liées à l’IA dans les secteurs réglementés : la transparence, les biais, l’utilisation éthique, la gouvernance des données et le contrôle humain. Elle n’est pas conçue uniquement comme un exercice de mise en conformité, mais comme un cadre opérationnel qui intègre une IA responsable dans le fonctionnement concret d’une organisation, en s’appuyant sur la méthodologie « Planifier-Faire-Vérifier-Agir », bien connue dans d’autres normes ISO relatives aux systèmes de management.

Pour les organismes de santé, les systèmes de gestion de l’IA offrent une approche structurée permettant de régir l’IA de manière sûre et cohérente. À mesure que l’IA s’intègre de plus en plus dans les processus cliniques, opérationnels et de qualité, ces systèmes aident les organismes à établir clairement les responsabilités, à gérer les risques et à démontrer que l’IA est développée et utilisée de manière responsable. La certification ISO 42001 fournit un cadre reconnu à l’échelle internationale pour y parvenir.

MEG a fait l'objet d'une évaluation indépendante et a été certifié par Citation ISO Certification Limited.

Pourquoi les systèmes de gestion basés sur l'IA sont-ils essentiels dans le secteur de la santé ?

Le secteur de la santé est l'un des domaines les plus sensibles à l'IA au monde. Les décisions fondées sur la technologie peuvent avoir des répercussions sur la sécurité des patients, les résultats cliniques et la responsabilité des établissements. Les conséquences d'une mauvaise gouvernance de l'IA ne sont pas abstraites.

Pour les responsables qualité, les responsables de la conformité et les responsables de la gouvernance clinique, la gouvernance de l’IA dans le secteur de la santé devient un enjeu concret en matière d’assurance. Lorsque l’IA est intégrée aux systèmes opérationnels, les organisations doivent avoir l’assurance que les fournisseurs sont en mesure de faire preuve de transparence, de contrôle, la gestion des risqueset la responsabilité.

Pour les clients de MEG : les équipes chargées de la qualité et de la conformité au sein des hôpitaux, des systèmes de santé et des organismes de santé soumis à une réglementation, la question de savoir si leur logiciel fournisseur gère l’IA de manière responsable n’est plus seulement un atout appréciable. Il s’agit d’un critère d’achat, d’une question de gouvernance et, dans de nombreux cas, d’un enjeu de confiance. La certification ISO 42001 apporte à nos clients une réponse claire et vérifiée par un organisme indépendant : oui ! MEG dispose d’un système structuré et audité pour une IA responsable.


Une distinction rare

Bien que la notoriété de la norme ISO/IEC 42001:2003 connaisse une croissance rapide, son adoption reste limitée. À la mi-2026, on estimait qu’entre 350 et 500 organisations dans le monde avaient obtenu cette certification. À titre de comparaison, des milliers d’organisations à travers le monde sont certifiées ISO 27001 (sécurité de l’information).

Nous sommes fiers de faire partie de ce groupe de pionniers et d'être l'une des rares entreprises du secteur des technologies de la santé à avoir atteint cet objectif. Dans un secteur où la confiance est primordiale, nous pensons que cette distinction a toute son importance.


Ce que la certification ISO 42001 signifie pour les clients de MEG

Pour les clients actuels de MEG, cette certification confirme ce que vous savez déjà de notre façon de travailler : avec rigueur, en toute transparence et en tenant pleinement compte de votre environnement réglementaire.

Pour les organisations qui évaluent des logiciels de gestion de la qualité, c’est un signal qu’il convient de prendre au sérieux. La certification ISO 42001 envoie un message clair aux établissements de santé : le système de gestion de la qualité de MEG a fait l’objet d’une évaluation indépendante au regard d’un référentiel internationalement reconnu en matière d’IA responsable. À mesure que l’IA s’intègre de plus en plus profondément dans les outils utilisés au quotidien par les équipes de santé, la gouvernance qui sous-tend ces outils revêt autant d’importance que leurs fonctionnalités.

Nous nous engageons à préserver et à renforcer cette certification à mesure que nos capacités en matière d'IA se développent, et que le cadre réglementaire relatif à l'IA dans le secteur de la santé continue d'évoluer.

«ChezMEG, nous avons dès le départ considéré la gouvernance et l’éthique de l’IA comme des moteurs d’innovation, et non comme des obstacles à celle-ci. En intégrant ce principe, nous avons établi des bases solides en matière d’IA pour une croissance responsable. L’obtention de la certification ISO 42001 confirme la validité de cette approche dans la pratique. Ce n’est qu’un début, et nous continuerons à bâtir sur ces fondations. »
— Guvanch Meredov - Responsable de la conformité et professionnel certifié en gouvernance de l'IA, MEG

Foire aux questions