3 solutions rapides pour renforcer les rapports sur les risques et la sécurité

Stratégies pratiques que les responsables des soins de santé utilisent pour détecter les risques plus tôt et réagir plus rapidement

Dans le secteur des soins de santé, les retards dans la déclaration des incidents et la remontée des risques ne ralentissent pas seulement les processus ; ils peuvent aussi signifier des occasions manquées de prévenir les dommages. Bonne nouvelle : la réduction de ces retards ne nécessite pas une refonte du système.

Dans les hôpitaux et les établissements de soins, les responsables constatent le succès de trois changements simples et pratiques. Ensemble, ils raccourcissent les délais de signalement, améliorent le suivi et renforcent la culture de la sécurité.


Gain rapide #1 : Rendre les rapports de première ligne faciles à établir

Levier de leadership : Renforcer le signalement en tant que pratique de sécurité fondamentale. Félicitez le personnel qui signale les incidents de manière proactive, même lorsque les résultats sont des quasi-accidents.

➡️ Comment le MEG aide :

  • Des formulaires numériques faciles à remplir qui s'adaptent à la gravité de l'événement: simples pour les problèmes mineurs, plus détaillés pour les cas à plus haut risque, ce qui permet au personnel de gagner du temps tout en recueillant les bonnes informations.

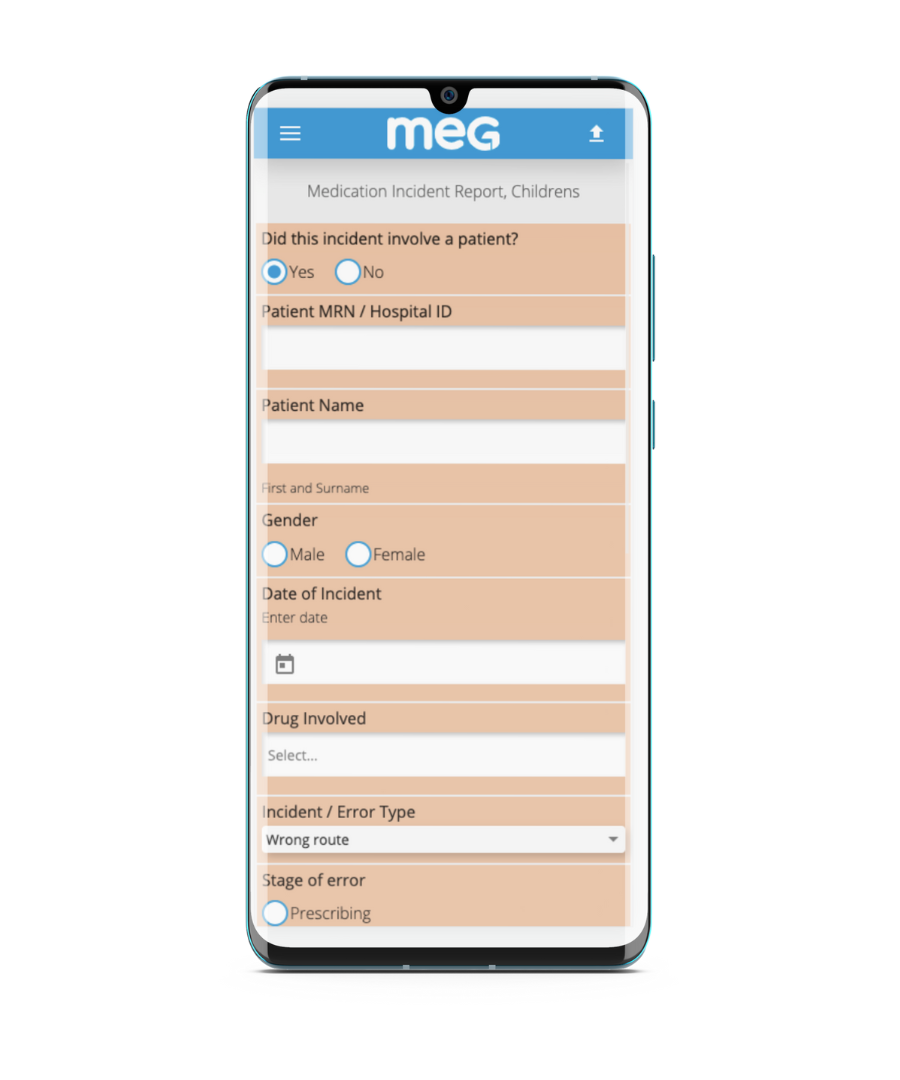
  • Le personnel peut signaler un incident à tout moment et en tout lieu grâce à l'application mobile du MEG, qui permet d'enregistrer un incident sur n'importe quel appareil en moins de 2 minutes.

  • Des messages-guides intégrés et des conseils garantissent que les bons détails sont saisis dès la première fois, ce qui évite les allers-retours supplémentaires.

  • Les responsables peuvent ajouter des notes de félicitations sur les enregistrements d'incidents, renforçant ainsi la reconnaissance.

  • Utilisez le formulaire-cadre des 4C du MEG (compliments, commentaires, préoccupations, plaintes) pour recueillir les commentaires du personnel et des patients sur la même plateforme.

💡 Impact : Plus d'incidents signalés, moins de "je n'ai pas eu le temps". Le signalement devient accessible, efficace et valorisé, ce qui encourage une remontée plus rapide des risques et un engagement plus fort.


Saisir les détails d'un incident ou d'un événement lors d'un déplacement


Gain rapide n°2 : Garder les actions de suivi visibles et sur la bonne voie

Levier de leadership : Utiliser les taux de clôture des actions/problèmes comme indicateur de qualité au niveau du conseil d'administration. Examiner régulièrement les tendances pour s'assurer que les risques sont atténués et pas seulement enregistrés.

➡️ Comment le MEG aide :

  • Des actions de suivi peuvent être assignées immédiatement au moment de l'examen, ce qui garantit que la responsabilité est claire dès le départ.

  • Des alertes intelligentes et des déclencheurs basés sur des seuils permettent aux équipes de rester sur la bonne voie, tandis que les drapeaux d'état rouge/ambre/vert rendent les éléments en retard instantanément visibles.

  • Les escalades automatisées garantissent que rien ne se perd dans les feuilles de calcul ou les boîtes de réception.

  • Un tableau de bord KPI au niveau du conseil d'administration permet de contrôler en temps réel les taux de fermeture dans tous les départements.

💡 Impact : Des taux de clôture plus rapides, une responsabilité claire et une meilleure défense en cas d'audit ou de litige, les dirigeants étant assurés que les risques sont activement atténués, et pas seulement enregistrés.

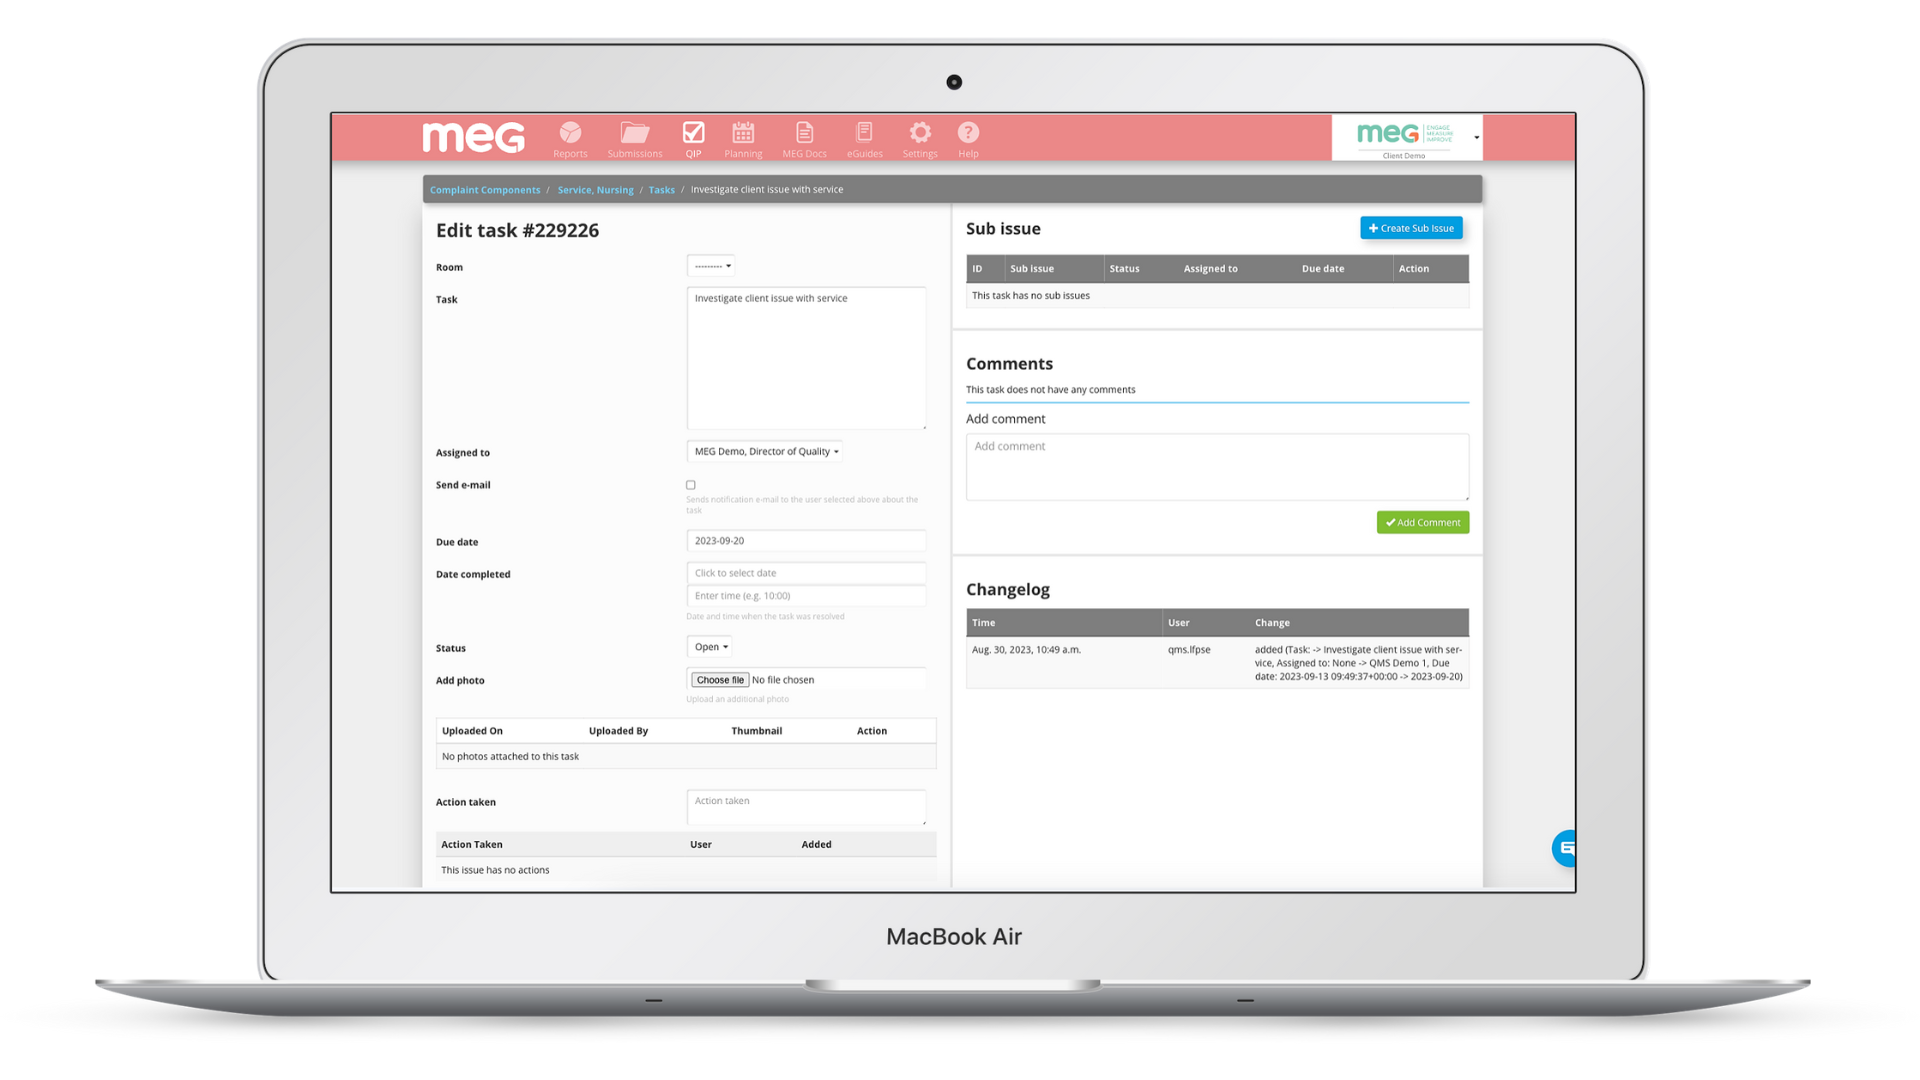
La gestion complète des tâches est intégrée au MEG

Gain rapide n° 3 : Transformer les lacunes et le retour d'information en alertes précoces

Les incidents vous indiquent ce qui s'est passé, mais les lacunes en matière de conformité, les données sur les risques et les plaintes peuvent révéler où les problèmes sont susceptibles de se produire à l'avenir. En reliant ces sources entre elles, on transforme la vision rétrospective en vision prospective.

➡️ Comment le MEG aide :

  • Relier les points grâce à un identifiant commun : Les données de conformité (par exemple, les audits, les politiques non lues, les autorisations expirées), les registres de risques et les plaintes peuvent être liés à des incidents lorsqu'ils partagent un identifiant commun tel qu'un numéro de patient, un numéro d'identification du personnel ou une zone de service.

  • Détecter rapidement les tendances : Les tableaux de bord mettent en évidence les lacunes ou les tendances en matière de retour d'information qui se superposent aux incidents, révélant ainsi une augmentation de l'exposition aux risques.

  • Favoriser une action plus rapide : Les vues au niveau du département aident les dirigeants locaux à intervenir avant que les problèmes ne s'aggravent, tandis que les rapports prêts à l'emploi des comités fournissent une assurance à l'échelle du système.

💡 Impact : Au lieu de réagir uniquement aux incidents après qu'ils se sont produits, les dirigeants acquièrent une visibilité sur les contributeurs sous-jacents, de sorte qu'ils peuvent agir plus tôt, prévenir la récurrence et renforcer la culture de la sécurité.

Exemple : Relier un patient (numéro) à des plaintes, des incidents et des risques

Ces stratégies ne nécessitent pas une refonte du système ; elles peuvent être mises en œuvre en quelques semaines, et non en quelques années. Avec le MEG, elles sont intégrées dans une plateforme connectée.

Vous voulez savoir comment les prestataires de soins de santé établissent des rapports plus rapidement, clôturent les actions plus tôt et repèrent les risques plus tôt grâce au MEG ?

[Partie 3] De la conformité à la culture : Comment les leaders du secteur de la santé conduisent l'amélioration

💡 Ressources gratuites incluses à la fin de ce billet : Télécharger le Document Management Maturity Workbook du MEG et regardez notre webinaire à la demande avec Clare Harney et Leonora O'Brien.


Dans la première partie, nous avons abordé le problème du "cimetière de documents numériques" - des politiques téléchargées mais effectivement enterrées, laissant les équipes de première ligne exposées et les dirigeants luttant contre des risques évitables.

Dans la deuxième partie, nous avons abordé la solution : comment les systèmes intégrés et spécifiques aux soins de santé transforment les documents en un moteur dynamique de la qualité et de la sécurité, en renforçant la gouvernance et en mettant la bonne version dans les bonnes mains sur le lieu de soins.

Dans la troisième partie, nous nous plaçons du point de vue du leadership. En nous appuyant sur les idées de Clare Harney et de Leonora O'Brien, nous explorons la manière dont les directeurs de la qualité peuvent aller au-delà de la conformité aux directives pour instaurer une culture de la sécurité et de la responsabilité.


Le voyage de la maturité

Chaque organisation se situe quelque part sur la courbe de maturité de la gestion documentaire, du stockage de base aux systèmes contrôlés, en passant par la gestion de la qualité entièrement intégrée et pilotée par l'intelligence.

C'est ce que nous appelons le voyage de la maturité. Les cinq dimensions de la maturité, à savoir l'accès, la gestion des versions, la gouvernance, l'engagement et l'intégration, offrent aux dirigeants un moyen pratique de mesurer où ils en sont aujourd'hui et où ils doivent aller.


Les 5 dimensions de la maturité du système documentaire

1. Accès - Des fichiers cachés aux orientations utilisables

  • Niveau 1 : Les documents sont dispersés, le personnel ne peut pas trouver de manière fiable ce dont il a besoin.

  • Niveau 5 : La recherche intelligente permet de trouver la bonne politique au bon moment.

L'impact culturel : L'accès est une question de confiance. Si le personnel ne peut pas trouver les SOP actuelles, il se rabat sur l'habitude ou les ouï-dire. Lorsque l'accès est fiable, le message est clair : les dirigeants se soucient de permettre des pratiques sûres et cohérentes.

"Lorsque le personnel suit des protocoles actualisés et normalisés, les soins sont plus sûrs et plus prévisibles."

"
- Clare Harney

2. Versioning - Du chaos à la confiance

  • Niveau 1 : Plusieurs versions non contrôlées en circulation.

  • Niveau 5 : La version en direct garantit une source de vérité unique et fiable.

Impact culturel : La cohérence engendre la confiance. Lorsque le personnel n'a pas confiance dans les documents, la culture dérive vers des solutions de contournement. Un contrôle de version rigoureux signale la discipline des dirigeants : ce qui est publié est ce qui est pratiqué.

3. Gouvernance - Des traces écrites à une véritable responsabilité

  • Niveau 1 : Pas de contrôle, approbations non documentées.

  • Niveau 5 : Chaque approbation, attestation et modification fait l'objet d'un suivi automatique.

Impact culturel : La gouvernance est un leadership visible. Des pistes d'audit transparentes indiquent au personnel que les dirigeants ne se contentent pas de rédiger des politiques, mais qu'ils se les approprient. Cela renforce la responsabilité à tous les niveaux.

"Chaque action sur un document, qui l'a approuvée, qui l'a attestée et quand, fait l'objet d'un suivi. C'est ça la vraie gouvernance."
- Leonora O'Brien

4. Engagement - De la recherche de la conformité à la responsabilité partagée

  • Niveau 1 : Les dirigeants ne peuvent pas prouver que le personnel a lu les SOP.

  • Niveau 5 : Les tableaux de bord d'engagement indiquent qui a lu, qui a attesté et qui a besoin d'un suivi.

Impact culturel : L'engagement n'est pas une question de harcèlement. Il s'agit de transférer la responsabilité des responsables de la conformité à chaque membre de l'équipe. Les dirigeants qui mesurent l'engagement mesurent en fait la culture de la responsabilité.

5. Intégration - Des silos à une vision globale du système

  • Niveau 1 : les politiques, les audits, les risques et la formation sont gérés de manière isolée.

  • Niveau 5 : un écosystème de qualité entièrement connecté, où les documents, les audits, les incidents et la formation sont reliés de manière dynamique.

L'impact culturel : L'intégration est une question de connectivité. Les dirigeants acquièrent une vision holistique de la qualité et de la sécurité - comment les politiques, les risques, la formation et les incidents interagissent et s'influencent mutuellement. Il ne s'agit pas d'un "contrôle de cases" dans des modules distincts, mais d'une surveillance complète qui permet aux dirigeants d'anticiper les problèmes, de comprendre les causes et les effets et d'apporter des améliorations de manière proactive.

"Avec le MEG, tout est lié de manière dynamique ... SOP, audits, formation - une source de vérité accessible et fiable". "
- Leonora O'Brien

Pourquoi les dirigeants doivent s'approprier le parcours de maturité

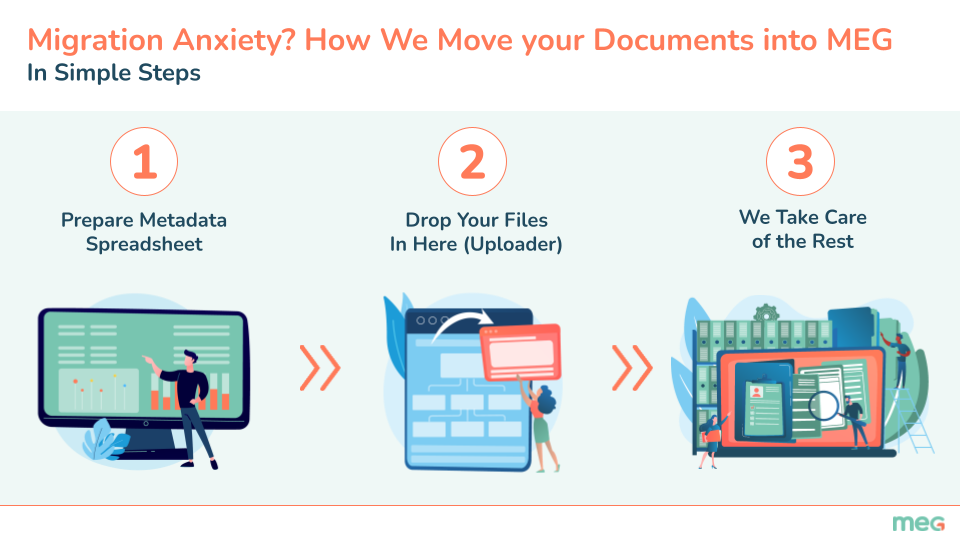
Pour progresser dans la courbe de maturité, il faut une direction délibérée. L'un des principaux obstacles à franchir est la migration: il s'agit de déplacer des milliers de documents, souvent incohérents, dupliqués ou mal étiquetés, des anciennes plateformes telles que SharePoint vers un système de qualité moderne et intégré. Pour de nombreux dirigeants, cette tâche est décourageante.

L'essentiel est de travailler avec un fournisseur qui a une grande expérience des migrations dans le secteur de la santé. Par exemple, DaVita International, l'un des principaux fournisseurs mondiaux de soins rénaux, qui exploite plus de 400 centres dans 13 pays, a migré avec succès plus de 5 000 documents dans MEG grâce à un processus rationalisé.

La migration n'est pas seulement une tâche technique, c'est un moment de leadership. C'est l'occasion de tirer un trait sur des systèmes fragmentés, de redéfinir les attentes et de fixer des normes plus élevées en matière de gouvernance et de culture. Bien menée, elle devient le premier signe visible de changement, montrant au personnel que les dirigeants sont déterminés à aller au-delà des "cimetières de documents" et à instaurer une culture d'amélioration active de la qualité.

Le cadre de maturité de la gestion des documents fournit ensuite la feuille de route : évaluer l'état actuel, définir l'objectif et guider l'organisation à travers chaque étape du voyage.

Il ne s'agit pas d'une question de technologie de l'information. Il s'agit de créer des systèmes sur lesquels le personnel peut compter et auxquels les régulateurs peuvent faire confiance.


Conseils pratiques pour les directeurs de la qualité

  • Les documents doivent être culturels et non administratifs. Le personnel doit les percevoir comme des conseils quotidiens, et non comme des dossiers administratifs.

  • Penser de manière holistique. La qualité et la sécurité requièrent des liens, pas des silos.

  • Utiliser la migration comme une remise à zéro culturelle. C'est l'occasion d'abandonner les mauvaises habitudes et de renforcer la responsabilité.

  • Adoptez le cadre de maturité. Progressez étape par étape, du stockage à la gouvernance, de la conformité à la culture.


Dernière réflexion : Du stockage au leadership

Clare Harney l'a dit simplement : "Vous devez être prêt à être audité à tout moment, et non pas vous précipiter à l'arrivée des inspecteurs".

C'est l'essence même du leadership en matière de gestion documentaire : créer des systèmes qui soient toujours à jour, toujours accessibles et toujours alignés sur la sécurité des soins. Pour les directeurs de la qualité, il ne s'agit pas de stocker des documents, mais de conduire l'amélioration.

Prochaine étape pour les directeurs de la qualité :


👉 [Cliquer] Télécharger le manuel de maturité de la gestion documentaire


👉 [Cliquez] Regarder le webinaire sur la gestion documentaire avec Clare et Leonora


👉 [Cliquez] Réserver une démonstration de leadership du MEG

[Partie 2] Au-delà du stockage : Faire des documents un moteur dynamique de la qualité et de la sécurité

Dans la première partie, nous avons exploré le "cimetière des documents numériques", ces systèmes existants où les politiques sont en ligne mais restent en fait enterrées, inaccessibles et non fiables. Nous avons vu comment SharePoint, les référentiels statiques et les intranets encombrants exposent les organisations à des risques cliniques, culturels et de conformité.

Dans la deuxième partie, nous aborderons la solution : comment les organismes de santé peuvent aller au-delà du stockage et créer des systèmes documentaires qui fonctionnent comme un moteur dynamique de la qualité et de la sécurité, en réduisant les risques, en renforçant la conformité et en donnant au personnel les informations dont il a besoin, au moment où il en a besoin.

Les raisons de l'échec du stockage seul

Les approches traditionnelles, qu'il s'agisse de classeurs papier, de dossiers SharePoint ou de plateformes cloisonnées, ne satisfont pas les responsables qualité de trois manières importantes :

  • Lacunes en matière de responsabilité: Capacité limitée à prouver que le personnel a lu et compris les politiques.

  • Fragmentation: Documents déconnectés des audits, des incidents et des registres des risques.

  • Confusion des versions: Plusieurs versions sont en circulation, ce qui crée des incohérences et des risques.

Ces problèmes ne font pas que ralentir les équipes de gouvernance, ils compromettent la préparation aux inspections et augmentent le risque de non-conformité.

Du stockage au moteur de qualité

Les organismes de santé se tournent de plus en plus vers des systèmes intégrés de gestion des documents conçus pour la gouvernance. Le module de gestion des documents du MEG en est un exemple et illustre comment le passage du stockage à la gestion active de la qualité se traduit dans la pratique.

1. Intégration des fonctions de gouvernance

Le MEG rassemble les documents, les audits, les risques et les incidents au sein d'une plateforme interopérable. Cette source unique de vérité permet de réduire les doublons, de combler les lacunes en matière de gouvernance et d'assurer une surveillance cohérente dans l'ensemble de l'organisation.

2. Attestation et responsabilité

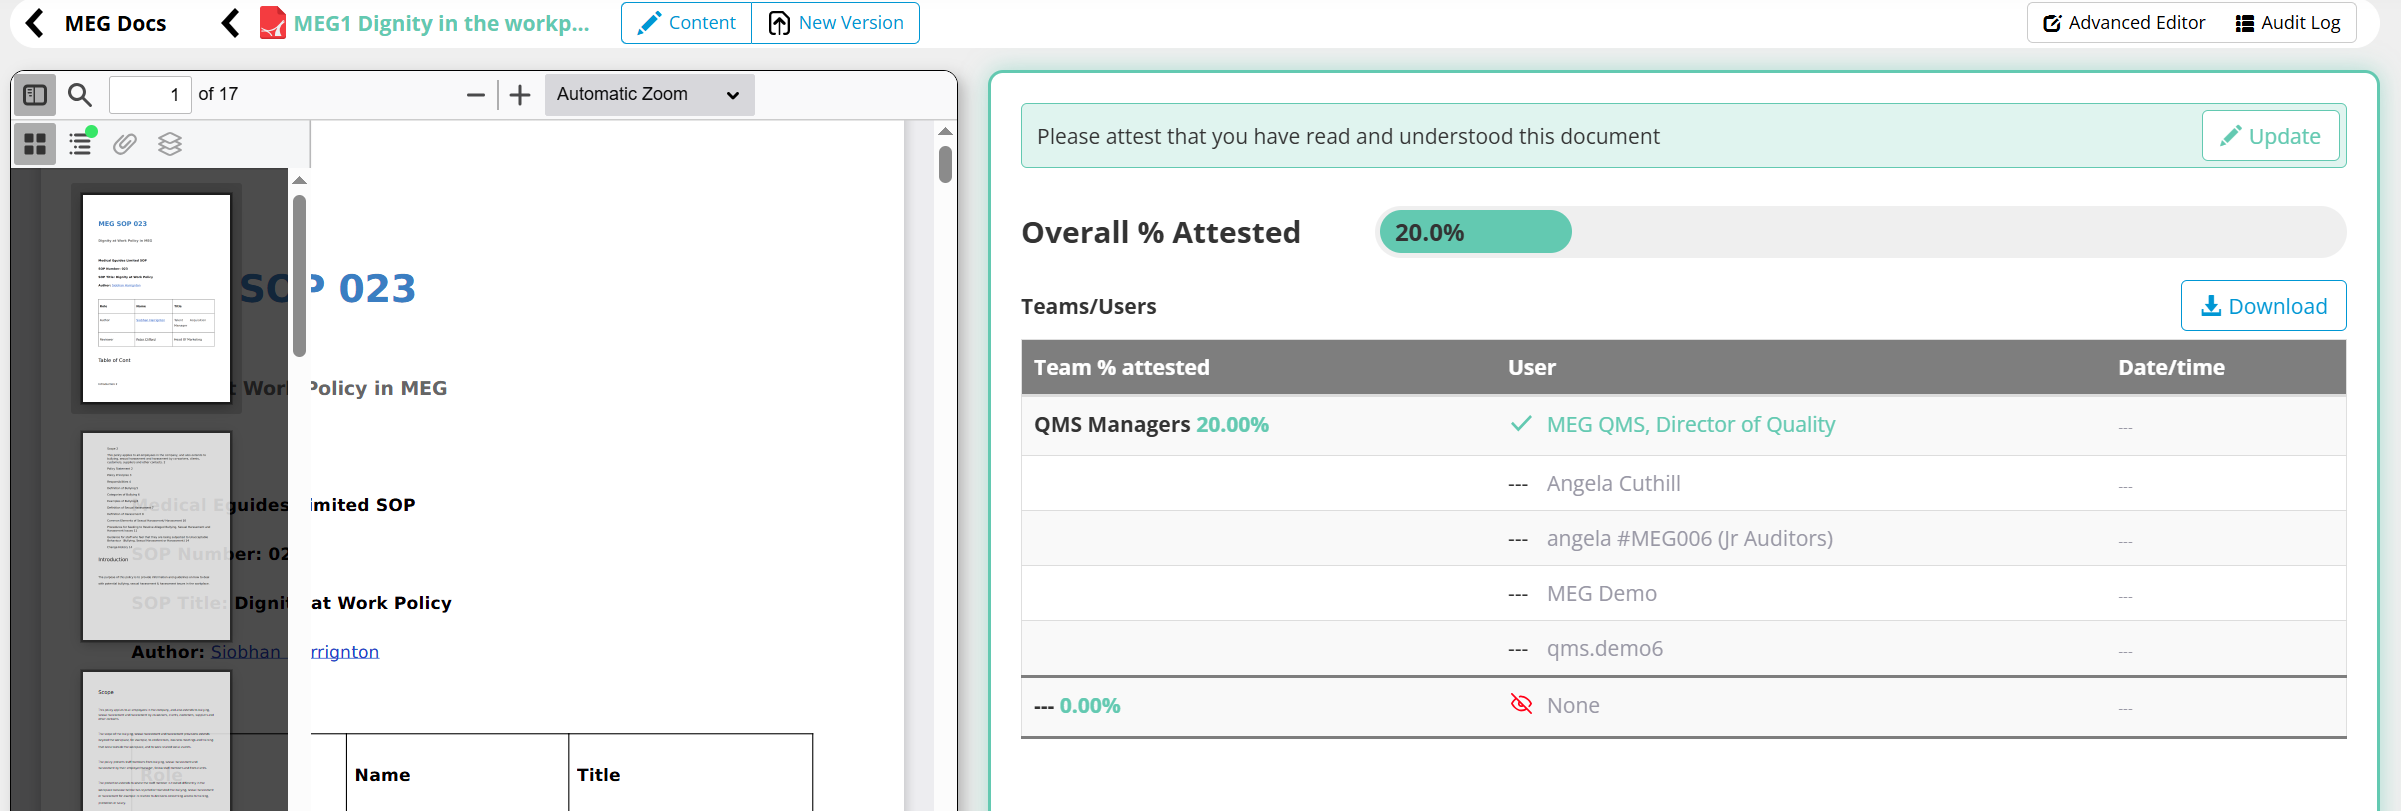
Au-delà de la distribution des documents, le système permet de savoir qui les a lus et en a accusé réception. Les rapports d'attestation montrent la conformité par utilisateur, département ou établissement, et des rappels automatisés garantissent que les lacunes sont comblées.

Attestation dans le MEG .png

Exemple de fiches d'attestation dans le MEG

3. Efficacité améliorée par l'IA avec Ask MEG

L'IA est plus efficace lorsqu'elle est appliquée à des problèmes concrets. L'assistant IA intégré du MEG - Ask MEG - permet au personnel de poser des questions en langage clair dans le cadre d'une politique, par exemple :

  • "Quel EPI est nécessaire pour un patient atteint de C. diff ?

  • "Comment faire remonter un problème de protection au sein de l'équipe de nuit ?

L'assistant répond instantanément, avec des réponses fondées sur le document réel et approuvé, jamais inventé, toujours conforme.

Pour les dirigeants, cela signifie une clarté plus rapide pour le personnel, moins de délais d'escalade et la preuve que les politiques sont comprises et utilisées.

4. Créer, collaborer, contrôler

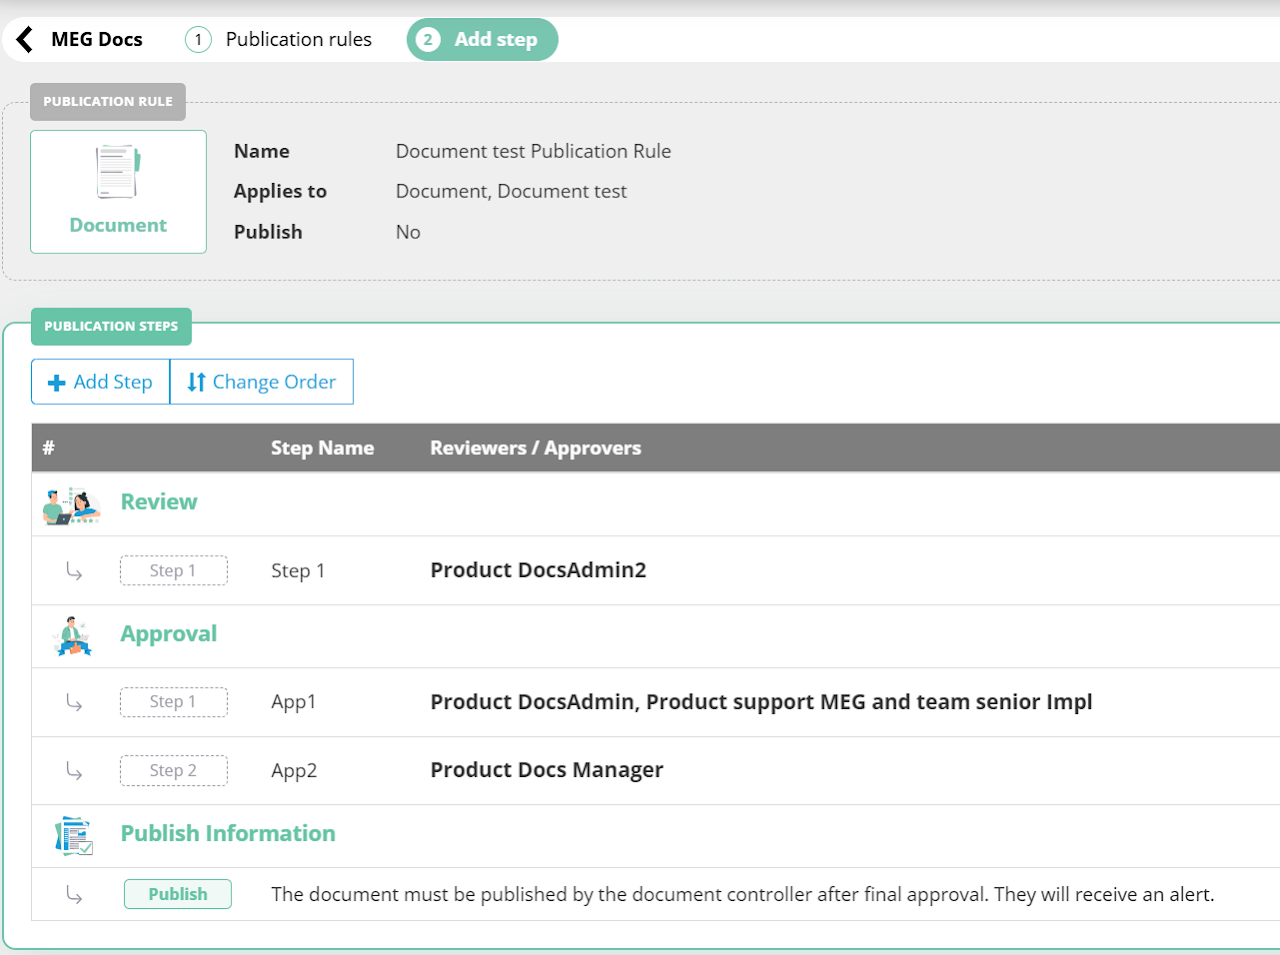
Les politiques peuvent être rédigées, révisées et publiées dans le système. Les cycles de révision sont automatisés, le contrôle des versions est appliqué et des pistes d'audit complètes enregistrent chaque action, de l'approbation à l'attestation du personnel.

Exemple de flux de travail pour l'approbation d'une publication dans MEG Docs

Il est important de noter que le MEG prend également en charge un processus de publication configurable. Les documents peuvent inclure une étape de révision facultative avant l' approbation finale, ce qui donne aux équipes une plus grande flexibilité dans la manière dont les politiques sont vérifiées et approuvées. Cela permet de s'assurer que le contenu critique est soigneusement revu par les bonnes personnes avant de passer à l'approbation formelle et à la publication, améliorant ainsi la clarté et la confiance dans le processus.

Comparaison : MEG vs SharePoint vs Paper

Voici comment une plateforme intégrée et spécifique aux soins de santé se compare aux outils traditionnels encore utilisés dans de nombreuses organisations :

Bien que SharePoint et le papier puissent fournir un stockage de base des documents et une piste d'audit partielle, ils laissent les équipes dépendantes des efforts manuels, vulnérables aux erreurs et incapables de démontrer la gouvernance de manière fiable.

Conçu pour être prêt à l'audit, chaque jour

Les systèmes documentaires modernes intègrent par défaut la préparation à l'inspection. Grâce à des fonctionnalités telles que le contrôle des versions, les journaux d'approbation, le suivi des attestations et les rappels d'expiration, les organisations peuvent démontrer leur conformité à tout moment, sans avoir à se préparer pendant des semaines.

La gouvernance passe ainsi d'un mode réactif à un mode proactif, ce qui est une attente essentielle des régulateurs et des organismes d'accréditation tels que le CQC, l'HIQA, le JCI et la Joint Commission.

Ce que les responsables de la qualité doivent demander

Lorsqu'ils envisagent de recourir à des systèmes de documentation, les directeurs de la qualité doivent se poser les questions suivantes :

  • S'intègre-t-il aux autres fonctions de gouvernance ?

  • Peut-il suivre et prouver la responsabilité du personnel ?

  • Est-il conçu pour être prêt à être audité tous les jours?

  • Permet-il au personnel d'accéder à des réponses, et pas seulement à des fichiers ?

Ces questions permettent de passer du stockage administratif au leadership en matière de gouvernance.

Dernière réflexion

La gestion des documents n'est plus une réflexion administrative après coup. Bien menée, elle sous-tend la culture, la cohérence et la conformité. Mal gérée, elle laisse le personnel dans l'ignorance et les organisations exposées.

Le défi pour les responsables des soins de santé est de s'assurer que leur système documentaire n'est pas un simple cimetière de politiques, mais un moteur dynamique de la qualité et de la sécurité.

Dans la troisième partie, nous examinerons comment les dirigeants opèrent déjà ce changement, en tirant les leçons de mises en œuvre concrètes et en montrant comment les systèmes intégrés peuvent soutenir une culture de l'amélioration continue.


Regarder le webinaire à la demande

Dans ce billet, nous avons exploré comment les organismes de soins de santé peuvent transformer les systèmes documentaires de dépôts statiques en un moteur dynamique de la qualité et de la sécurité.

Pour aller plus loin, regardez notre webinaire à la demande : "Votre système documentaire est-il un facteur d'amélioration ou un simple outil de stockage ?

Avec Clare Harney (responsable des services de conseil et d'éducation chez Santegic) et Leonora O'Brien (Chief Growth Officer chez MEG), la session explore :

  • Comment aller au-delà du stockage et construire des systèmes prêts pour la gouvernance ?

  • Etapes pratiques pour intégrer les documents dans les audits, les risques et la formation

  • Le rôle de l'IA et de l'attestation dans la promotion de la conformité et de la responsabilité

[1ère partie] Le cimetière des documents numériques : Pourquoi les systèmes hérités mettent toujours en péril les soins de santé

Les classeurs poussiéreux ont peut-être disparu. Dans la plupart des hôpitaux d'aujourd'hui, vous trouverez moins de classeurs remplis de politiques obsolètes. Au lieu de cela, le cimetière s'est déplacé en ligne.

Aujourd'hui, les sites SharePoint, les dossiers intranet et les référentiels PDF statiques constituent le "cimetière des documents". Les politiques existent techniquement sous forme numérique, mais pour le personnel de première ligne, elles pourraient tout aussi bien être enterrées six pieds sous terre. Une navigation compliquée, des dossiers cloisonnés et une mauvaise fonctionnalité de recherche signifient que les documents critiques sont en fait invisibles lorsqu'ils sont le plus nécessaires.

Les risques ne sont pas moins réels qu'à l'époque du papier. Ils sont même plus grands. Lorsque les dirigeants pensent qu'ils se sont modernisés simplement parce que les documents sont "en ligne", ils risquent de ne pas voir comment ces anciens systèmes numériques ne protègent pas le personnel, les patients et l'organisation elle-même.

Risque clinique : quand "en ligne" n'est pas accessible

Dans le secteur de la santé, les référentiels SharePoint et intranet ont constitué une première étape importante dans l'abandon de la gestion des politiques sur papier. Mais ils n'ont jamais été conçus pour répondre aux exigences complexes des soins de santé modernes. Ces systèmes sont efficaces pour stocker les documents, mais le stockage seul ne suffit pas lorsque le personnel et les autorités de réglementation ont besoin d'un accès instantané, d'un contrôle clair des versions et d'une preuve de l'attestation du personnel.

Le résultat ?

❌ Le personnel perd un temps précieux à parcourir des listes interminables de documents.
❌ Différentes équipes créent des versions dupliquées, ce qui entraîne une certaine confusion quant à la version correcte.
❌ Le personnel se fie à sa mémoire, aux conseils de ses pairs ou à des copies papier périmées parce qu'il ne peut pas trouver de manière fiable ce dont il a besoin.

Le risque clinique ne provient pas seulement de l'absence de politiques. Il provient également de politiques que le personnel ne peut pas trouver rapidement, auxquelles il ne peut pas faire confiance ou qu'il ne peut pas utiliser.

"Lesecteur de la santé ne peut pas se permettre de traiter la gestion des politiques comme une réflexion administrative après coup. Les documents obsolètes ou inaccessibles ne sont pas seulement source d'inefficacité, ils font courir un risque réel aux patients, au personnel et aux organisations.""
- Clare Harney, experte en politique de santé

Risque de non-conformité : les régulateurs ne sont pas dupes

Les organismes de réglementation du secteur de la santé attendent davantage que des "documents stockés quelque part en ligne". Tous exigent un contrôle clair des versions, des pistes d'audit et une accessibilité démontrable en tant que norme minimale.

Les systèmes existants ne sont souvent pas à la hauteur :

  • Plusieurs versions d'une même politique peuvent se trouver dans des dossiers différents.

  • Aucune piste d'audit fiable ne permet de savoir qui a examiné ou approuvé les modifications.

  • Les enquêteurs qui demandent "montrez-moi la politique" sont confrontés à des recherches frénétiques et à des résultats incertains.

Plus important encore : l'attestation est pratiquement impossible.

  • SharePoint et les intranets ne permettent pas de savoir si le personnel a effectivement ouvert, lu et pris connaissance d'une politique.

  • Il n'y a aucun moyen d'attribuer des politiques à des rôles spécifiques et de saisir des attestations individuelles.

  • Les dirigeants se retrouvent à espérer que leurs employés respectent les règles, mais sans pouvoir le prouver lorsque les autorités de régulation le leur demandent.

En termes de conformité, "nous l'avons envoyé par courriel" ou "il est dans SharePoint" n'est pas une preuve de responsabilité. Les régulateurs veulent voir que le personnel a reçu, lu et signé les politiques - et que les organisations peuvent le prouver par une piste d'audit claire.

Risque culturel : le coût de la méfiance

La culture repose sur la confiance. Le personnel doit croire que la direction lui fournit les outils et les informations nécessaires pour réussir.

Lorsque le personnel ne peut pas trouver les politiques de manière fiable, la frustration augmente. Avec le temps, le désengagement s'installe. Ils créent des solutions de contournement, font circuler des documents fantômes ou s'en remettent simplement à "ce que nous avons toujours fait".

Cette situation n'affaiblit pas seulement la conformité, elle corrode la culture. Le personnel commence à penser que la direction ne donne pas la priorité à ses besoins. Cette méfiance se propage, sapant la culture de la sécurité et réduisant le respect des politiques dans l'ensemble de l'entreprise.

Un système de cimetière ne se contente pas d'enterrer des documents. Il enterre le moral du personnel.

L'illusion de la modernisation

Le danger des systèmes numériques existants est qu'ils créent un faux sentiment de progrès. Les dirigeants peuvent penser : "Nous avons numérisé nos politiques, donc tout va bien".

Mais la numérisation n'est pas synonyme d'accessibilité. La mise en ligne de classeurs ne résout pas le problème, elle ne fait que le déplacer.

Si une infirmière passe 10 minutes à chercher la politique de contrôle des infections...
Si un responsable de la conformité ne peut pas montrer instantanément la version actuelle à un inspecteur ou à un responsable de l'accréditation...
Si un nouveau médecin en formation télécharge un PDF obsolète à partir d'un lecteur partagé...

...alors le système n'est pas moderne. C'est un cimetière numérique, et les risques sont bien réels.

Pourquoi c'est important aujourd'hui

Les soins de santé sont plus que jamais sous pression :

  • Les pénuries de personnel signifient que les nouvelles recrues doivent être intégrées rapidement et de manière fiable.

  • La réglementation est de plus en plus stricte, avec une tolérance zéro pour le "nous n'avons pas pu le trouver".

  • Les exigences en matière de sécurité des patients requièrent des informations fiables, cohérentes et faciles à localiser en cas de besoin.

Les anciens systèmes numériques ont constitué une étape importante dans l'abandon du papier, mais ils n'ont tout simplement pas été conçus pour cet environnement. Ce qu'il faut, ce n'est pas seulement une numérisation, mais une transformation : des systèmes conçus pour la recherche, la confiance et la responsabilité.

Le recyclage du cimetière numérique

Il est temps de regarder la réalité en face : SharePoint et les autres référentiels intranet ont été conçus pour le stockage de documents, et non pour répondre aux exigences complexes de la gestion des politiques de santé. Ils restent utiles en tant qu'outils de collaboration générale, mais ils ne peuvent pas fournir la rapidité, la visibilité et la preuve qu' exige l'environnement des soins de santé d'aujourd'hui.

Les responsables des soins de santé doivent être plus exigeants :

  • Une recherche puissante qui permet de trouver la bonne politique en quelques secondes.

  • Contrôle de version en temps réel qui élimine les doublons et la confusion.

  • Des pistes d'audit et des rapports qui satisfont les régulateurs.

  • Des outils d'attestation qui prouvent que le personnel a lu et compris les politiques essentielles.

La métaphore du cimetière s'applique toujours, mais la solution est claire. Les politiques doivent être des documents vivants, consultables en quelques secondes, validés par des pistes d'audit et étayés par des attestations du personnel.

Conclusion

Les classeurs ont peut-être disparu, mais le cimetière demeure. Il vit dans des systèmes numériques obsolètes qui sont cloisonnés, encombrants et difficiles à consulter en toute confiance.

Les systèmes existants multiplient les risques cliniques, culturels et de conformité. Et dans un environnement de soins de santé où chaque seconde compte, c'est inacceptable.

Les responsables des soins de santé doivent dépasser l'illusion de la numérisation. Pour sortir du cimetière numérique, il faut adopter des systèmes de gestion des politiques qui soient dynamiques, consultables et responsables.

En effet, lorsque les politiques sont enterrées, que ce soit dans des sous-sols, dans des PDF périmés ou dans SharePoint sans aucune preuve qu'elles ont été lues, le risque prend vie.

👉 Dans la deuxième partie, nous verrons comment le MEG transforme la gestion documentaire d'un référentiel passif en un moteur de qualité vivant et connecté, donnant aux responsables des soins de santé les outils pour réduire les risques, améliorer la conformité et responsabiliser le personnel avec des informations auxquelles ils peuvent se fier.


Regarder le webinaire à la demande

Vous souhaitez découvrir les étapes pratiques pour sortir du "cimetière numérique" ? Regardez notre webinaire à la demande :

"Votre système documentaire est-il un facteur d'amélioration ou un simple outil de stockage ?
🎙 Avec Clare Harney, responsable des services de conseil et de formation chez Santegic, et Leonora O'Brien, responsable de la croissance chez MEG.

King's College Hospital London - Jeddah choisit MEG comme partenaire numérique pour la gouvernance clinique

Le MEG est ravi d'annoncer son partenariat avec King's College Hospital London - JeddahLe King's College Hospital London - Jeddah est le premier hôpital du Royaume et un fleuron de la collaboration entre le Royaume-Uni et l'Arabie Saoudite dans le domaine des soins de santé. Le King's College Hospital London - Jeddah rejoint notre famille croissante de clients prestigieux dans le domaine de la santé, engagés dans l'excellence de la gouvernance, aux côtés d'établissements tels que le Tallaght University Hospital (Irlande), le M42 (Abu Dhabi) et le Reem Hospital (Abu Dhabi).

King's College Hospital London - Jeddah

Le King's College Hospital London - Jeddah a ouvert ses portes en février 2025 en tant qu'établissement médical de pointe construit à cet effet sur le prestigieux front de mer de Jeddah. Entièrement intégré à son homologue londonien, l'hôpital représente une étape majeure dans la transformation des soins de santé en Arabie saoudite dans le cadre de la Vision 2030.

L'hôpital offre des services de santé complets avec des centres d'excellence planifiés en santé des femmes, cardiologie, maladies métaboliques et orthopédie, fournissant des soins médicaux de classe mondiale qui répondent à la fois aux normes cliniques britanniques et aux exigences réglementaires saoudiennes.

Pourquoi choisir le MEG ?

Premier hôpital d'Arabie saoudite à porter la marque du Royaume-Uni, le King's College Hospital London - Jeddah avait besoin d'une plateforme de gouvernance capable d'intégrer de manière transparente les meilleures pratiques internationales et les normes de conformité locales, et ce dès le premier jour d'activité.

L'équipe dirigeante de l'hôpital a reconnu que les processus traditionnels de gestion des risques et de sécurité des patients, basés sur le papier, ne s'alignaient pas sur leur vision de l'excellence numérique et de l'efficacité opérationnelle. Ils avaient besoin d'une solution complète qui prenne en charge les normes de santé locales et internationales tout en offrant un cadre de gouvernance unifié et évolutif, essentiel à une prestation de soins de classe mondiale.

En quelques mois seulement, la plateforme intégrée du MEG a été mise en œuvre pour alimenter l'écosystème de gouvernance complet de l'hôpital, y compris :

  • Signalement des incidents et des erreurs de médication - suivi en temps réel, analyse des causes profondes et boucles d'apprentissage pour éviter les récidives.

  • Registre des risques et examens M&M - outils d'identification proactive des risques et d'examen structuré des cas, qui permettent de prendre des décisions fondées sur des données probantes.

  • Gestion des audits et des comités - flux de travail de bout en bout pour répondre aux normes d'accréditation et maintenir l'état de préparation à la réglementation

  • Suivi des tâches et plans d'action - responsabilité claire, suivi et transparence entre les départements

  • Contrôle centralisé des documents - une seule plateforme pour gérer les directives cliniques, les politiques, les manuels de sécurité, etc. avec des pistes d'audit et un contrôle des versions intégrés.

Ensemble, ces modules ont contribué à la mise en place d'un modèle de gouvernance numérique conforme aux meilleures pratiques internationales et aux attentes de l'Arabie saoudite en matière d'accréditation.

L'un des principaux domaines d'action a été le développement de capacités complètes de signalement des erreurs de médication et des effets indésirables des médicaments, qui ont considérablement renforcé les pratiques de sécurité des patients dans l'ensemble de l'hôpital.

"Le nouveau système de notification a été un facteur de transformation.Il a permis d'identifier les tendances, de réduire les événements indésirables et de promouvoir une culture de la transparence et de la responsabilité au sein des équipes cliniques. La collaboration et la flexibilité du MEG ont été essentielles à la mise en place d'un module qui favorise l'amélioration continue."
- Ali Saber, chef de la pharmacie au King's College Hospital London - Jeddah

"Nous sommes fiers de soutenir le King's College Hospital London - Jeddah dans sa mission de fournir des soins de classe mondiale", a déclaré Nabeel Deek, responsable régional du développement commercial de MEG - MENA. "Cette collaboration reflète notre engagement à faire progresser l'innovation en matière de soins de santé dans toute la région et à soutenir les objectifs de la Vision 2030 de l'Arabie saoudite."

Alors que l'hôpital développe ses centres d'excellence dans de nombreuses spécialités, le MEG continuera à fournir l'infrastructure numérique nécessaire à une gouvernance transparente, à des soins sûrs et à une amélioration continue.

L'équipe du MEG se réjouit de soutenir le King's College Hospital London - Jeddah dans l'établissement de nouvelles références en matière d'excellence des soins de santé dans le Royaume, en démontrant comment les systèmes de gouvernance peuvent être proactifs, intégrés et fondamentaux pour la prestation de soins de haute qualité.


Pour plus d'informations sur le MEG et ses solutions en matière de gouvernance des soins de santé, veuillez consulter le site suivant www.megit.com

Le MEG obtient l'attestation SOC 2 Type II !

Au MEG, la protection des données sensibles relatives aux soins de santé fait partie intégrante de notre identité. C'est pourquoi nous sommes ravis d'annoncer que le MEG a obtenu la prestigieuse attestation SOC 2 Type II, une référence mondialement respectée qui reflète notre engagement en matière de confidentialité, de sécurité et d'intégrité opérationnelle.

Nous nous sommes récemment entretenus avec Guvanch Meredov, responsable de la conformité et de la protection des données au MEG, pour en savoir plus sur les implications de cette étape pour le MEG, ses clients et l'ensemble de l'écosystème des technologies de la santé.

Dans ce blog, vous découvrirez

  • Qu'est-ce que SOC 2 Type II et pourquoi est-ce important ?

  • Qu'évalue SOC 2 Type II ?

  • Comment le MEG a obtenu la certification SOC 2 Type II

  • Qu'est-ce que cela signifie pour nos clients et nos partenaires ?

  • Prochaine étape du processus de mise en conformité du MEG

  • Réflexion finale

Qu'est-ce que SOC 2 Type II et pourquoi est-ce important ?

SOC 2 Type II est l'une des normes de sécurité les plus élevées dans le domaine du SaaS. Développée par l'American Institute of Certified Public Accountants (AICPA), elle va au-delà d'un examen ponctuel et évalue l'efficacité des contrôles de protection et de sécurité des données d'une organisation sur une période de 12 mois.

Alors que le SOC 2 de type I évalue la conception à un moment donné, le type II prouve que ces contrôles sont mis en œuvre de manière cohérente pendant des mois de fonctionnement réel.

"SOC 2 Type II montre que nos contrôles n'existent pas seulement sur le papier, mais qu'ils sont appliqués de manière cohérente dans les opérations réelles.
- Guvanch Meredov, responsable de la conformité/DPO au MEG

Pour les prestataires de soins de santé et les organisations réglementées qui travaillent avec nous, il s'agit d'une assurance significative - MEG peut gérer en toute sécurité leurs données sensibles à grande échelle avec les normes de protection les plus élevées.

Qu'évalue SOC 2 Type II ?

L'audit évalue les contrôles du MEG sur la base de cinq principes clés du service fiduciaire:

  • Sécurité - Protection des données contre l'accès non autorisé

  • Disponibilité - Veiller à ce que les systèmes soient fiables et opérationnels

  • Confidentialité - Préserver la confidentialité des informations sensibles

  • Intégrité du traitement - Garantir que les systèmes fonctionnent correctement et sans erreur

  • Protection de la vie privée - Sauvegarde des données personnelles conformément à la réglementation

Le champ d'application comprenait notre infrastructure en nuage, nos protocoles de cryptage, nos contrôles d'accès, notre réponse aux incidents, et plus encore, fournissant une évaluation approfondie des garanties techniques et procédurales.

Comment le MEG a obtenu la certification SOC 2 Type II

Notre attestation couvre la période allant de juin 2024 à mai 2025 et est le résultat d'un effort soutenu à l'échelle de l'entreprise. Le voyage comprenait :

  • Déterminer le champ d'application et définir les systèmes soumis à l'audit

  • Mettre en œuvre et affiner les contrôles alignés sur les critères des services fiduciaires

  • Contrôles internes rigoureux de l'état de préparation

  • Collecte extensive de preuves pour démontrer la conformité dans la pratique

  • Validation et essais par des tiers

Cela s'appuie sur la certification ISO 27001 existante du MEG et l'adhésion au GDPR, ce qui nous permet de maintenir un niveau élevé de confiance et de transparence.

Qu'est-ce que cela signifie pour nos clients et nos partenaires ?

Que vous soyez un client existant ou que vous évaluiez le MEG, cette attestation vous apporte des avantages clés :

  • Validation indépendante de notre capacité à gérer les données sensibles en toute sécurité

  • Alignement sur les principaux cadres de conformité - y compris GDPR, ISO 27001, Cyber Essentials, et le NHS DSPT.

  • Approvisionnement et intégration plus rapides, grâce à l'assurance d'un tiers vérifiable

  • Crédibilité accrue auprès des acheteurs du secteur public, grâce à notre inscription au G-Cloud 14 britannique.

Les clients peuvent également demander des résumés, des rapports d'audit ou des attestations pour répondre à leurs propres exigences de conformité.

"Pour nos clients, c'est l'assurance indépendante que MEG peut gérer et traiter en toute sécurité et à grande échelle des données sensibles relatives à la santé.

Prochaine étape du processus de mise en conformité du MEG

L'attestation SOC 2 Type II est une étape importante, mais pas la ligne d'arrivée. Le MEG s'engage à respecter la conformité en permanence :

  • Audits annuels de surveillance ISO 27001 et SOC 2 Type II

  • Tests de pénétration et analyses de vulnérabilité semestriels

  • Formation continue du personnel et révision des politiques

  • Surveillance automatisée en temps réel des contrôles de sécurité

  • Évaluations régulières de l'impact du GDPR sur la protection des données (DPIA) et processus connexes.

Avec un intérêt croissant pour les marchés américains et internationaux, le MEG s'aligne sur les exigences de l'HIPAA et devrait faire l'objet d'un audit externe pour valider sa conformité au cours du quatrième trimestre 2025.

Réflexion finale

SOC 2 Type II est plus qu'un logo ou une ligne sur une diapositive. Il reflète la réalité : lorsque les organisations font confiance au MEG, elles nous confient quelque chose de sacré - lasécurité, la confidentialité et la dignité des données de santé des personnes.
Nous prenons cette responsabilité au sérieux. Et maintenant, nous avons l'audit qui le prouve.

Vous souhaitez consulter notre rapport SOC 2 ? Contactez-nous à l'adresse suivante dataprotection@megit.com


Si vous souhaitez découvrir comment le MEG peut répondre à vos besoins en matière de protection des données, d'exploitation et de réglementation, notre équipe est là pour vous aider.

Intégrer les tableaux de bord dans la culture de gouvernance

Exemple d'un tableau de bord MEG en direct montrant les domaines CQC avec les notes RAG

Introduction : Les tableaux de bord ne sont utiles que s'ils sont utilisés

Les tableaux de bord sont omniprésents dans le secteur des soins de santé. Mais dans le domaine de la gouvernance ?
Ils ne valent que par les conversations qu'ils soutiennent.

Nous avons vu des équipes du NHS créer de magnifiques tableaux de bord détaillés, pour finalement se rendre compte qu'ils n'influencent pas activement les rapports du conseil d'administration, la prise de décision clinique ou les priorités de l'équipe. Il ne s'agit pas d'un problème technique. C'est un problème culturel.

Dans ce billet, nous explorons ce qui se passe lorsque les tableaux de bord passent du statut de rapports d'arrière-boutique à celui d'outils de gouvernance de première ligne. Il est basé sur ce que nous avons appris des NHS Trusts qui utilisent le MEG pour intégrer les tableaux de bord dans les réunions, les flux de travail et les cadres d'assurance - non seulement pour voir les performances, mais aussi pour agir en conséquence.

Table des matières

  1. Le dilemme du tableau de bord

  2. Ce que nous avons vu de la part des responsables de la gouvernance du NHS

  3. Les trois fonctions d'un tableau de bord

  4. Comment les équipes intègrent les tableaux de bord dans la conversation

  5. Ce que les tableaux de bord du MEG permettent de mettre en évidence

  6. Conclusion : La culture d'abord, la technologie ensuite

Le dilemme du tableau de bord 

La plupart des responsables de la gouvernance veulent une visibilité en temps réel.
Mais la visibilité n'est utile que si elle.. :

  • Atteindre les bonnes personnes

  • Soutenir les bonnes discussions

  • Fait ressortir ce qui est important, et pas seulement ce qui est mesurable

Dans plusieurs organisations, nous avons vu des tableaux de bord lancés avec énergie, puis disparaître après le déploiement initial. Pourquoi ? Parce qu'ils n'étaient pas intégrés à la façon dont les équipes de gouvernance réfléchissent, se réunissent ou prennent des décisions.

Ce que nous avons vu de la part des responsables de la gouvernance du NHS

Les fiducies qui nous ont le plus appris ont un point commun :

Ils ne se sont pas contentés de lancer des tableaux de bord.
Ils ont créé des habitudes autour d'eux.

Certains ont utilisé des tableaux de bord spécifiques à un domaine (par exemple, Bien dirigé, Sûr). D'autres ont développé des vues spécifiques pour les divisions, les responsables de service ou les comités exécutifs.

Qu'est-ce qui compte le plus ?
Les tableaux de bord sont devenus partie intégrante du rythme de gouvernance, et non un projet secondaire.

Les trois fonctions d'un tableau de bord 

D'après ce que nous avons vu dans les Trusts partenaires, les tableaux de bord fonctionnent mieux lorsqu'ils remplissent ces trois fonctions :

1. Des signaux de surface, pas de bruit

Un bon tableau de bord met en évidence ce qui dérape, ce qui est en retard ou ce qui n'est pas conforme au modèle.
La clarté l'emporte sur la complexité.

2. Action rapide

Chaque point de données doit avoir une implication claire : Qui en est le propriétaire ? Quel est le suivi ?
"Informer" n'est pas suffisant. Il vaut mieux "activer".

3. Soutenir l'assurance, et pas seulement l'établissement de rapports

Les conseils d'administration et les comités ont besoin de plus que des chiffres, ils ont besoin d'être assurés que les risques sont perçus, compris et gérés.

Les tableaux de bord doivent permettre une visibilité de la gouvernance, et pas seulement un suivi opérationnel.

Comment les équipes intègrent les tableaux de bord dans la conversation 

Voici quelques exemples d'intégration des tableaux de bord dans la culture de gouvernance que nous avons observés :

✅ Les tableaux de bord sont des points permanents de l'ordre du jour
Lors des réunions mensuelles de gouvernance clinique ou de division, les tableaux de bord en direct sont examinés en même temps que les SI et les mises à jour d'audit, et non après la réunion sous forme de diapositives.

🗂️ Governance Packs Pull from Dashboards, Not Spreadsheets
Plusieurs Trusts utilisent désormais les exportations des tableaux de bord du MEG comme base pour les rapports de leurs comités, les Board Assurance Frameworks ou les mises à jour de la direction.

🧩 Les équipes locales ont leur propre point de vue
Les tableaux de bord au niveau de l'unité ou du site aident les équipes cliniques à voir comment leur activité est liée à la performance du domaine ou à l'état de préparation à l'inspection.

🔄 Examens des performances Tableaux de bord des domaines de référence
Les données relatives à la sécurité, au bien-être et à la réactivité ne sont pas présentées à titre exceptionnel, mais comme des éléments standard de la réflexion de l'équipe et des cycles de performance.

Ce que les tableaux de bord du MEG permettent de mettre en évidence 

Les tableaux de bord du MEG ont été conçus par des responsables de la gouvernance qui voulaient de la clarté, pas du désordre.

🔹 CQC Domain Views
Voir la couverture des audits, les incidents, les risques et les actions mis en correspondance avec les domaines et les déclarations de qualité.

🔹 Indicateurs RAG en direct
Mettre en évidence les actions en retard, les apprentissages non vérifiés ou les lacunes en matière d'assurance.

🔹 Action Ownership
Suivi du service, de l'équipe ou de l'individu responsable et de ce qui a été réalisé

🔹 Intégration intersystème
Relier les incidents aux audits et aux politiques, afin de faciliter l'apprentissage et la supervision.

Lire la suite

Conclusion : La culture d'abord, la technologie ensuite 

Les tableaux de bord de gouvernance les plus efficaces ne sont pas les plus avancés.
Ce sont les plus utilisés.

L'intégration des tableaux de bord dans la culture de gouvernance ne commence pas par des fonctionnalités. Elle commence par des habitudes :

  • Examiner ensemble les tableaux de bord

  • Prendre des mesures à partir d'eux

  • Rapport de ces derniers

  • Leur faire confiance

Dans ce cas, les tableaux de bord cessent d'être des outils d'information et deviennent des systèmes d'assurance.


Vous voulez savoir à quoi pourraient ressembler les tableaux de bord pour votre structure de gouvernance ?

Réservez une visite du tableau de bord du MEG et nous vous montrerons comment les équipes du NHS utilisent des vues en temps réel pour soutenir des décisions concrètes.

Comment intégrer l'apprentissage en boucle fermée dans la gouvernance clinique du NHS

Infographie sur l'apprentissage en boucle fermée

Pour les équipes de gouvernance clinique du NHS, l'identification les risques liés à la sécurité des patients n'est qu'un début. Le véritable défi consiste à démontrer que les enseignements tirés des incidents, des réclamations et des audits ont conduit à des changements significatifs dans la pratique clinique.

Un incident peut faire l'objet d'une enquête, des recommandations peuvent être approuvées et des mesures peuvent être considérées comme menées à bien. Mais sans preuve que ces mesures ont permis d'améliorer la qualité des soins, l'organisation ne peut pas être certaine que le risque de sécurité sous-jacent a été éliminé.

L'apprentissage en boucle fermée établit un lien entre l'identification d'un problème de sécurité et la mise en œuvre, l'évaluation et l'efficacité durable des améliorations. Il offre aux établissements du NHS une approche structurée leur permettant d'aller au-delà de la simple réalisation de plans d'action pour parvenir à une amélioration tangible de la sécurité des patients.

Cela concerne tout particulièrement le cadre de réponse aux incidents liés à la sécurité des patients (PSIRF) du NHS ainsi que les attentes de la Care Quality Commission (CQC) en matière de culture d'apprentissage, de gouvernance et d'amélioration continue.

S'appuyant sur l'expérience de MEG dans l'accompagnement des équipes chargées de la qualité et de la gouvernance au sein du NHS, cet article examine comment intégrer l'apprentissage en boucle fermée dans la pratique quotidienne, en présentant notamment un cadre en six étapes et les éléments probants nécessaires pour démontrer les progrès réalisés.

Qu'est-ce que l'apprentissage en boucle fermée dans le cadre de la gouvernance clinique du NHS ?

L'apprentissage en boucle fermée est un processus d'amélioration continue qui garantit que les enseignements tirés des incidents liés à la sécurité des patients, des audits cliniques, des réclamations et des préoccupations du personnel débouchent sur la mise en œuvre et l'évaluation de changements dans la prestation des soins de santé.

Plutôt que de considérer les enquêtes sur les incidents et les plans d'action comme des activités distinctes, cette approche relie l'ensemble du processus d'amélioration.

Par exemple, un incident peut mettre en évidence un respect inégale d'une procédure de prévention des infections. L'organisme examine les facteurs qui ont contribué à cet incident, met à jour les recommandations pertinentes, met en œuvre une intervention appropriée, puis procède à un audit des pratiques cliniques afin de vérifier si l'amélioration escomptée a bien eu lieu.

Le cycle d'apprentissage n'est pas bouclé simplement parce que la politique a été mise à jour ou que le personnel a suivi une formation. Pour le boucler, il faut disposer de preuves suffisantes attestant que l'intervention a été mise en œuvre et que son efficacité a été évaluée.

La distinction réside entre le fait de mener à bien une action et celui de démontrer que cette action a permis d'atteindre l'objectif de sécurité visé.

Pourquoi les équipes de gouvernance clinique du NHS ont-elles du mal à boucler la boucle d'apprentissage ?

Même les équipes de gouvernance clinique bien établies peuvent avoir du mal à démontrer l'impact de leurs actions d'amélioration.

L'un des défis réside dans la fragmentation de l'information entre différents systèmes. Les incidents liés à la sécurité des patients peuvent être enregistrés sur une plateforme, les audits cliniques gérés à l'aide de tableurs et les actions d'amélioration suivies via des outils de suivi distincts au niveau des services.

Cela crée un décalage entre la préoccupation initiale en matière de sécurité et les éléments attestant d'une amélioration ultérieure.

Pour les responsables de la gouvernance, la difficulté ne réside pas nécessairement dans l'identification des actions en suspens. Il s'agit plutôt de déterminer si une mesure a été mise en œuvre de manière cohérente, si le risque initial persiste et si des améliorations supplémentaires sont nécessaires.

Un autre défi réside dans la distinction entre la mise en œuvre administrative et l'efficacité clinique. Un plan d'action mené à bien peut démontrer qu'une recommandation a été mise en œuvre, mais cela ne prouve pas nécessairement que l'intervention ait permis de remédier aux facteurs contributifs identifiés au cours du processus d'apprentissage.

Prenons l'exemple d'un organisme qui déclare que la formation de remise à niveau obligatoire a été suivie à 100 % à la suite d'un problème lié à la prévention des infections. Bien que le registre de formation atteste de la participation, il ne permet pas de déterminer si le personnel applique systématiquement les pratiques attendues.

Un audit de suivi ou toute autre mesure d'efficacité appropriée permettrait d'obtenir une assurance plus solide.

C'est là que les processus de gouvernance interconnectés deviennent indispensables : ils permettent aux équipes de passer de la simple documentation des activités à l'évaluation de leur impact.

Le cadre d'apprentissage en boucle fermée en six étapes destiné aux trusts du NHS

Un cycle d'apprentissage structuré peut aider les équipes de gouvernance clinique du NHS à mettre en place une approche cohérente dans l'ensemble des services, tout en laissant une marge de manœuvre adaptée aux différents contextes cliniques.

Le modèle en six étapes présenté ci-dessous établit un lien entre le problème de sécurité initial et les données nécessaires à l'évaluation des améliorations.

Étape 1 : Identifier le problème lié à la sécurité ou à la qualité

Le processus d'apprentissage commence par un incident, une plainte, un constat d'audit clinique, un retour d’expérience d’un patient ou une préoccupation soulevée par un membre du personnel.

La priorité est de recueillir suffisamment d'informations pour comprendre le problème et déterminer s'il est nécessaire de prendre des mesures immédiates pour atténuer les risques ou d'approfondir la réflexion.

Lorsque des problèmes similaires ont déjà été signalés, les équipes doivent se demander s'ils révèlent une tendance plus générale, plutôt que de traiter chaque cas isolément.

Étape 2 : Analyser les facteurs contributifs et identifier les enseignements à tirer

L'étape suivante consiste à comprendre les causes du problème et à identifier les possibilités d'amélioration.

Selon la nature du problème, cela peut passer par une réponse d'apprentissage du PSIRF, un examen thématique, une discussion pluridisciplinaire ou une analyse des données existantes en matière de gouvernance.

Une approche systémique examine comment des facteurs tels que la charge de travail, les équipements, la communication, les processus et les conditions de travail interagissent pour influencer la sécurité des patients.

L'objectif est de mettre en évidence les enseignements exploitables plutôt que d'attribuer systématiquement les incidents aux performances individuelles.

Étape 3 : Élaborer et attribuer les mesures d'amélioration

Une fois les axes d'amélioration identifiés, ceux-ci doivent se traduire par des mesures clairement définies.

Ces mesures peuvent notamment porter sur des modifications apportées aux protocoles cliniques, aux politiques, aux processus de communication, aux équipements, aux environnements de travail ou à d'autres dispositifs de protection.

Chaque action doit avoir un responsable, un calendrier adapté et une méthode bien définie pour évaluer son efficacité.

Lorsqu'une politique ou une procédure opérationnelle standard doit être mise à jour, les directives révisées doivent être accessibles au personnel concerné et associées à l’action d’amélioration correspondante.

Étape 4 : Mise en œuvre des changements et accompagnement du personnel

Une mise en œuvre efficace ne se limite pas à la diffusion d'une politique mise à jour ou à la communication d'une nouvelle procédure.

Les équipes doivent réfléchir à la manière dont l'intervention s'intégrera dans la pratique clinique quotidienne, déterminer si le personnel a besoin d'un soutien supplémentaire et évaluer si des obstacles opérationnels pourraient entraver sa mise en œuvre.

Une formation ou un développement des compétences peuvent s'avérer appropriés, mais ceux-ci doivent être choisis en fonction des facteurs contributifs identifiés, plutôt que d'être considérés comme la réponse par défaut à tout problème de sécurité.

L'accent doit continuer à être mis sur la mise en œuvre de changements durables dans le système de soins.

Étape 5 : Contrôle et vérification de l'efficacité

Il s'agit de l'une des étapes les plus importantes du cycle d'apprentissage.

Une fois qu'une intervention a été mise en œuvre, l'organisation doit disposer d'une méthode adaptée pour déterminer si elle a atteint l'objectif visé.

En fonction de l'amélioration visée, cela peut impliquer des audits cliniques ciblés, des évaluations observationnelles, des mesures de fiabilité des processus, des retours d'expérience du personnel ou l'analyse des résultats pertinents en matière de sécurité des patients.

Par exemple, lorsqu'une procédure clinique révisée a été mise en place, un audit de suivi permet de vérifier si la pratique est conforme à la norme actualisée.

L'évaluation doit faire la distinction entre les éléments prouvant qu'une action a bien eu lieu et ceux démontrant que l'amélioration escomptée s'est effectivement produite.

Étape 6 : Analyser les résultats et boucler la boucle

La dernière étape consiste à examiner les données relatives à l'efficacité et à déterminer si le problème de sécurité a été traité de manière adéquate.

Si l'intervention n'a pas permis d'atteindre le résultat escompté, l'organisation doit réexaminer les facteurs qui y ont contribué, adapter son approche ou mettre en place des mesures de protection supplémentaires.

Lorsque des progrès ont été constatés, les conclusions doivent être communiquées aux équipes concernées et intégrées dans les rapports de gouvernance.

Certains risques nécessiteront une surveillance continue, même après la clôture d'une mesure individuelle. Par conséquent, il ne faut pas confondre la clôture administrative avec l'élimination du risque.

Une boucle d'apprentissage est véritablement bouclée lorsque l'organisation est en mesure de montrer ce qui a changé, d'évaluer si ce changement a porté ses fruits et d'identifier les éventuels suivis supplémentaires nécessaires.

Comment le MEG aide les équipes à boucler la boucle 

L'expérience de MEG auprès des organismes du NHS met en évidence les avantages opérationnels liés à une meilleure visibilité des actions d'amélioration.

Un établissement du NHS a fait état d'une réduction de plus de 40 % de la durée moyenne de bouclage de ses cycles d'apprentissage grâce à l'utilisation de l'outil de planification d'actions de MEG.

Un autre a mis au point des tableaux de bord par domaine afin d'améliorer la visibilité, au niveau du conseil d'administration, des activités liées à la qualité et à la gouvernance.

Ces exemples montrent comment les processus numériques peuvent améliorer la coordination et le suivi des activités de gouvernance. Toutefois, l'accélération des démarches administratives doit toujours être envisagée en tenant compte des éléments prouvant que les mesures d'amélioration ont atteint les objectifs cliniques visés.

Consultez nos études de cas
L'outil de planification d'action du MEG

Outil de planification des actions du MEG - Démonstration des tâches ouvertes, en cours et terminées

De l'apprentissage à l'amélioration mesurable de la sécurité des patients

Pour les équipes de gouvernance clinique du NHS, l'objectif de l'apprentissage en boucle fermée n'est pas d'imposer une nouvelle obligation de déclaration. Il s'agit de garantir que les risques identifiés débouchent sur des améliorations concrètes et durables des soins prodigués aux patients.

Une approche structurée établit un lien entre les enseignements tirés et la prise en charge des actions, leur mise en œuvre, l'évaluation de leur efficacité et le contrôle de la gouvernance.

Lorsque ces activités sont coordonnées, les établissements du NHS sont mieux à même de montrer comment ils tirent les leçons des problèmes liés à la sécurité des patients, d'évaluer l'efficacité des mesures mises en place et de fournir des preuves d'une amélioration continue.

MEG accompagne les équipes chargées de la qualité et de la gouvernance au sein du NHS en regroupant, au sein d'une même plateforme de gestion de la qualité, le signalement des incidents, la gestion des mesures correctives, les audits cliniques et la gestion des politiques.

Réservez une démonstration pour découvrir comment MEG peut aider votre organisation à renforcer l'apprentissage en boucle fermée et l'assurance de la gouvernance clinique.

Lire la suite

Aligner les audits sur les déclarations de qualité du CQC

Outil d'audit du CQC

Des audits qui vont au-delà de la simple mesure

Lorsque la Care Quality Commission a mis en place son cadre d’évaluation unique, les équipes de gouvernance de l'ensemble du NHS ont rapidement pris conscience d'un changement, non pas dans la finalité des audits, mais dans la manière dont elles devaient travailler.

Il ne s'agissait plus de cocher les bonnes cases ni de s'assurer que chaque politique avait bien été révisée. Au contraire, les audits étaient désormais recadrés comme des témoignages d'expériences vécues, d'apprentissage organisationnel et de soins efficaces.

Ce billet de blog reflète ce que nous avons vu - et appris - aux côtés des NHS Trusts qui utilisent le MEG pour opérer ce changement. Nous examinerons comment les équipes :

  • Recadrer les audits dans le cadre d'un processus d'assurance plus large

  • Aligner les modèles sur les déclarations de qualité avec un minimum de perturbations

  • L'utilisation de rapports par domaine permet d'obtenir des informations, et pas seulement des activités.

À venir dans cet article :

  1. Le passage des KLOE aux déclarations de qualité

  2. Ce que nous disent les partenaires du NHS

  3. Trois façons pour les équipes d'adapter leur approche de l'audit

  4. Comment le MEG soutient l'audit aligné sur le domaine

  5. Conclusion : De la couverture à la confiance

Le passage des KLOE aux déclarations de qualité

Le passage des Key Lines of Enquiry (KLOE) aux 34 Quality Statements est plus que cosmétique. Il marque un changement dans les attentes du CQC :

Audits relatifs à la déclaration de qualité du CQC

Le passage des KLOE aux « déclarations de qualité » a modifié le contexte dans lequel les données issues des audits cliniques sont prises en compte. Plutôt que de se contenter de vérifier si un processus est conforme, les établissements de santé doivent de plus en plus démontrer en quoi les activités d'assurance qualité contribuent aux résultats, à l'apprentissage et à l'amélioration.

Pour un aperçu complet du cadre d'évaluation du CQC, consultez notre guide sur les évaluations du CQC →

Ce que nous disent les partenaires du NHS 

Les responsables de la gouvernance et les gestionnaires de la qualité avec lesquels nous avons travaillé ont partagé quelques thèmes constants :

🔸 "Nous n'avons pas besoin de plus d'audits, nous avons besoin d'un meilleur alignement"
De nombreuses équipes ont une bonne couverture d'audit, mais ne savent pas clairement quels énoncés de qualité sont mis en évidence (et où se trouvent les lacunes).

🔸 "Nos audits reflètent toujours les anciennes structures"
Certains modèles d'audit ont été conçus en fonction des KLOE ou des politiques historiques. Ils sont toujours utiles, mais ils ne reflètent pas toujours le langage ou l'intention du nouveau cadre.

🔸 "Nous voulons contrôler ce qui est important et pas seulement ce qui est mesurable"
Il y a un intérêt croissant pour l'inclusion de domaines culturels et basés sur l'expérience (tels que la réactivité et la bienveillance) dans les programmes d'audit, et pas seulement dans les domaines procéduraux.

Trois façons pour les équipes d'adapter leur approche de l'audit

1. Étiqueter, pas reconstruire

Plutôt que de repenser chaque audit à partir de zéro, de nombreuses équipes étiquettent les audits existants en fonction des déclarations de qualité correspondantes.

Exemple : Un audit intitulé "Sécurité des médicaments à base de médicaments" est maintenant étiqueté sous "Sécurité" : Nous apprenons lorsque les choses tournent mal".

Dans le MEG, ces étiquettes deviennent des filtres pour les tableaux de bord et les rapports.

2. Utiliser les déclarations de qualité pour identifier les lacunes

Certains établissements ont utilisé la liste des déclarations de la CQC comme outil de cartographie, en la croisant avec les résultats des audits :

  • En cas de double emploi

  • Où se cachent les lacunes

  • Quels sont les domaines pour lesquels les données d'audit ne sont pas à jour ?

Cela leur permet de rationaliser, et non d'étendre, leur programme d'audit.

3. Intégrer les audits dans les tableaux de bord des domaines

En intégrant les résultats des audits dans les tableaux de bord du MEG, les équipes peuvent :

  • Suivre la couverture de l'audit dans les domaines de la sécurité, de l'efficacité, de la bonne gestion, etc.

  • Contrôler les performances d'audit par service, par site ou par équipe

  • Inclure les audits dans les rapports réguliers sur la gouvernance, et pas seulement dans la préparation des inspections

Comment l'outil d'audit CQC de MEG facilite la mise en place d'audits cliniques adaptés à chaque domaine

Le MEG a été conçu pour soutenir des cadres d'audit qui évoluent avec les besoins réglementaires.

Les principales caractéristiques sont les suivantes :

📂 Modèles d'audit basés sur des domaines
Marquer facilement les audits pour un ou plusieurs énoncés de qualité

📊 Tableaux de bord filtrables
Suivi de la couverture et de la performance par domaine, service ou type d'audit

🔗 Lien avec les incidents et les actions
Les parcours d'apprentissage et d'amélioration en surface, de l'incident au suivi de l'audit.

🧾 Rapports générés automatiquement
Créez des vues prêtes à l'emploi pour le conseil d'administration, montrant l'alignement de l'audit dans l'ensemble de l'organisation.

Plutôt que de gérer les audits cliniques à l'aide de tableurs et de systèmes disparates, MEG propose un système d'audit CQC configurable qui permet aux équipes de gérer les activités d'audit, les données probantes, les rapports et les mesures à prendre au sein d'une seule et même plateforme connectée de gestion de la qualité.

Audit clinique du CQC

Des conclusions de l'audit du CQC à l'amélioration

Un audit clinique ne doit pas se contenter de vérifier si une norme a été respectée ce jour-là.

Lorsque MEG identifie une lacune à l'issue d'un audit conforme aux normes CQC, les équipes peuvent créer une mesure d'amélioration directement à partir du constat, en attribuer la responsabilité, fixer des échéances et suivre l'avancement jusqu'à sa réalisation.

En établissant des liens entre les audits cliniques, les incidents, les politiques et les plans d'action, les équipes de gouvernance peuvent mettre en évidence le parcours d'amélioration qui se cache derrière les données, et pas seulement l'activité d'audit.

Lire la suite

Conclusion : De la couverture à la confiance 

Les programmes d'audit les plus efficaces que nous ayons vus ne sont pas plus importants.
Ils sont mieux alignés.

Ils reflètent les déclarations de qualité, non seulement dans leur nom, mais aussi dans des preuves axées sur les résultats. De plus, ils permettent aux responsables de la gouvernance de démontrer plus facilement l'assurance, et pas seulement l'activité.

Comme de plus en plus d'équipes du NHS intègrent cet alignement dans leurs outils et leurs flux de travail, les audits deviennent plus que de simples vérifications.

Elles deviennent des histoires de progrès et de confiance.

Curieux de savoir comment votre programme d'audit s'aligne sur les déclarations de qualité du CQC ?
Réservez un appel avec l'équipe du MEG et obtenez un aperçu par domaine en moins de 30 minutes.

Logiciel de gestion des politiques hospitalières : aller au-delà du simple stockage de documents

gestion des politiques et des procédures dans le secteur de la santé

Gestion moderne des politiques et des documents pour les prestataires de soins de santé soucieux de la qualité des soins et de la responsabilité. 

Le MEG permet à vos documents de vivre, de respirer et d'évoluer.

Les politiques et les procédures sont essentielles à la mise en place de soins de santé sûrs et cohérents. Cependant, le simple fait de les stocker sous forme numérique ne signifie pas pour autant qu’elles font l’objet d’une gestion efficace.

Les hôpitaux doivent s'assurer que leurs politiques sont à jour, approuvées, accessibles au personnel concerné et intégrées aux processus de qualité et de conformité qu'elles soutiennent.

Les logiciels de gestion des politiques hospitalières aident les établissements de santé à aller au-delà du simple stockage de documents en leur offrant un meilleur contrôle sur le cycle de vie des politiques, depuis leur révision et leur validation jusqu'à leur diffusion, en passant par la gestion des versions et les droits d'accès du personnel.

MEG Docs a été conçu autour de ce principe : les politiques doivent rester des éléments vivants et évolutifs de la gouvernance des soins de santé, plutôt que des documents statiques rangés dans des dossiers.

Les cas où la gestion des politiques hospitalières peut présenter des défaillances

La mise en œuvre d'une gouvernance des politiques s'avère difficile lorsque les établissements de santé s'appuient sur des dossiers, des e-mails ou des systèmes disparates qui n'ont pas été conçus pour s'adapter aux flux de travail cliniques.

Les processus de révision et d'approbation peuvent manquer de clarté, tandis que les collaborateurs peuvent avoir du mal à trouver ou à comprendre la politique dont ils ont besoin au moment où ils en ont besoin. L'accessibilité sur le terrain peut poser des difficultés supplémentaires, notamment lorsque les collaborateurs ont besoin d'informations sur des appareils mobiles ou dans des zones où la connexion Internet est limitée.

Les politiques peuvent également se retrouver en décalage par rapport aux processus qu'elles sont censées régir, notamment les audits, les incidents, la gestion des risques, la formation et l'amélioration de la qualité.

Il en résulte une bibliothèque de politiques qui stocke des informations sans pour autant prendre en charge une gouvernance active.

Quelles devraient être les fonctionnalités d'un logiciel de gestion des politiques hospitalières ?

Un logiciel efficace dédié aux politiques et procédures de santé devrait aider les organisations à gérer l'ensemble du cycle de vie d'une politique, plutôt que de se contenter de fournir un espace où la mettre en ligne.

Centraliser les politiques et les procédures

Les politiques, les procédures opérationnelles standard (SOP), les recommandations cliniques et les autres documents réglementés doivent être gérés via un système centralisé permettant au personnel autorisé d'accéder facilement aux dernières informations approuvées.

Examens et agréments des structures

La révision des politiques ne devrait pas dépendre de chaînes d'e-mails. Des processus structurés peuvent faciliter la collaboration, les procédures de validation, les révisions programmées et les alertes automatisées, offrant ainsi une meilleure visibilité sur l'état d'avancement de chaque document tout au long de son cycle de vie.

Gérer le contrôle de version

Lorsqu'une politique évolue, les organismes de santé doivent pouvoir savoir précisément ce qui a changé, à quel moment et qui est à l'origine de cette modification.

La conservation de l'historique des révisions et la diffusion des versions à jour contribuent à réduire le risque que le personnel s'appuie sur des informations obsolètes.

Rendre les politiques accessibles au personnel de terrain

Les politiques ne permettent de garantir la qualité des soins que si le personnel peut y avoir accès.

MEG Docs est accessible depuis les appareils mobiles et les ordinateurs de bureau, et prend en charge les environnements où la connexion est faible, ce qui permet de rapprocher les politiques, procédures et recommandations cliniques pertinentes du lieu de soins.

Suivi de l'engagement politique

Les établissements de santé peuvent également avoir besoin de preuves attestant que les membres du personnel concernés ont consulté et pris connaissance de contenus importants.

Les fonctionnalités de confirmation de prise de connaissance des politiques et de reporting peuvent offrir une meilleure visibilité sur l'implication du personnel face à des informations nouvelles ou mises à jour.

Aidez le personnel à trouver plus rapidement les informations pertinentes sur les politiques grâce à l'IA

Les politiques et procédures en matière de santé peuvent compter des centaines de pages. Trouver le bon document n'est qu'une partie du défi : le personnel peut encore devoir y rechercher une information précise.

Les fonctionnalités de gestion documentaire basées sur l'IA de MEG aident le personnel habilité à rechercher, résumer et traduire les politiques et documents approuvés, ce qui facilite la recherche et la compréhension des informations pertinentes.

Le personnel peut formuler des questions en langage naturel pour localiser des sections spécifiques au sein de longs documents, plutôt que de les parcourir manuellement page par page. Cela permet de rendre les informations relatives aux politiques approuvées plus accessibles, tout en aidant les équipes de soins à passer moins de temps à fouiller dans la documentation.

MEG Docs par rapport aux autres systèmes de gestion documentaire disponibles sur le marché

Conçu pour les soins de santé. Aucun contournement n'est nécessaire.

Les référentiels de documents généraux peuvent offrir un stockage efficace des fichiers, mais la gouvernance des politiques de santé nécessite davantage qu’un simple espace où enregistrer un document.

MEG Docs est une solution spécialement conçue pour le secteur de la santé, qui associe la gestion des documents à des flux de travail axés sur la qualité, la gouvernance et la conformité dans ce domaine.

Plutôt que de gérer les politiques indépendamment des processus sur lesquels elles ont une incidence, les organisations peuvent relier la documentation aux audits, aux incidents, aux risques, aux mesures correctives et aux activités d'accréditation grâce à la plateforme MEG au sens large.

MEG Docs face aux systèmes généraux de gestion documentaire

Les logiciels dédiés aux politiques et procédures de santé devraient s'intégrer au système de gestion de la qualité

La gestion des politiques ne constitue qu'un aspect de la gouvernance de la qualité des soins de santé.

Lorsqu'un audit met en évidence une lacune, qu'un incident révèle une faiblesse dans une procédure existante ou qu'un contrôle d'accréditation exige des pièces justificatives, les équipes de soins doivent être en mesure de relier cette situation aux politiques et mesures d'amélioration pertinentes.

MEG relie la gestion des politiques et des documents au système de gestion de la qualité (SGQ) dans son ensemble, notamment :

Cela signifie que les politiques ne sont pas isolées les unes des autres. Elles peuvent être reliées aux processus de qualité, de gestion des risques et de conformité qu'elles soutiennent, aidant ainsi les établissements de santé à passer d'un système de contrôle des documents à une démarche d'amélioration continue de la qualité.

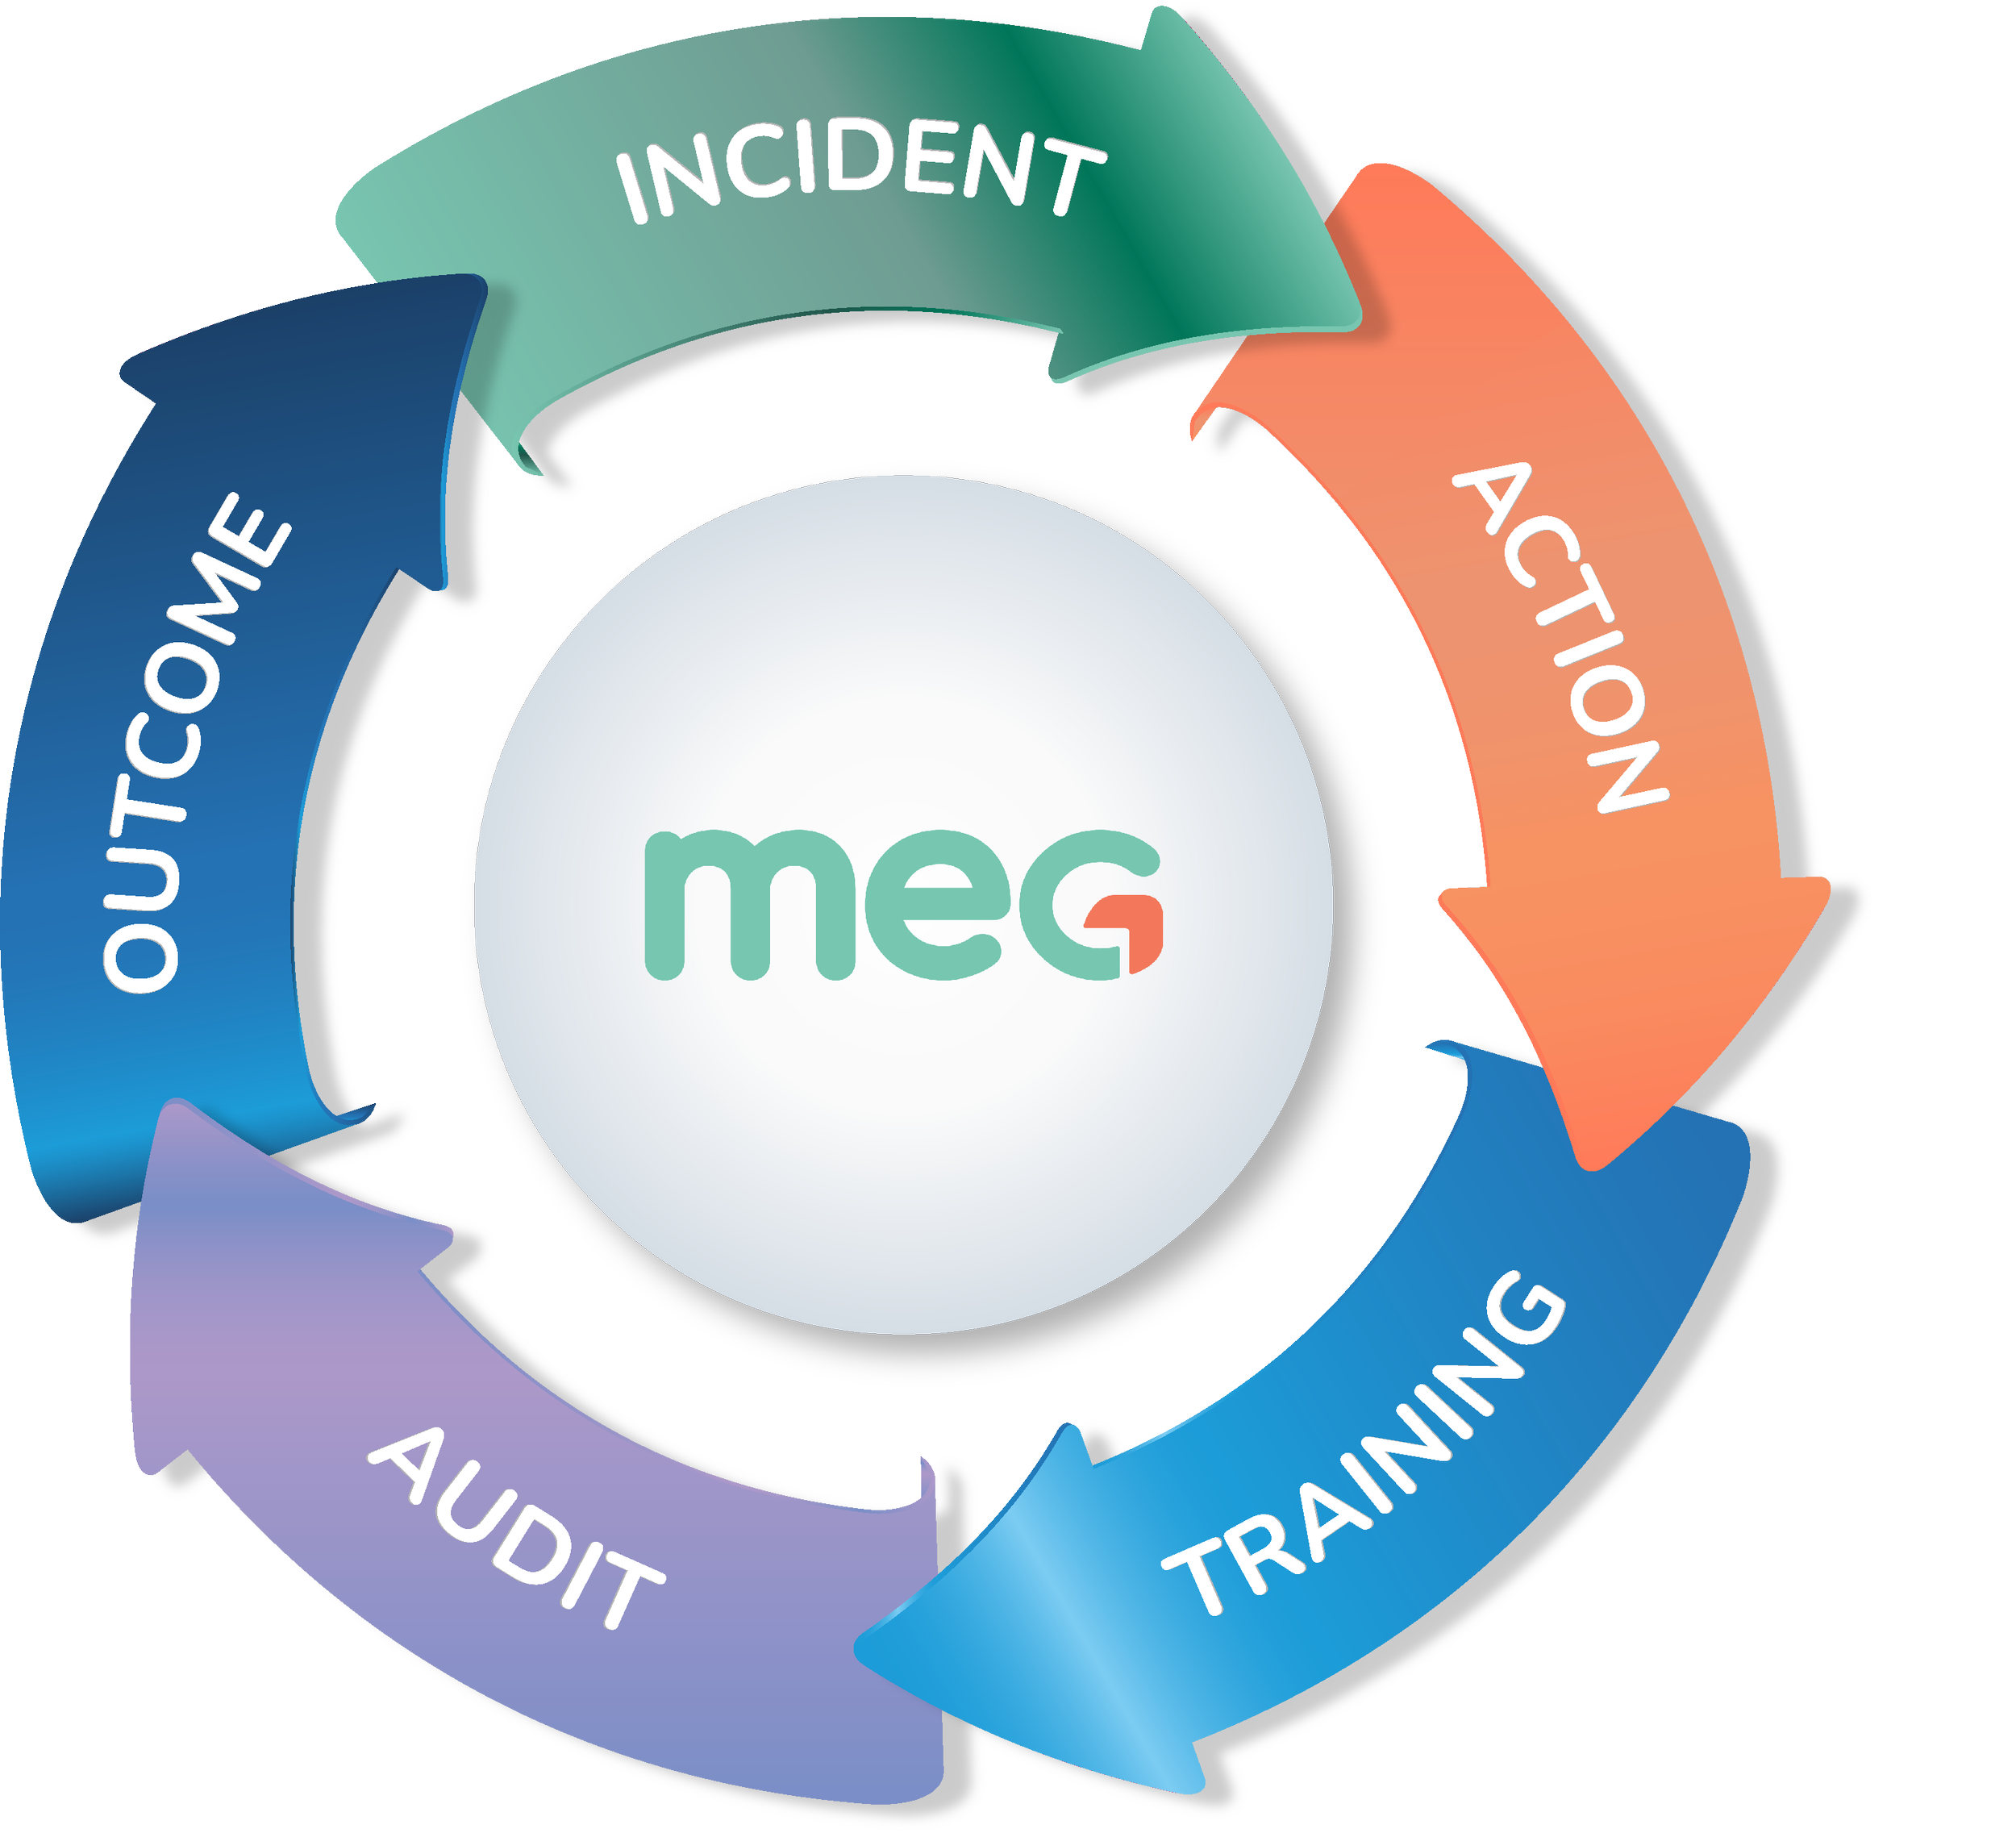
Écosystème de logiciels de gestion de la qualité MEG

Avec le MEG, les politiques ne sont pas isolées - elles sont directement liées aux systèmes de qualité, de risque et de conformité qui permettent une véritable gouvernance.

«Le logiciel de gestion documentaire de MEGa joué un rôle essentiel pour nous aider à obtenir l’accréditation JCI sur l’ensemble de nos trois sites.

Lors de l’audit, nos politiques, formulaires et procédures opérationnelles standard (SOP) étaient facilement accessibles grâce à une mise en page intuitive et conviviale : chaque dossier était structuré selon les chapitres de la JCI, ce qui rendait la navigation très fluide.

Je tiens tout particulièrement à remercier l’équipe de MEG pour sa patience, ses conseils et son soutien constant tout au long du processus. Leur plateforme et leur expertise ont été d’une aide inestimable.»
— Helen Nolan Carty, ancienne responsable de la qualité et de la sécurité à l'Institut de chirurgie ophtalmologique, en Irlande

Questions fréquemment posées

Maîtrisez davantage la gestion des politiques de santé

Pour plus d'informations ou pour organiser une démonstration du système de gestion des documents et des politiques MEG Docs, veuillez nous contacter à l'adresse suivante :